
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-28784 — CVE-2024-28784 の技術開示 — IBM QRadar SIEM 7.5.0 UpdatePackage 7 における格納型XSS脆弱性。この問題は Rule Wizard コンポーネントに影響し、不正な正規表現を介した永続的な JavaScript インジェクションを可能にします。PoC、影響分析、および緩和策を含みます。 | Kitploit
ツール/GitHubGitHub/cainsoulless/cve-2024-28784
脆弱性分析ウェブアプリケーション悪用ペネトレーションテスト論文と研究学習と教育
GitHubcainsoulless/cve-2024-28784

CVE-2024-28784

CVE-2024-28784 の技術開示 — IBM QRadar SIEM 7.5.0 UpdatePackage 7 における格納型XSS脆弱性。この問題は Rule Wizard コンポーネントに影響し、不正な正規表現を介した永続的な JavaScript インジェクションを可能にします。PoC、影響分析、および緩和策を含みます。

リポジトリを見る
71年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2024-28784 — IBM QRadar SIEM ルールウィザードにおける保存型XSS

🛠 製品情報

  • ベンダー: IBM
  • 製品: IBM Security QRadar SIEM
  • 影響を受けるバージョン: 7.5.0 UpdatePackage 7 (Build 20230822112654)
  • コンポーネント: ルールウィザード (正規表現ロジックブロック)
  • CVE ID: CVE-2024-28784

🐞 脆弱性概要

IBM QRadar SIEM のルールウィザードコンポーネントに保存型クロスサイトスクリプティング (XSS) の脆弱性が存在します。問題は、ユーザー制御の入力を「正規表現」ロジックブロック内で適切にサニタイズしていないことにあります。エスケープされていないHTML/JavaScriptを含む悪意のある入力が保存され、後で他の認証ユーザーのブラウザコンテキストで実行される可能性があります。


📋 再現手順

  1. ルール作成/編集権限を持つユーザーアカウントでQRadar SIEMにログインします。
  2. 次の場所に移動:
    Offense → Rules → Actions → New Event Rule
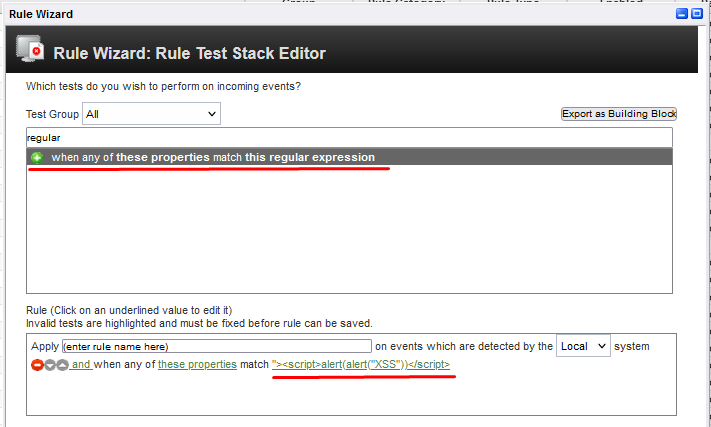
  3. 条件ブロックを追加:
    "これらのプロパティのいずれかがこの正規表現に一致する場合" .
    Logic Block
  4. 任意のプロパティを選択します。
  5. 「この正規表現」入力欄に、以下のペイロードを入力します:
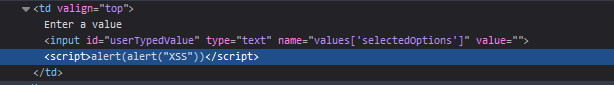
    "><script>alert(alert('XSS'))</script>
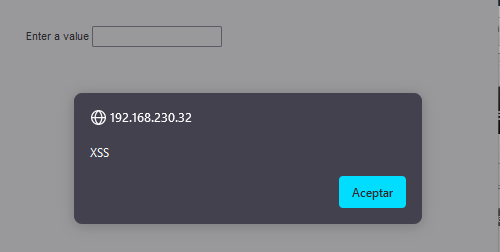
    
  6. Submit をクリックします。
  7. ルールブロックを再度開くと、悪意のあるペイロードが保持され、操作または読み込み時にトリガーされます。

XSS Succeed
HTML


🔐 アクセス要件

  • 認証: 必要
  • 権限: ルール作成/編集にアクセスできるユーザー

⚙️ 技術詳細

  • 脆弱性タイプ: 保存型クロスサイトスクリプティング (XSS)
  • ベクター: Web UI → ルールウィザード
  • インジェクションポイント: 正規表現フィールド
  • 永続性: 設定に保存され、表示時にトリガー
  • セキュリティ上の誤り: 不適切な入力サニタイズとHTMLコンテキストでの反映

⚠️ 影響

このXSS脆弱性により、攻撃者は以下を実行できます:

  • 他のユーザーのブラウザセッションで任意のJavaScriptを実行
  • セッションハイジャックやトークン窃取を実行
  • 認証ユーザーから機密データを窃取
  • ユーザーになりすまし、または権限を昇格(特権ユーザーがペイロードをトリガーした場合)
  • 被害者をフィッシングや悪意のあるドメインにリダイレクト

🧪 悪用に関する注意点

  • 悪用は容易ではなく、攻撃者がペイロードを注入し、被害者が感染したルールインターフェースと対話する必要があります。
  • ユーザーが保存されたルールと頻繁に対話する場合、攻撃はソーシャルエンジニアリングを必要としません。

🏁 タイムライン

日付イベント
2024-03-18脆弱性発見
2024-03-18HackerOne経由でIBMに報告
2024-04-02CVE-2024-28784 割り当て

📄 免責事項

この研究は倫理ガイドラインに沿って実施され、責任ある開示プロセスが行われました。本番システムに損害はありませんでした。この公開は教育および防御目的のみを目的としています。


👤 著者

Rodrigo Hormazábal
セキュリティ研究者 — SOAR & SIEM オートメーション
🔗 LinkedIn
🧑‍💻 GitHub
🐙 HackerOne

ツールをダウンロード