
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-22515 — CVE-2023-22515 | Kitploit
ツール/GitHubGitHub/c1ph3rx13/cve-2023-22515
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストレッドチーミング
GitHubc1ph3rx13/cve-2023-22515

CVE-2023-22515

CVE-2023-22515

リポジトリを見る
182年前未レビュー
共有

CVE-2023-22515

CVE-2023-22515 Confluence Broken Access Control Exploit

脆弱性の説明

Confluence の管理者ユーザーを未承認で追加する脆弱性

USAGE

Build

# 源码编译
go mod init CVE-2023-22515
go mod tidy
go build -ldflags="-s -w" -trimpath -o CVE-2023-22515.exe .\CVE-2023-22515.go

Run

.\CVE-2023-22515.exe -h


         ██████╗██╗   ██╗███████╗    ██████╗  ██████╗ ██████╗ ██████╗       ██████╗ ██████╗ ███████╗ ██╗███████╗
        ██╔════╝██║   ██║██╔════╝    ╚════██╗██╔═████╗╚════██╗╚════██╗      ╚════██╗╚════██╗██╔════╝███║██╔════╝
        ██║     ██║   ██║█████╗█████╗ █████╔╝██║██╔██║ █████╔╝ █████╔╝█████╗ █████╔╝ █████╔╝███████╗╚██║███████╗
        ██║     ╚██╗ ██╔╝██╔══╝╚════╝██╔═══╝ ████╔╝██║██╔═══╝  ╚═══██╗╚════╝██╔═══╝ ██╔═══╝ ╚════██║ ██║╚════██║
        ╚██████╗ ╚████╔╝ ███████╗    ███████╗╚██████╔╝███████╗██████╔╝      ███████╗███████╗███████║ ██║███████║
         ╚═════╝  ╚═══╝  ╚══════╝    ╚══════╝ ╚═════╝ ╚══════╝╚═════╝       ╚══════╝╚══════╝╚══════╝ ╚═╝╚══════╝

        @Auth: C1ph3rX13
        @Blog: https://c1ph3rx13.github.io
        @Note: コードは学習目的のみで使用し、他の用途には使用しないでください

Usage of CVE-2023-22515.exe:
  -proxy string
        Proxy Url
  -t string
        Target Url
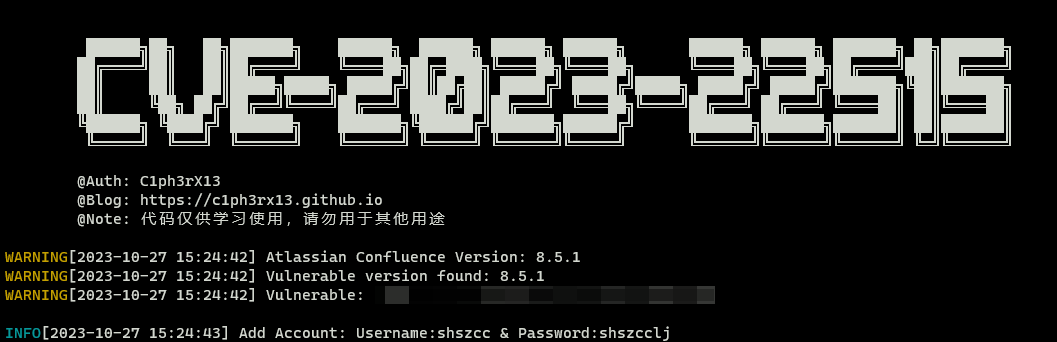

img

TODO

  • ユーザー情報を照会するインターフェース

免責事項

  1. 本ツールは、適法な許可を得たペネトレーションテストのセキュリティ担当者、および通常の運用を行うネットワーク保守担当者のみを対象としています。ユーザーは、十分な法的許可を得た上で、かつ非商用の目的に限り、本ツールをダウンロード、複製、頒布、または使用することができます。
  2. 本ツールを使用する際、お客様はすべての行動が現地の法令に適合していることを確認し、本ソフトウェアを中華人民共和国の関連法律に違反する活動に使用してはなりません。本ツールのすべての著者および貢献者は、ユーザーが本ツールを無断で使用して違法行為を行ったことにより生じる一切の責任を負いません。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    366
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




