
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-10046 — ELEX WooCommerce Google Shopping における SQL インジェクションの悪用 | Kitploit

ツール/GitHubGitHub/bytereaper77/cve-2025-10046
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティペネトレーションテストデータベースセキュリティArchived
GitHubbytereaper77/cve-2025-10046

CVE-2025-10046

ELEX WooCommerce Google Shopping における SQL インジェクションの悪用

リポジトリを見る
6401年前未レビュー
共有

CVE-2025-10046 - ELEX WooCommerce Google Shopping

作成者: Byte Reaper

説明

CVE-2025-10046 は、WordPress 用 ELEX WooCommerce Google Shopping (Product Feed) プラグイン バージョン 1.4.3 以前における SQL インジェクションの脆弱性です。 問題は includes/elex-manage-feed-ajax.php ファイルにあり、file_to_delete パラメータが SQL クエリで使用される前に適切にサニタイズされていないことにあります。

攻撃ベクトル: 認証済み (管理者)

影響: 管理者権限を持つ攻撃者が任意の SQL 文を注入し、データベース情報の漏洩や改ざんを引き起こす可能性があります。

深刻度: 高 (管理者権限が必要ですが、データベースの整合性を損なう可能性があります)。

必要条件 :

Linux x86_64
GCC 

コードロジック (elex-manage-feed-ajax.php)

Logic Code

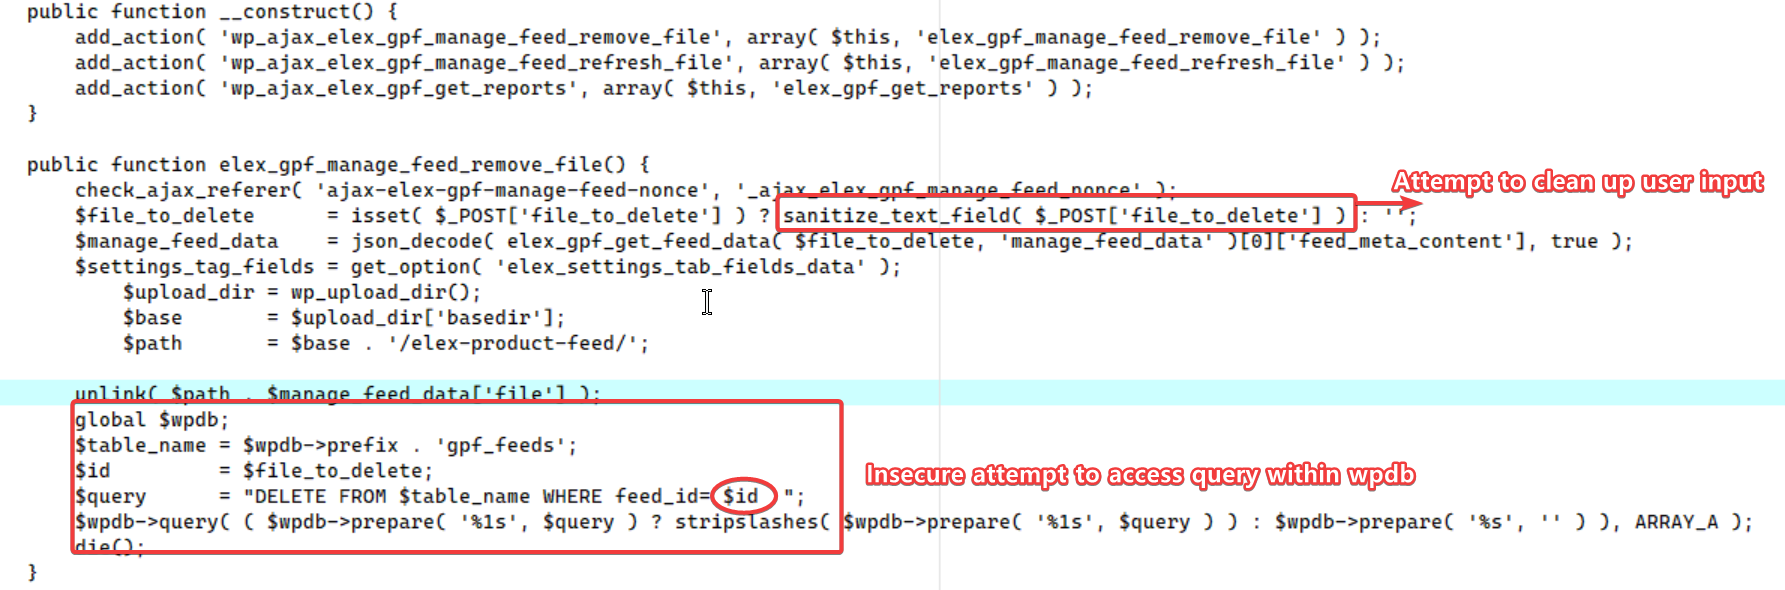
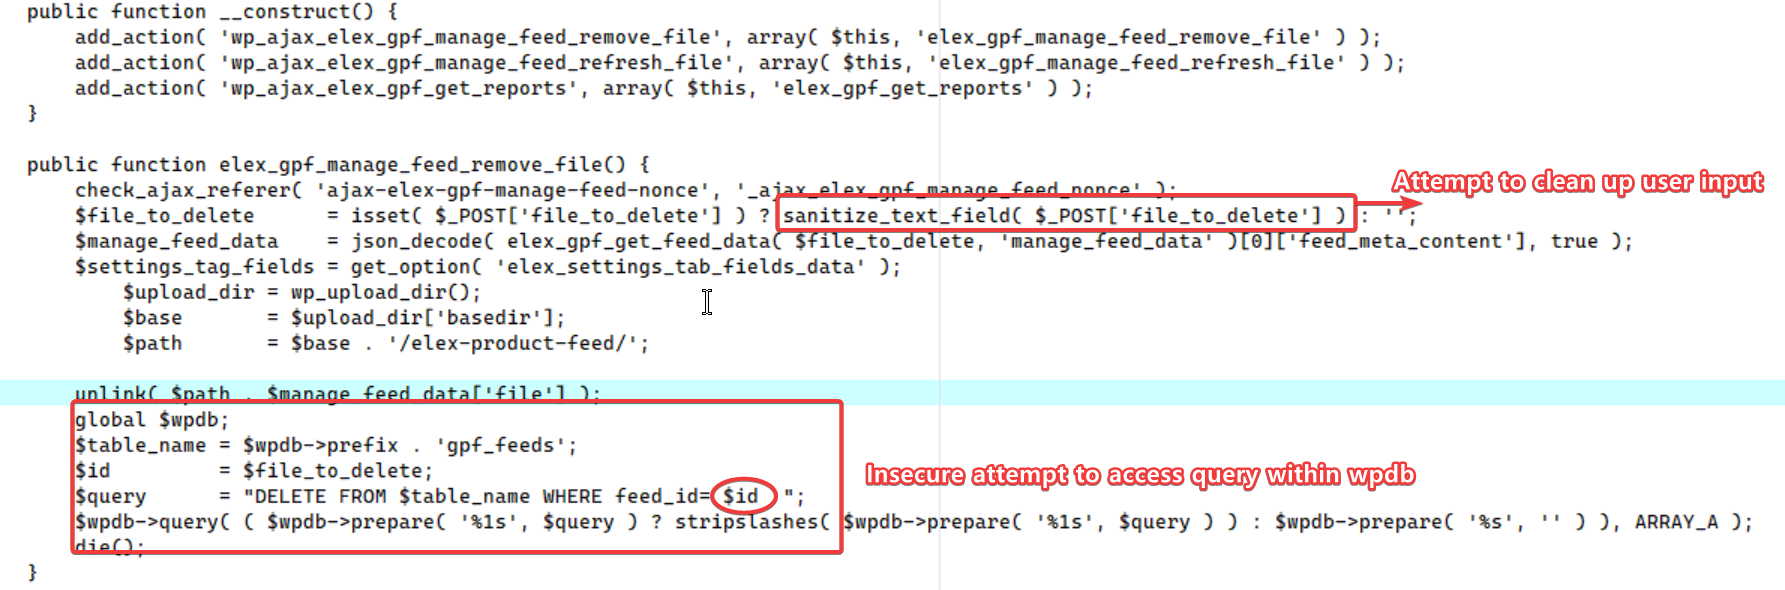
この画像は、SQL インジェクションに対して脆弱な elex-manage-feed-ajax.php ファイル内のコード領域を示しています。まず sanitize_text_field() 関数が適用され、疑わしい HTML タグからユーザー入力をサニタイズし、適切な Unicode フォーマットを確保しますが、これだけでは SQL インジェクションを防ぐのに十分ではありません。次に、グローバルな $wpdb オブジェクトを使用して gpf_feeds テーブルにアクセスし、適切に準備されたステートメントやその他の検証方法を使用せずに、コードは $wpdb->query を直接呼び出します。SQL 文 DELETE FROM $table_name WHERE feed_id= $id はデータベース上でユーザー入力を実行し、file_to_delete が厳密に検証されていないため、SQL インジェクションが有効になります。

ビルド :

gcc exploit.c argparse.c -o CVE-2025-10046 -lcurl
./CVE-2025-10046 -u http://127.0.0.1 -v -c [Cookie file admin]

参考文献 :

  • NVD : https://nvd.nist.gov/vuln/detail/CVE-2025-10046

ライセンス :

MIT

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    405
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    261
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →