私は自分のニーズのために、ほとんどの自由時間を jsleak の開発に費やしていました。これは、JavaScript ファイルやソースコード内の機密情報やリンクを発見するために設計された、使いやすいコマンドラインツールです。jsleak は Linkfinder に触発され、正規表現は複数のソースから収集されています。
Jsleak は、secrets-patterns-db https://github.com/mazen160/secrets-patterns-db の正規表現パターンをサポートするようになりました。
独自のカスタム正規表現パターンを使用したい場合は、以下のテンプレートに従って YAML ファイルに配置できます。
patterns:
  - pattern:
      name: Amazon MWS Auth Token
      regex: "amzn\\.mws\\.[0-9a-f]{8}-[0-9a-f]{4}-[0-9a-f]{4}-[0-9a-f]{4}-[0-9a-f]{12}"
      confidence: low
古いバージョンの golang (go 1.15, 1.16) をお使いの場合は、以下のコマンドで jsleak をインストールしてください。
go get github.com/channyein1337/jsleak
最新バージョンの go (1.17+) をお使いの場合は、以下のコマンドでインストールしてください。
go install github.com/channyein1337/jsleak@latest
secrets-patterns-db から YAML ファイルを選択してください。どれを選べばよいかわからない場合は、以下を使用することを検討してください: https://raw.githubusercontent.com/mazen160/secrets-patterns-db/refs/heads/master/datasets/trufflehog-v3.yaml
選択した正規表現ファイルで jsleak を実行
echo "http://testphp.vulnweb.com/" | jsleak -t trufflehog-v3.yaml -s
ヘルプメッセージを表示するには
jsleak -h
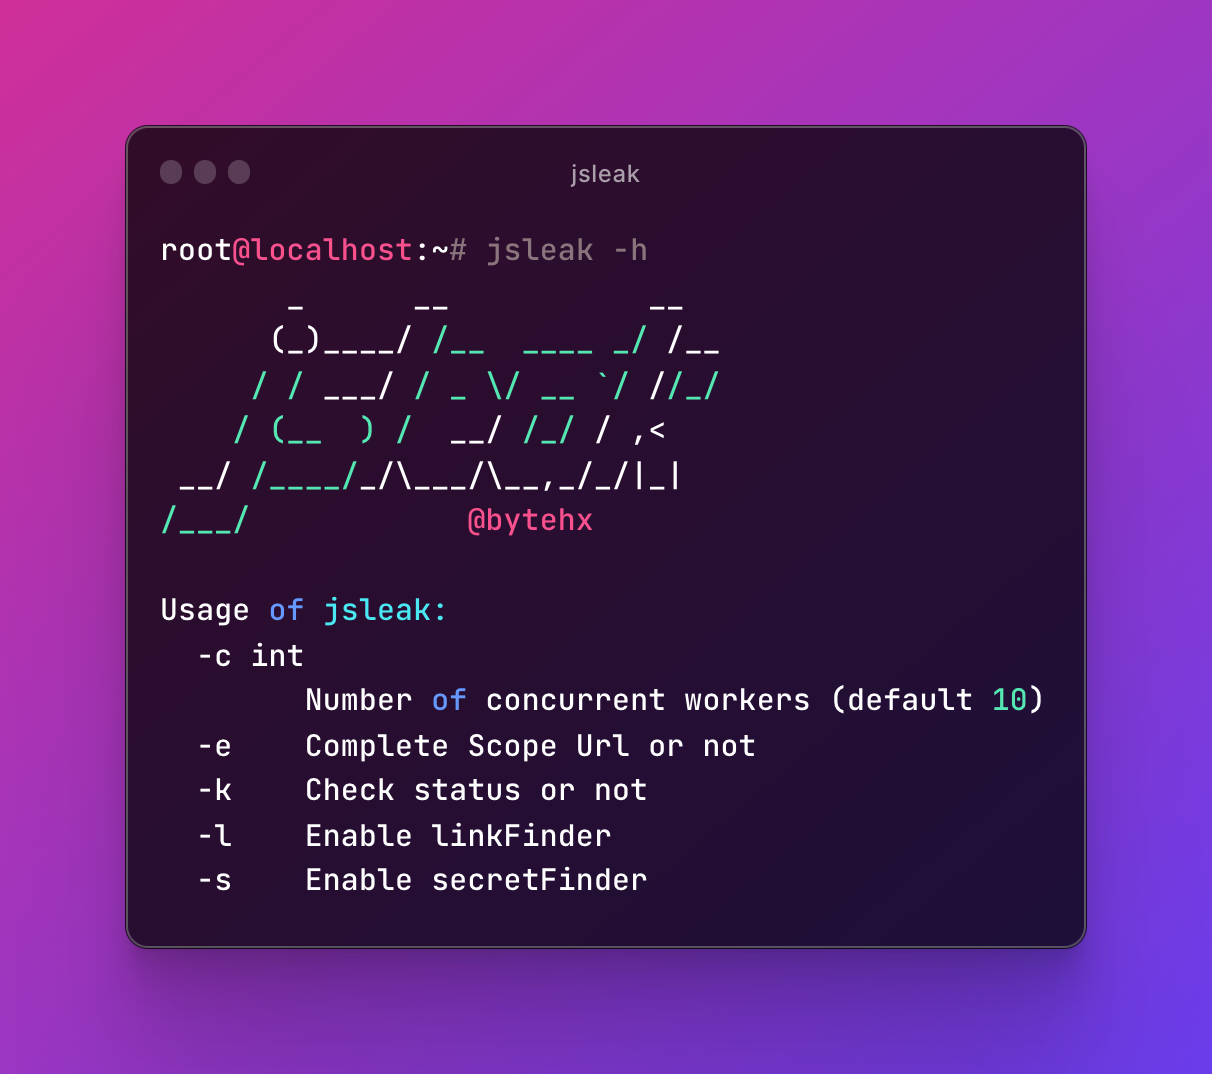
シークレットファインダー
echo http://testphp.vulnweb.com/ | jsleak -t secret.yaml -s

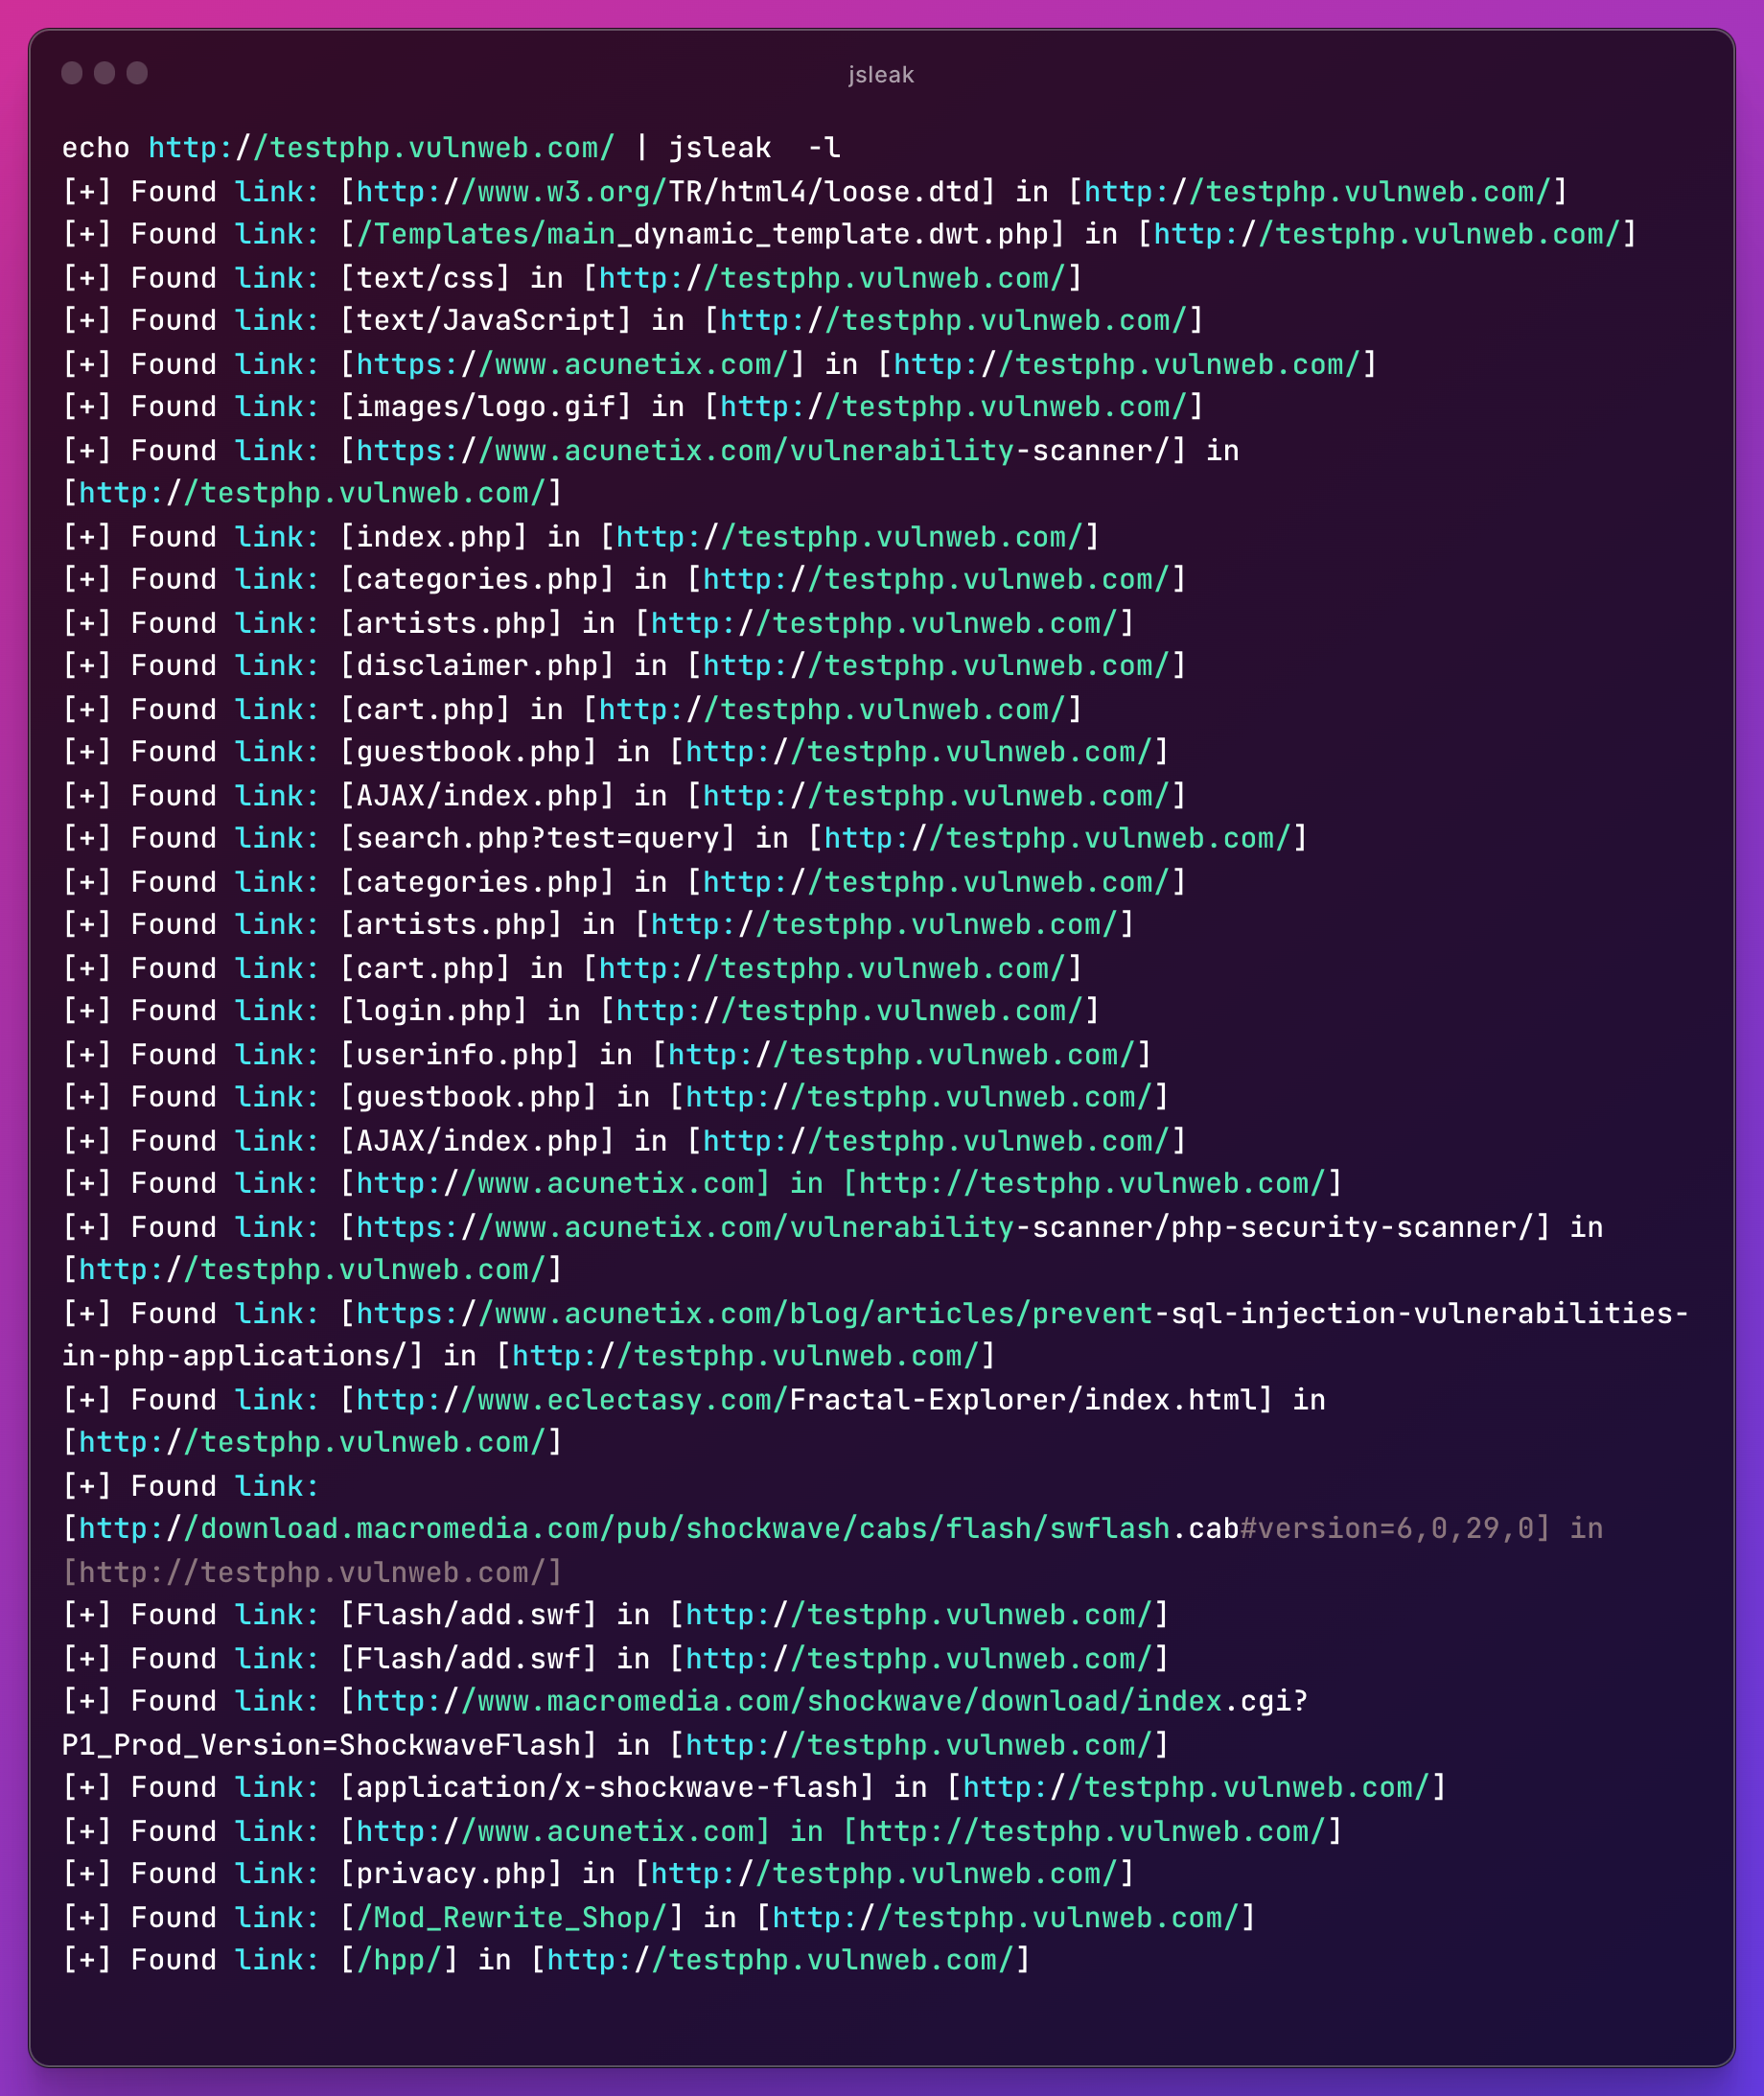
リンクファインダー
echo http://testphp.vulnweb.com/ | jsleak -l
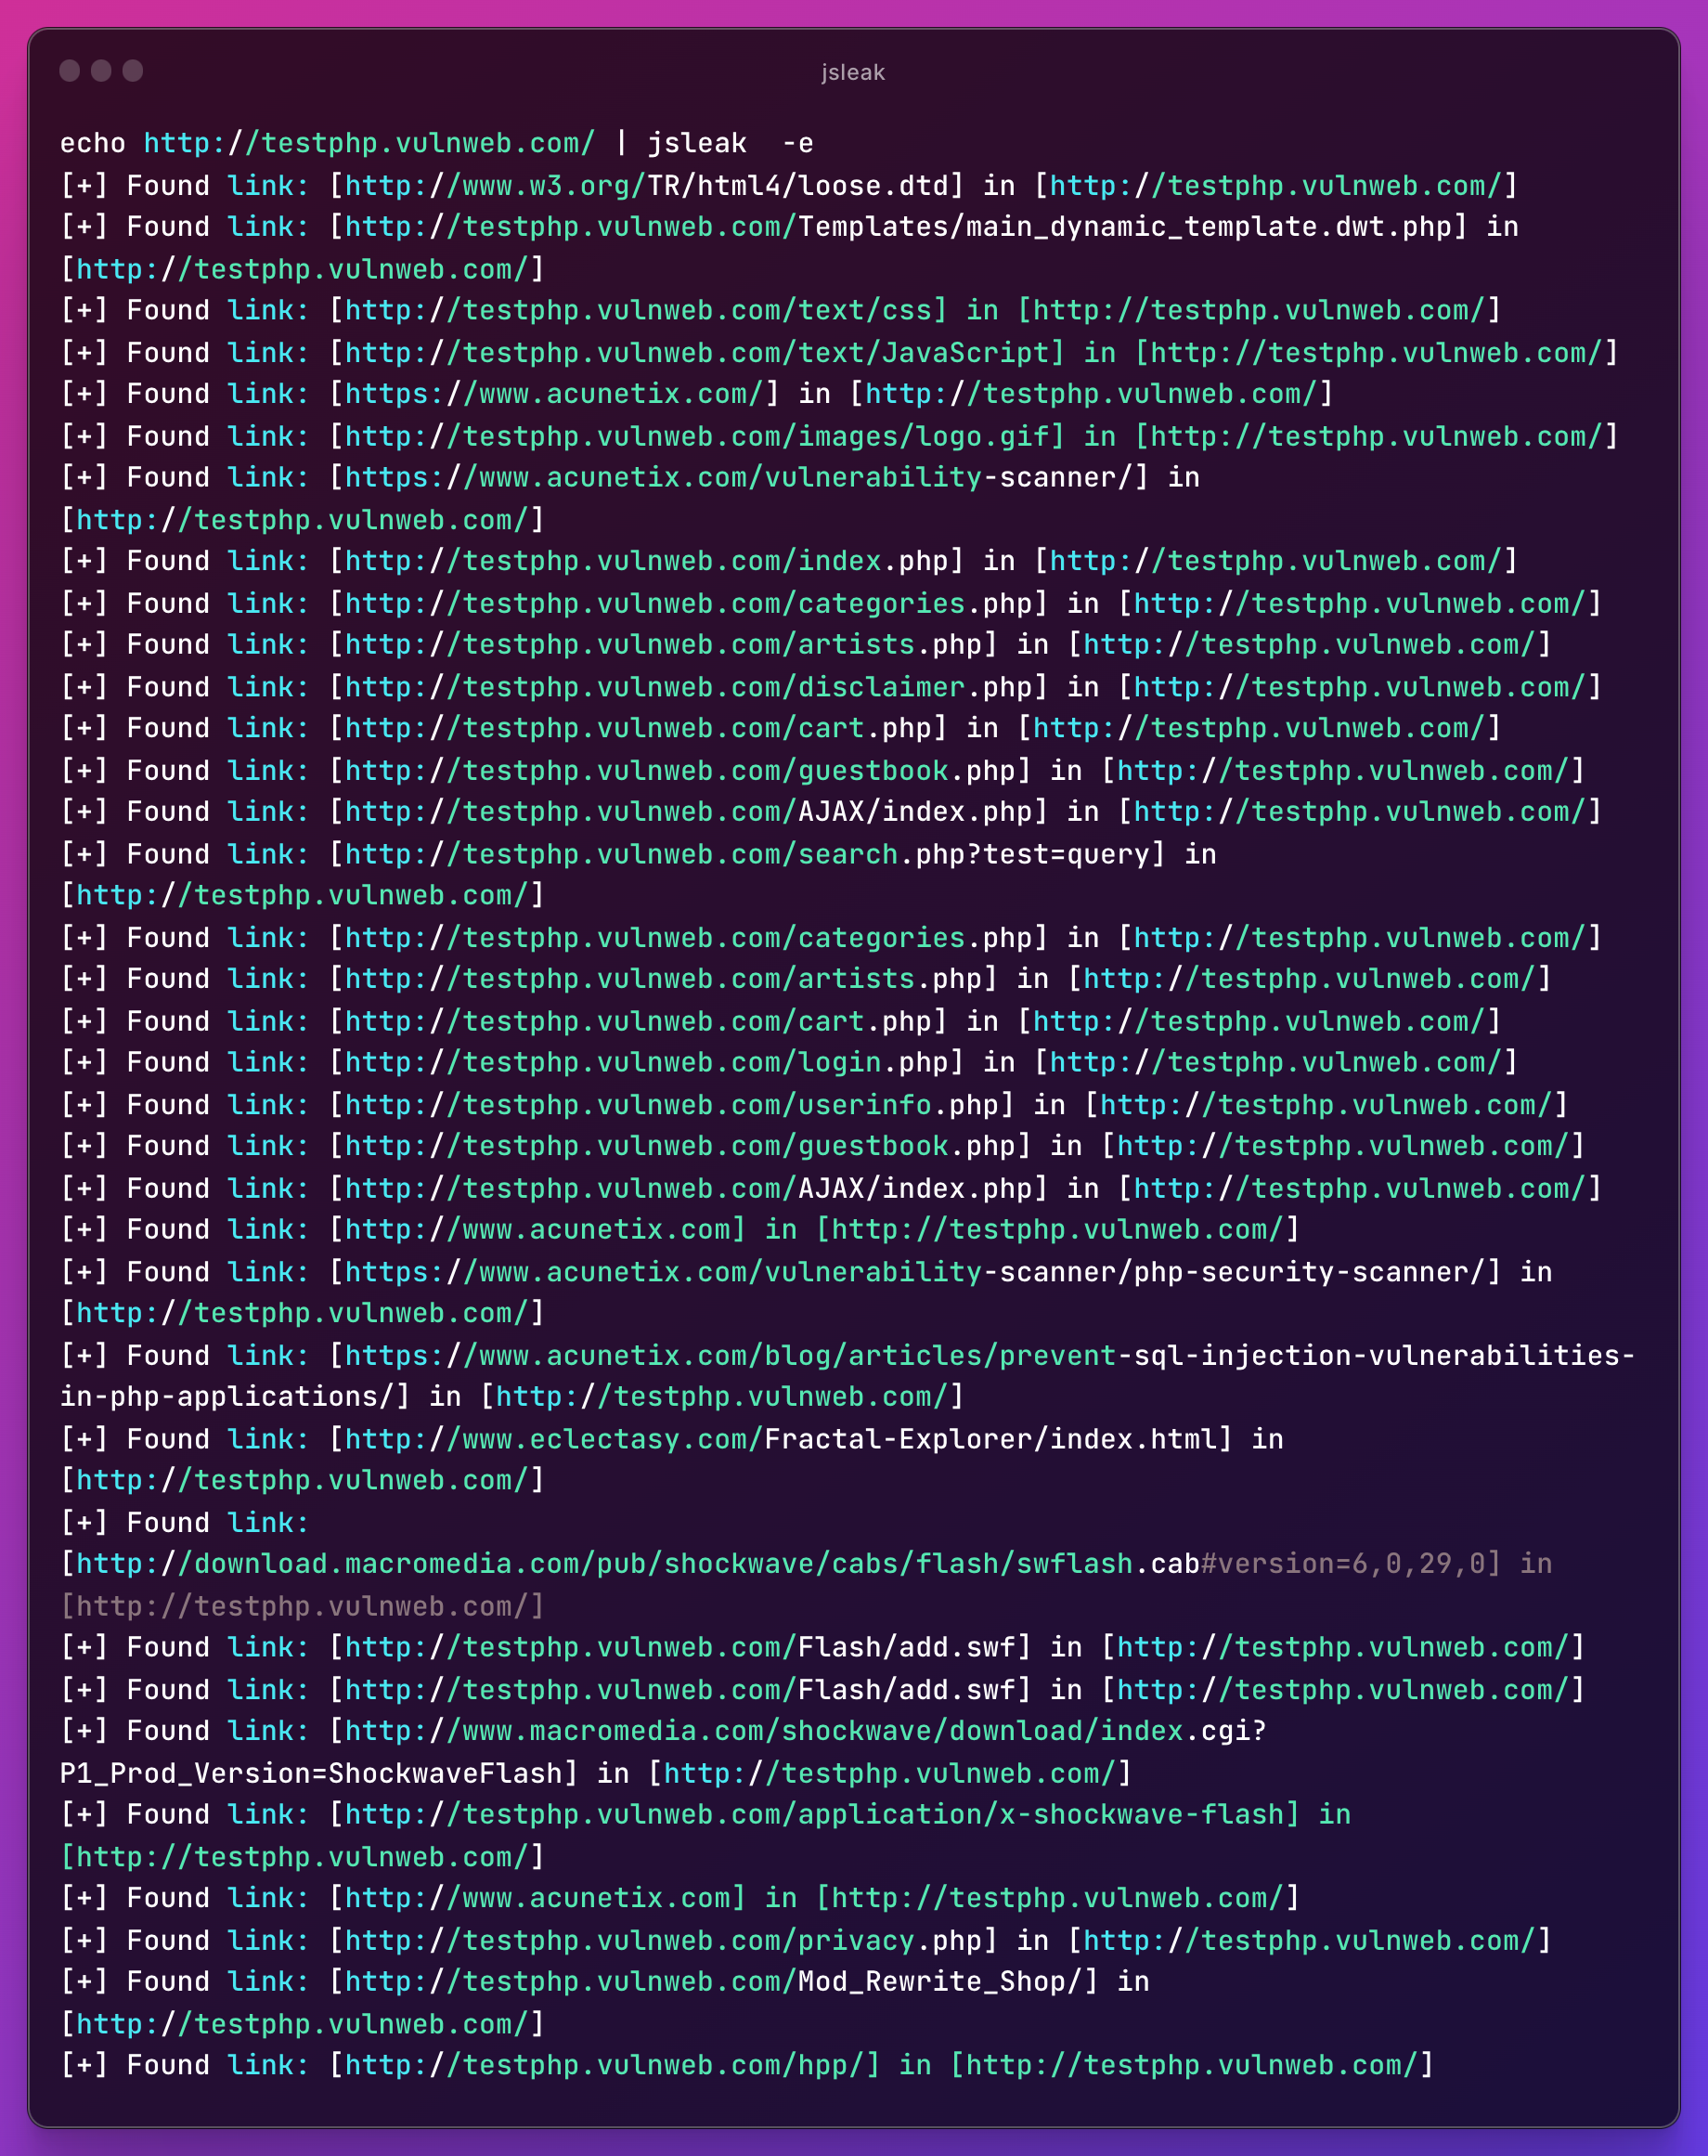
完全なURL
echo http://testphp.vulnweb.com/ | jsleak -e
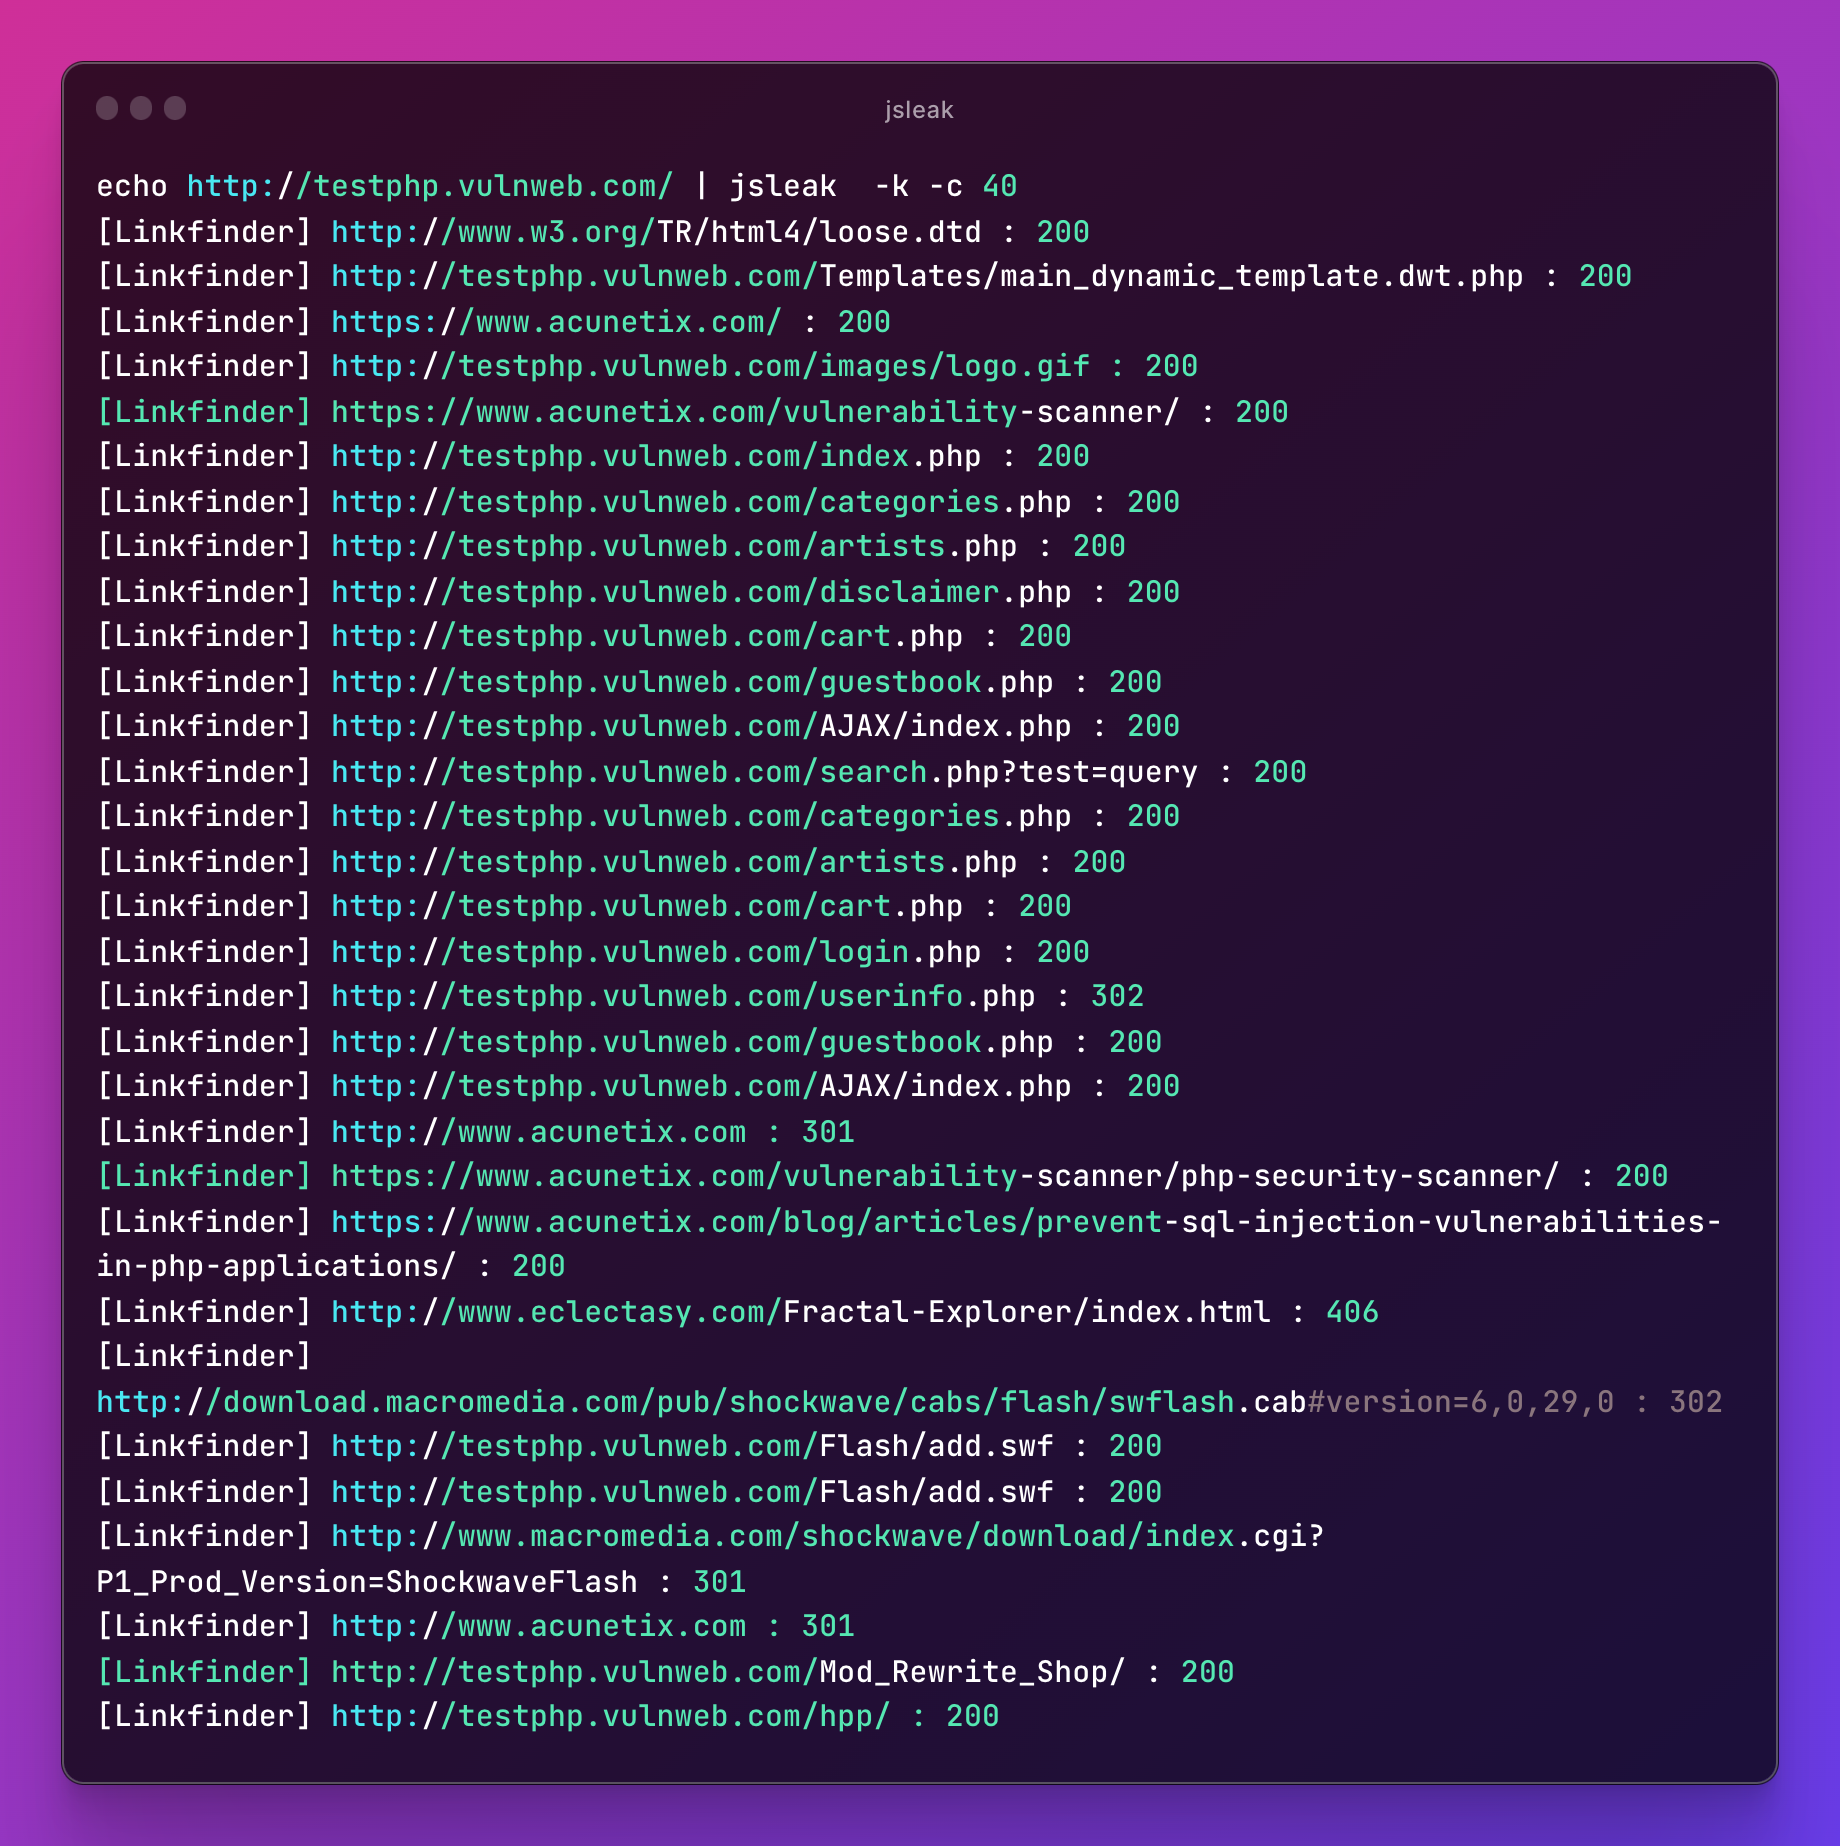
ステータス確認
echo http://testphp.vulnweb.com/ | jsleak -c 20 -k
複数のフラグを同時に使用することもできます
echo http://testphp.vulnweb.com/ | jsleak -c 20 -l -s
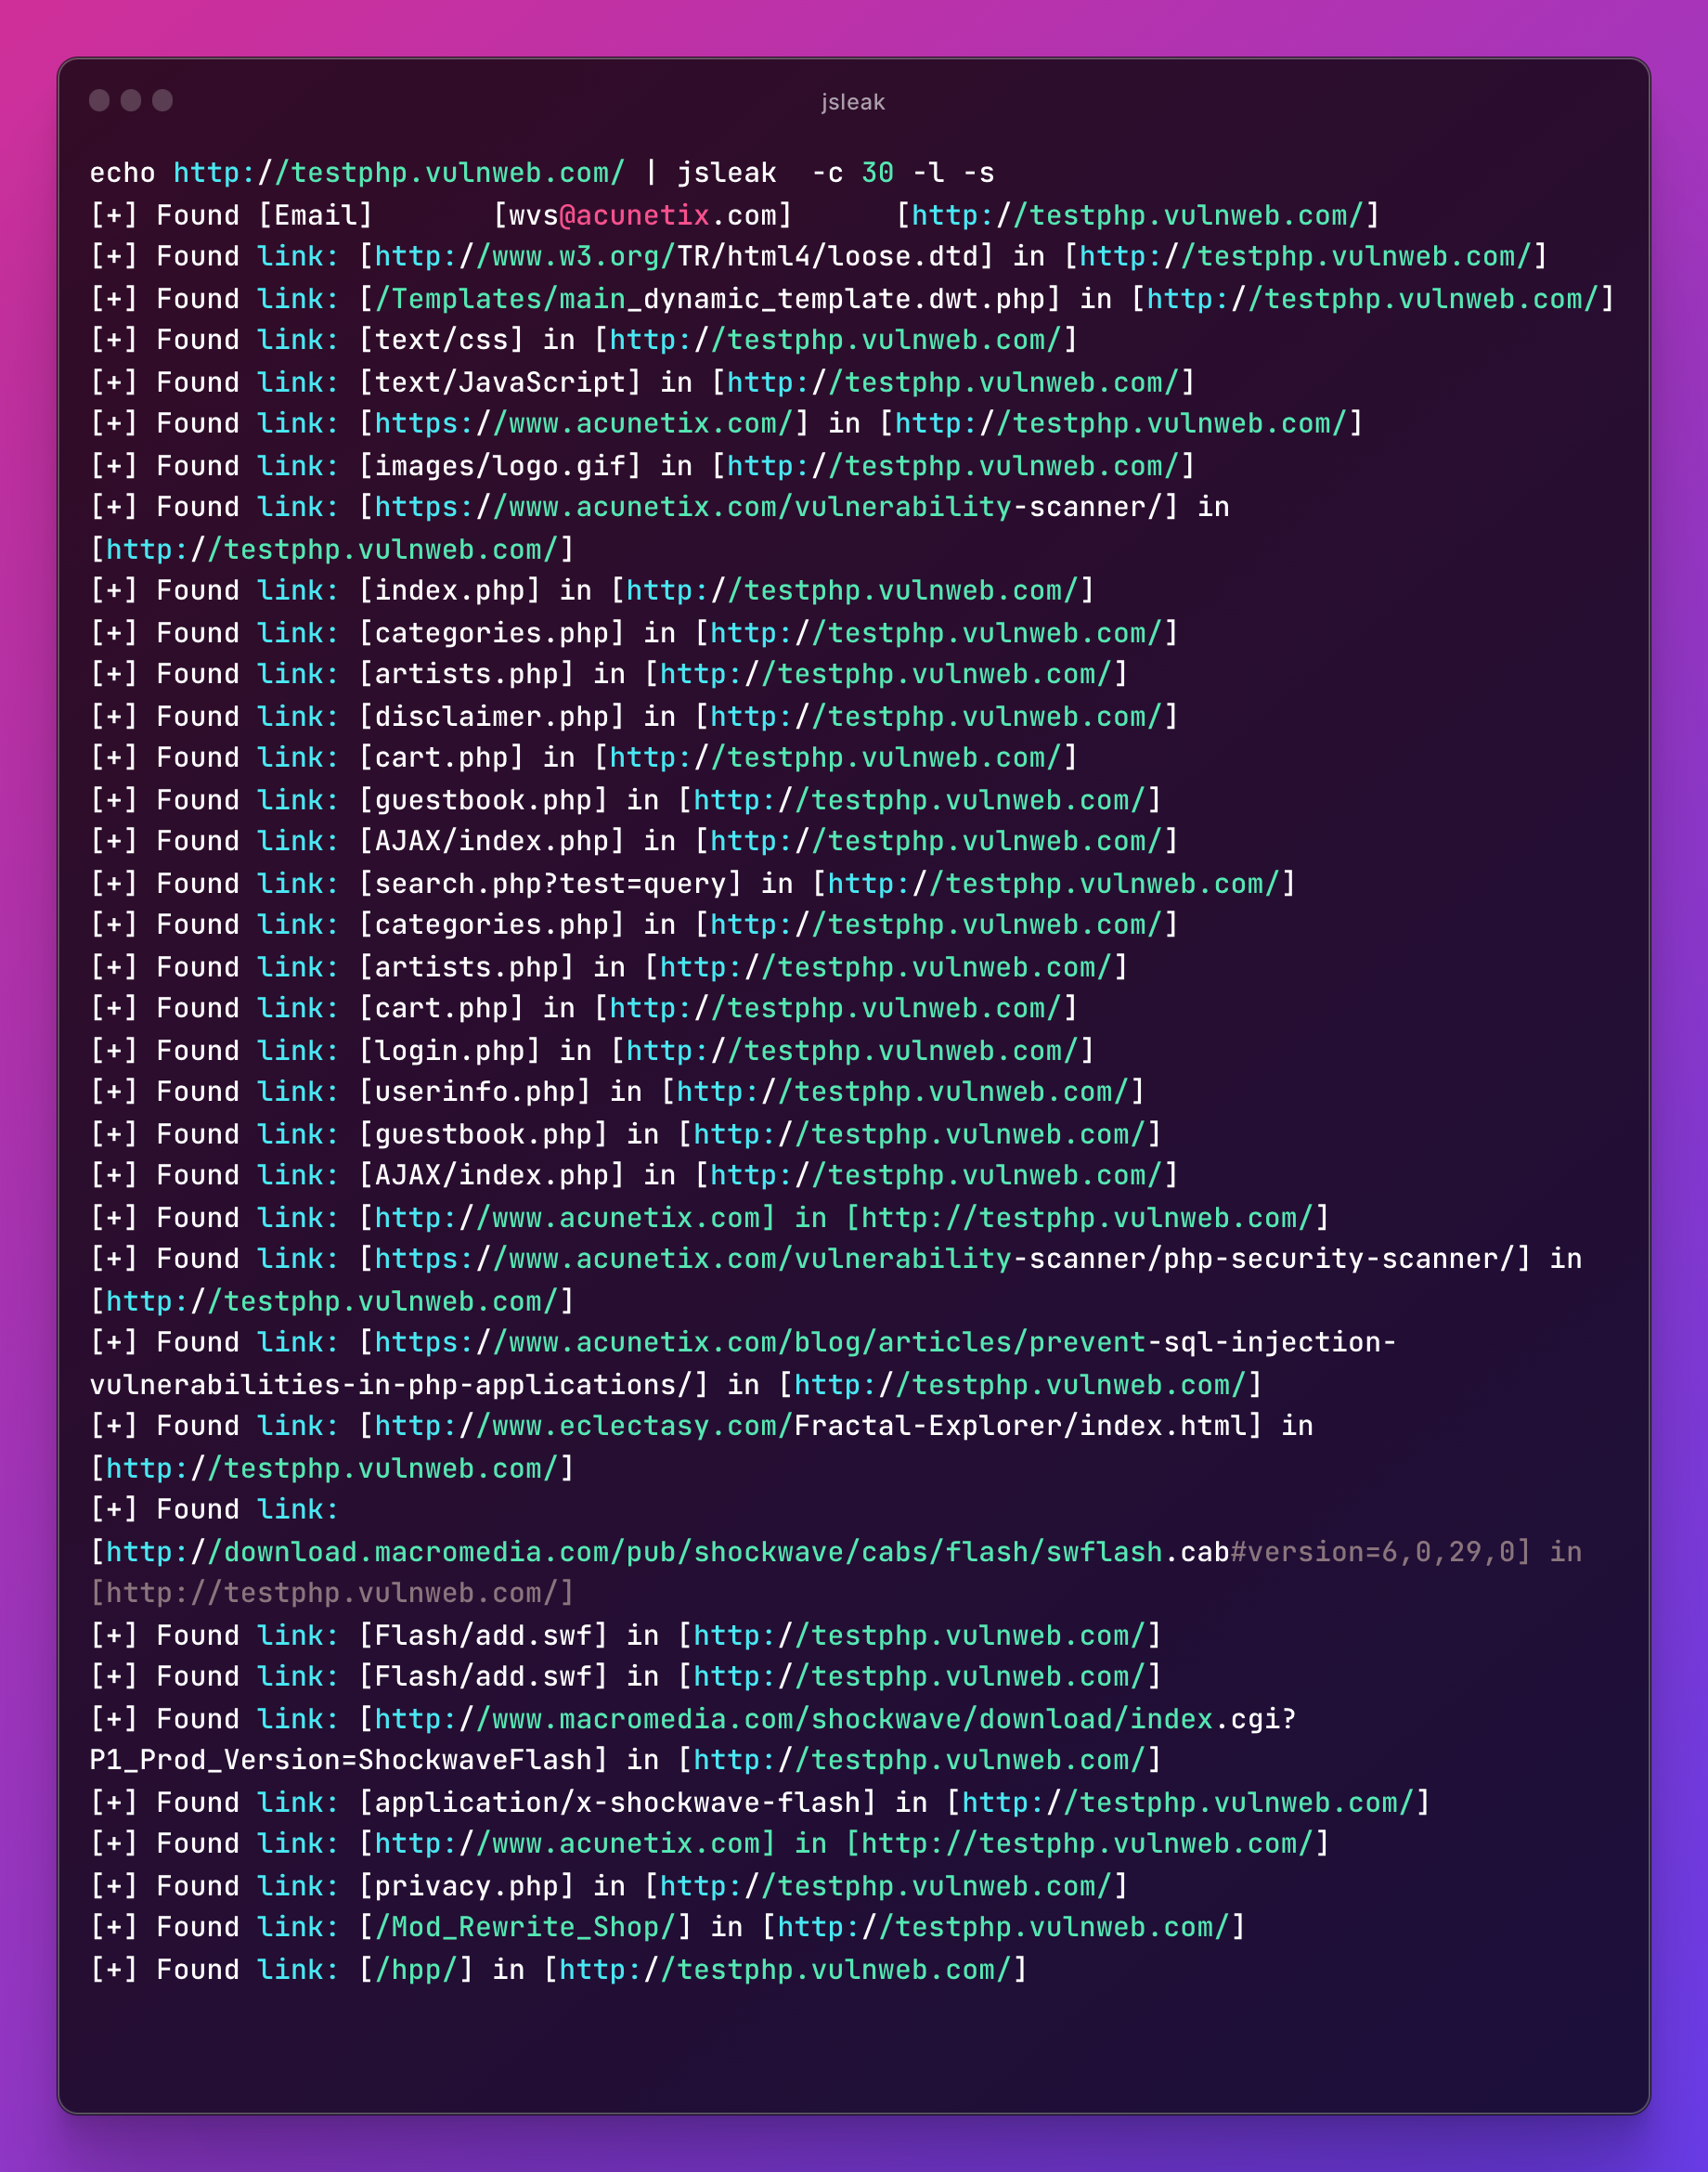
URLリストを使って実行
cat urls.txt | jsleak -l -s -c 30



