breachsimrange/redteamsimmer

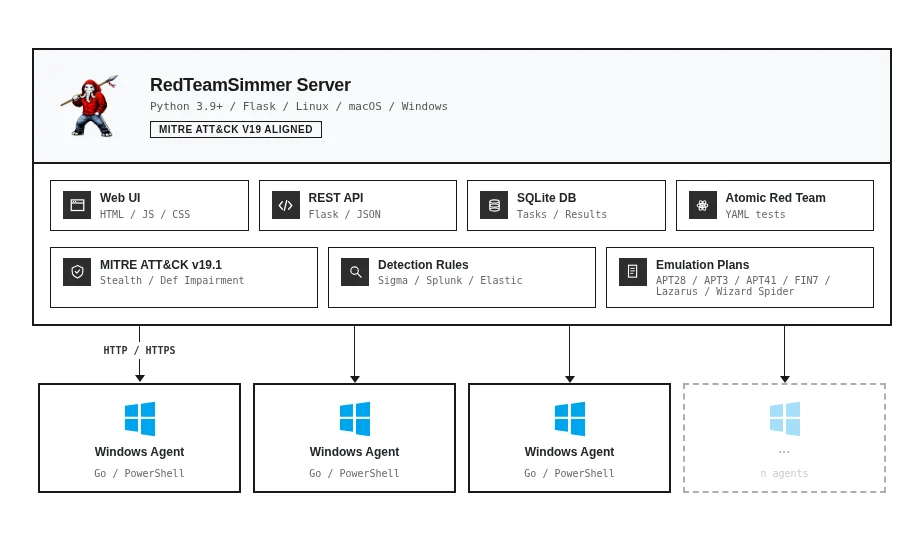
Webベースの敵対者エミュレーションプラットフォーム。Goエージェントを介してWindowsエンドポイント全体でAtomic Red Teamテストをオーケストレーションし、MITRE ATT&CKマッピング、APTエミュレーションプラン、検出ルールの相関を備えています。
Atomic Red Team にずっと欲しかった UI
Web ベースの敵対者エミュレーションプラットフォームおよび Atomic Red Team テストオーケストレーション。




RedTeamSimmer は、エンタープライズ Windows 環境全体で Atomic Red Team テストをオーケストレーションするためのモダンな UI を提供する、オープンソースの Web ベース敵対者エミュレーションプラットフォームです。もともとは DEF CON Trainings の「Mastering Breach and Adversarial Attack Simulation」トレーニングのために作成されました。従来のアトミックテストの実行では、PowerShell 構文を暗記し、エンドポイントごとに前提条件を手動で管理し、散在する結果を集約して一元化された可視性を得る必要がありました。RedTeamSimmer はこれを、Flask サーバー、軽量な Golang エージェント、およびリアルタイム Web インターフェースによって解決し、セキュリティチームが MITRE ATT&CK にマッピングされたテクニックを数クリックで実行できるようにします。オペレーターは複数のエンドポイントにエージェントを展開し、ATT&CK カタログ全体を閲覧し、前提条件を自動処理してテストを実行し、単一のダッシュボードからライブの色分けされた出力を監視できます。
RedTeamSimmer は、複雑な敵対者エミュレーションツールと実用的な使いやすさの間のギャップを埋めます - Atomic Red Team のパワーを、クリーンで直感的なインターフェースで提供します。
また、APT28、APT3、APT41、FIN7、Lazarus Group、Wizard Spider を含む実際の脅威アクター向けに、Atomic Red Team を用いてモデル化された敵対者エミュレーションプランを同梱しており、多段階の攻撃シミュレーションを可能にします。Sigma、Splunk、Elastic Security 向けの検知ルールマッピングは、ブルーチームがカバレッジのギャップを特定し、アラートを検証するのに役立ちます。完全な運用履歴は、コンプライアンスのための完全な監査証跡を提供します。レッドチーマー、ブルーチーマー、パープルチーム演習、EDR/AV テスト、トレーニング向けに設計されています。
RedTeamSimmer は BreachSimRange チームによって作成および保守されています。オリジナルの RedTeamSimmer は @abhijithbr によって作成されました。
RedTeamSimmer は DEF CON Singapore Demo Labs 2026 で初めて公開されました。Demo Labs のショーケースは、プラットフォームの敵対者エミュレーション機能、ライブのアトミックテスト実行をセキュリティコミュニティに実演するために使用されました。
RedTeamSimmer はすべてのアトミックテストを MITRE ATT&CK 戦術ごとに整理し、実行するテクニックのナビゲートと選択を容易にします。
ターゲットシステムに軽量エージェントを展開し、中央サーバーからリモートでテスト実行をオーケストレーションします。
注記: 現在、Windows エージェントのみが完全にサポートされています。Linux/macOS エージェントのサポートは将来のリリースで計画されています。
テスト出力は、完了後ではなく、エージェントが実行するにつれてリアルタイムでストリーミングされるため、前提条件の実行、メインコマンドの発火、クリーンアップのトリガーをその場で確認できます。出力タイプ - stdout、stderr、エージェントメッセージ - は個別に切り替えてノイズを削減できます。各テストフェーズは装飾的なログバナーで区切られ、個別に計時され、完了時に終了コードが即座に表示されます。
アトミックテストは、実行前にツールやファイルが配置されている必要があることがよくあります。RedTeamSimmer は YAML テスト定義を解析し、prereq_command を実行して依存関係がすでに満たされているかを確認し、そうでない場合は get_prereq_command を実行してインストールします。再検証ステップにより、メインコマンドが発火する前に前提条件が整っていることが確認されます。これをスキップしたい場合 - 例えばターゲットをすでにステージングしている場合 - UI はテストを直接実行するための手動オーバーライドを提供します。
RedTeamSimmer には、実際の APT の手口をモデルにした事前構築済みのエミュレーションプランが同梱されています。各プランは、対応する MITRE ATT&CK グループプロファイルに記載されたテクニックにマッピングされた Atomic Red Team テストを連鎖させるため、孤立したテクニックを実行するのではなく、アクターのキルチェーンを順番に実行します。プランは JSON で定義され、完全に編集可能かつ拡張可能です - 順序を変更したり、テクニックを追加または削除したり、カスタムプランビルダーを使用してゼロから独自のプランを構築できます。
同梱プラン:
| 脅威アクター | 起源 | 焦点 |
|---|---|---|
| APT28 (Fancy Bear) | ロシア - GRU Unit 26165 | 政府スパイ活動、選挙干渉、資格情報窃取 |
| APT3 (Gothic Panda) | 中国 - MSS | 航空宇宙、防衛、通信を標的 |
| APT41 (Wicked Panda) | 中国 - デュアルユース | スパイ活動と金銭的動機による侵入のハイブリッド |
| FIN7 (Carbanak) | 金銭的動機(eCrime) | POS マルウェア、小売およびホスピタリティの侵害パターン |
| Lazarus Group | 北朝鮮 - RGB | 金融窃盗、破壊的攻撃、暗号通貨オペレーション |
| Wizard Spider | 金銭的動機(eCrime) | Ryuk/Conti ランサムウェアキルチェーン、資格情報アクセス、横展開 |
各プランには、攻撃チェーンの順序、テスト依存関係のための -GetPrereqs フラグ、ATT&CK Navigator レイヤーエクスポート用の MITRE テクニック ID が含まれています。実行は 1 つ以上のエージェントにわたってテクニックを順次実行し、各ステップの完全な出力をキャプチャします。
ダッシュボードは、オンライン/オフラインステータスを持つアクティブエージェント、実行されたエミュレーションの総数、テクニックカバレッジ数、成功および失敗の統計、最近のタスク履歴、迅速なトリアージのための失敗オペレーションリストを単一のビューで提供します。
3 種類のチャートが運用状況を可視化します - タスクステータス分布のドーナツチャート、戦術カバレッジの棒グラフ、エージェントステータス内訳の円グラフ。
MITRE ATT&CK ヒートマップは、実行されたテクニックを ATT&CK マトリックスに対して色分けされたステータス(完了、失敗、実行中、保留中)でレンダリングし、詳細出力へのクリックスルー、およびオペレーションの進行に伴うライブ更新を提供します。
詳細モーダルは、単一のテクニック実行を掘り下げる場所です。実行サマリーは、テクニック ID、終了コード、所要時間を一目で示し、続いてテスト名、説明、エグゼキューター、プラットフォームの解析された内訳が表示されます。入力引数は、生の形式(変数プレースホルダー付き)と解決された形式(実際の値付き)の両方で表示されるため、何が実行されたかを正確に確認できます。前提条件、メインコマンド、クリーンアップの各セクションは、シンタックスハイライト付きでそれぞれ独自の出力ストリームを表示します。クリーンアップコマンドは参照用に表示されますが、自動実行はされません。外部リンクは、さらなる調査のために MITRE ATT&CK、SigmaHQ、Atomic Red Team リポジトリへルーティングします。
実行されたすべてのテクニックは、3 つのソースからの検知ルールと照合されます:
ルールはテクニック ID に対して自動的にマッチングされ、テクニックごとのカウントサマリーと完全なクエリ内容の展開ビューが提供されます。直接リンクは上流のルールリポジトリへルーティングします。ルールデータベースはローカルかつオフラインであるため、実行中に外部 API 呼び出しは発生しません - 制限された環境やエアギャップ環境で実行する場合に便利です。
オペレーションビューには、ステータス、進捗、タイムスタンプとともにすべてのオペレーションが一覧表示されます。実行中のオペレーションは、インターフェースから一時停止、再開、または停止できます。進捗は完了率バーとして表示され、任意のオペレーションをクリックすると、テクニックごとの結果テーブル(ステータス、所要時間、終了コード)と特定の実行をデバッグするためのフィルタ可能なログビューを備えた完全な実行タイムラインが開きます。
エミュレーションがターゲット上に特定のテクニックフォルダーを必要とする場合、サーバーはそれらを ZIP アーカイブにバンドルし、選択されたエージェントに配布します。エージェントは実行開始前に展開の成功を確認し、ステージングされたファイルはテスト完了後、またはエージェントがクリーンにシャットダウンしたときに削除されます。
エージェントリストは、ホスト名、ユーザー名、OS、アーキテクチャ、最終確認時刻とともにステータスインジケーター付きですべての登録済みエージェントを表示します。AV 検知結果はエージェントごとに表示されるため、ターゲットにインストールされているセキュリティ製品を正確に確認できます。エージェント設定 - 起動時の永続化、ジッタータイミング、メタデータ - は、バイナリを再展開することなく UI から変更できます。リモートシャットダウンアクションは、エージェントをそのアーティファクト(レジストリエントリ、スケジュールタスク、ドロップされたファイル)とともにクリーンに削除します。