 brandon7cc/mac-monitor
Advanced macOS system monitor leveraging Apple Endpoint Security to collect, enrich, and display process, file, memory, and XPC events for malware triage, threat hunting, and forensic analysis.


Mac Monitor は、macOS のセキュリティ研究、マルウェアトリアージ、システムトラブルシューティングのために特別に設計された、高度なスタンドアロンシステム監視ツールです。Apple の Endpoint Security (ES) および System Extension API を活用し、システムイベントを収集・エンリッチしてグラフィカルに表示します。あなたに関連するイベントだけを表面化するように設計された、拡張性の高い機能セットを備えています。収集されるテレメトリには、プロセス、プロセス間通信、メモリ、XPC、ファイルイベントなどに加え、豊富なメタデータが含まれており、ユーザーはイベントを文脈に沿って理解し、簡単にストーリーを語ることができます。直感的なインターフェースと豊富な分析機能により、Mac Monitor はさまざまなスキルレベルや背景を持つユーザーが、そうでなければ見逃されてしまう macOS の脅威を検出できるように設計されています。
次世代 Mac Monitor の紹介:
Apple Silicon マシンを推奨しますが、Intel でも動作します!4GB+ を推奨13.1+ (Ventura)☕️ (推奨) Homebrew
brew install --cask mac-monitor📦 インストーラパッケージ
インストール
Mac Monitor.appMac Monitor Security Extension に対してスイッチをオンにする必要があります。フルディスクアクセスは、Endpoint Security の要件です。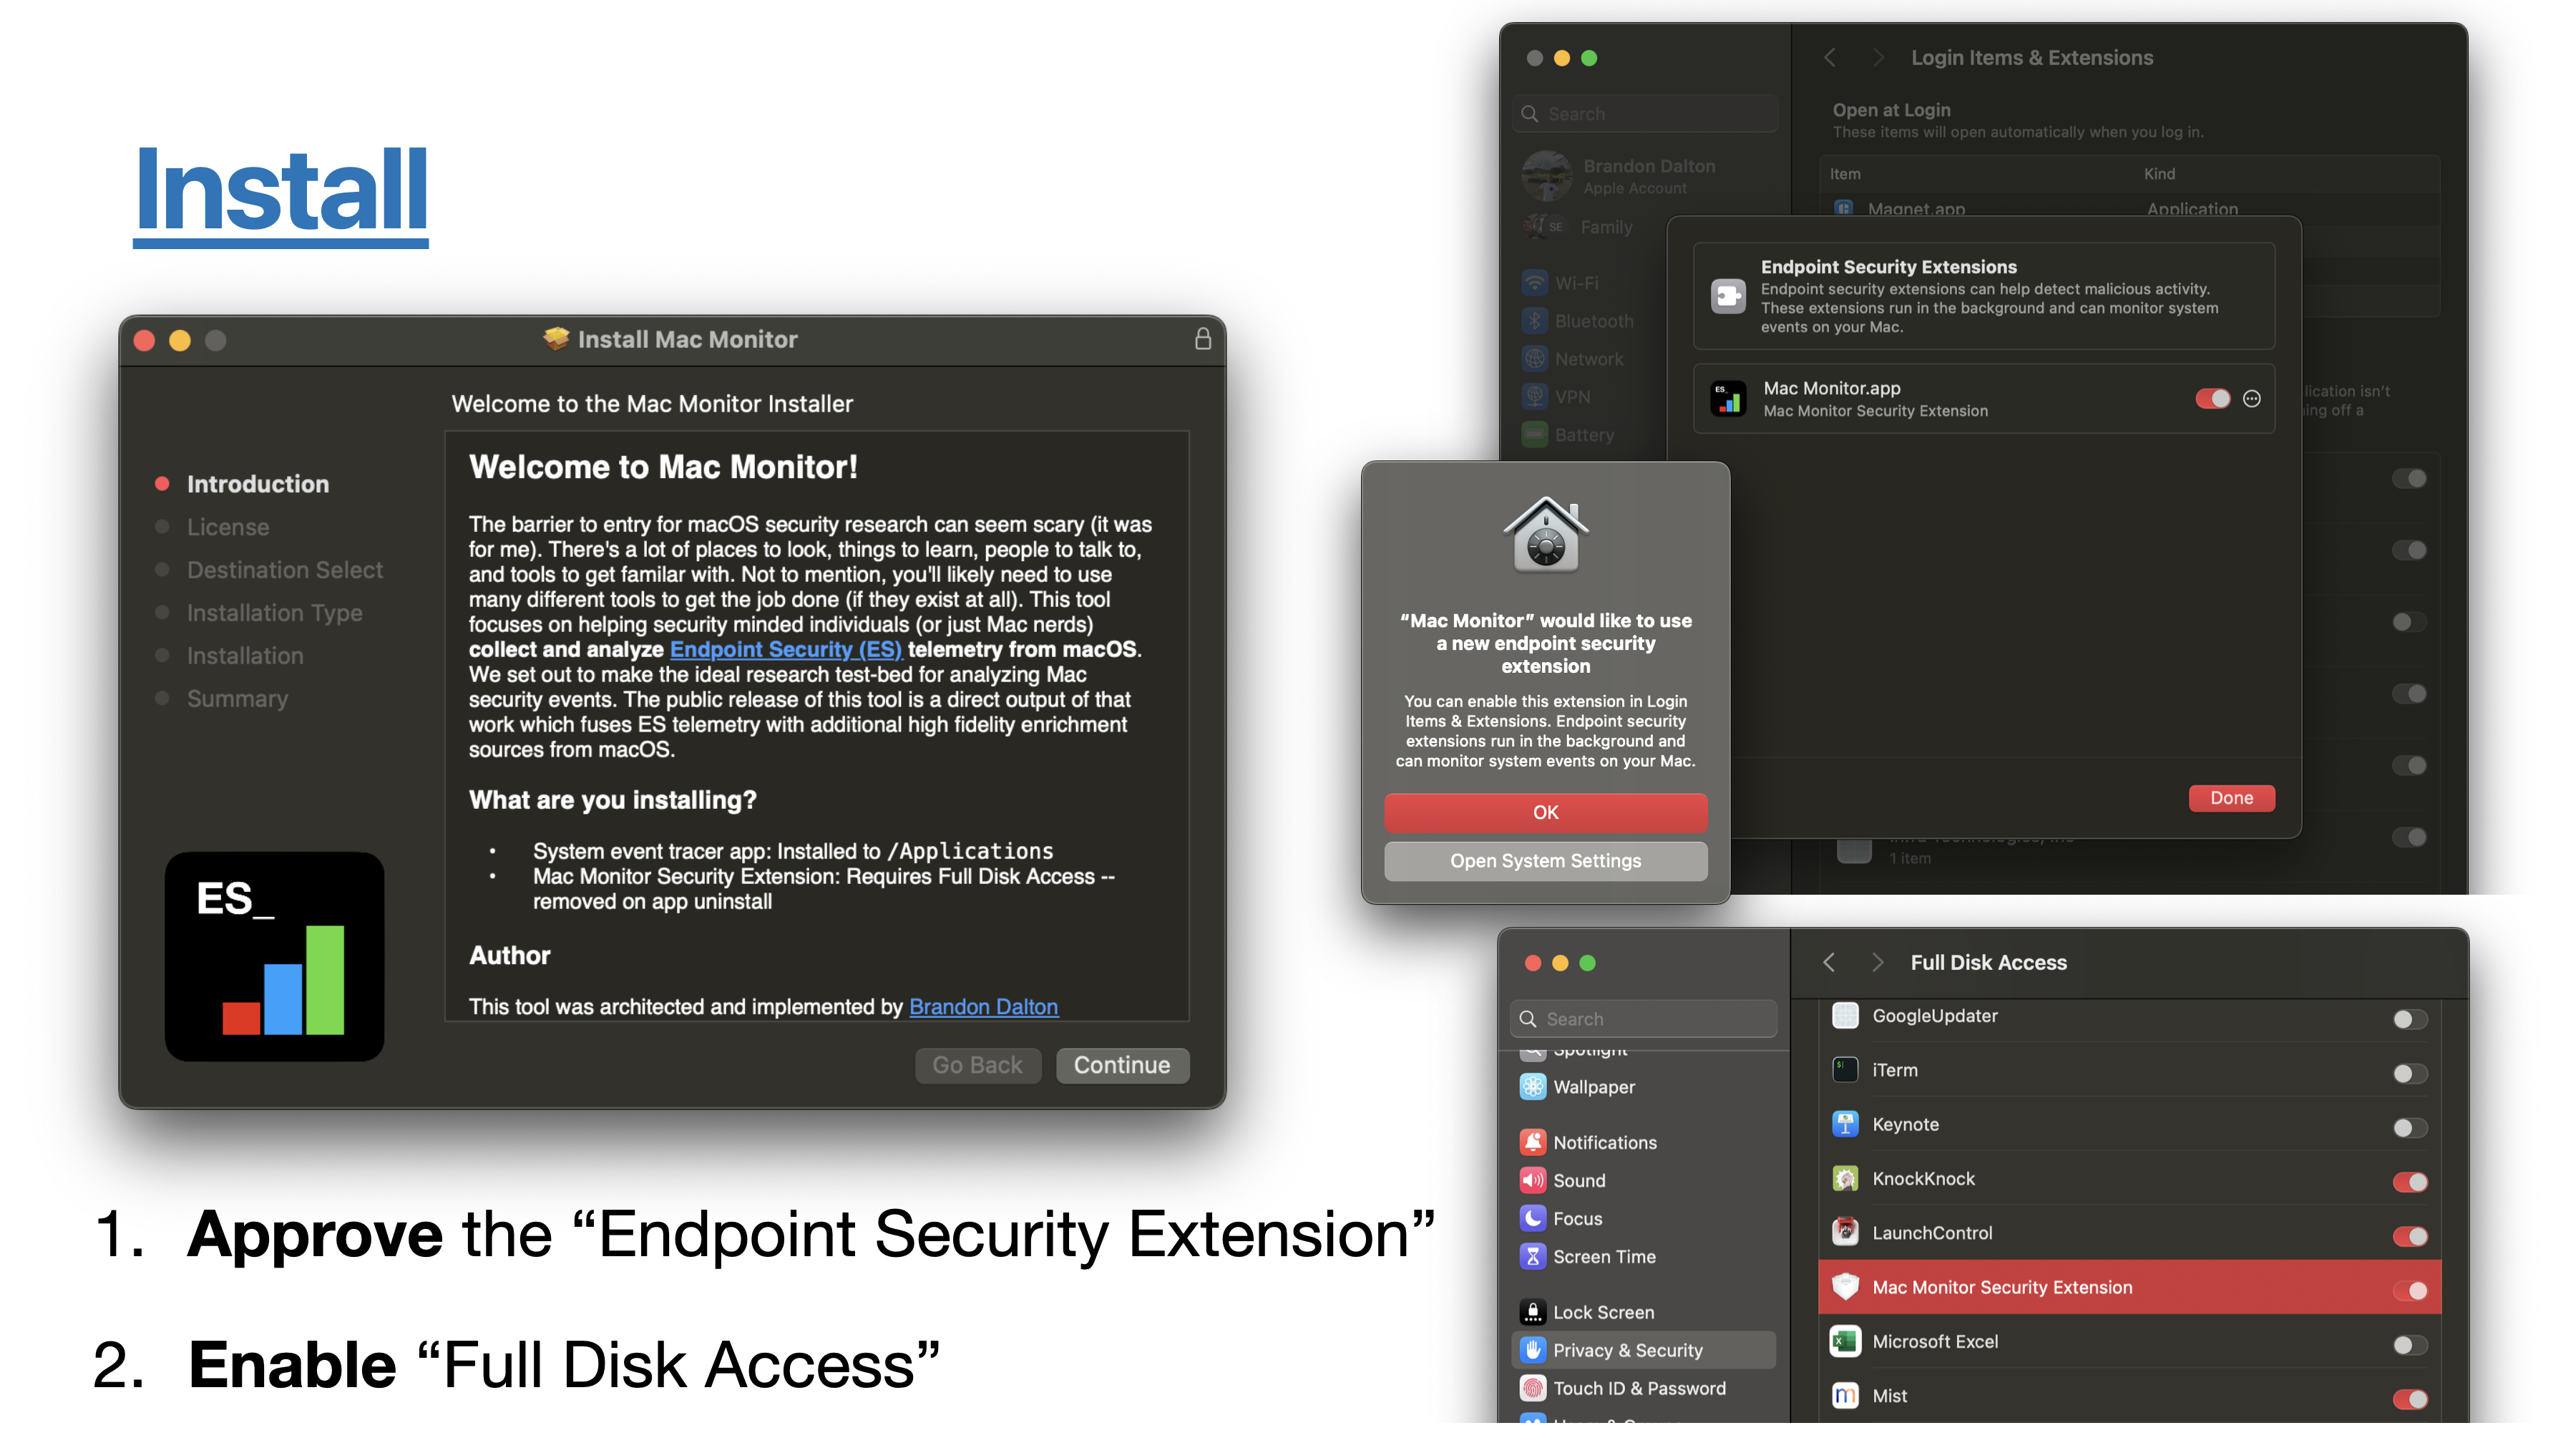
/Applications/Mac Monitor.app (署名識別子: com.swiftlydetecting.agent)/Library/SystemExtensions/../com.swiftlydetecting.agent.securityextension.systemextension (署名識別子: com.swiftlydetecting.agent.securityextension.systemextension)1.0.3+) ../Contents/SharedSupport/uninstall.sh スクリプトを使用した削除をサポートしています。高忠実度の ES イベントをモデル化・エンリッチ し、一部のイベントにはさらなるエンリッチメントが含まれます。例えば、ファイル検疫を認識するプロセス、検疫されたファイル、コードサイニング証明書など。
動的実行時 ES イベントサブスクリプション。トレース中にノイズを削減するために、イベントサブスクリプションをその場で変更できます。
API レベルでのパスミュート — Apple の Endpoint Security チームは最近、高度なパスミュート/インバージョン機能の実現に力を注いでいます。ここでは、API 機能の大部分をカバーしています: es_mute_path と es_mute_path_events、および ES_MUTE_PATH_TYPE_PREFIX、ES_MUTE_PATH_TYPE_LITERAL、ES_MUTE_PATH_TYPE_TARGET_PREFIX、ES_MUTE_PATH_TYPE_TARGET_LITERAL の各タイプ。現在、インバージョンはサポートしていません。ES チームがクライアントごとではなくイベントごとにインバージョンを追加してくれると嬉しいです。

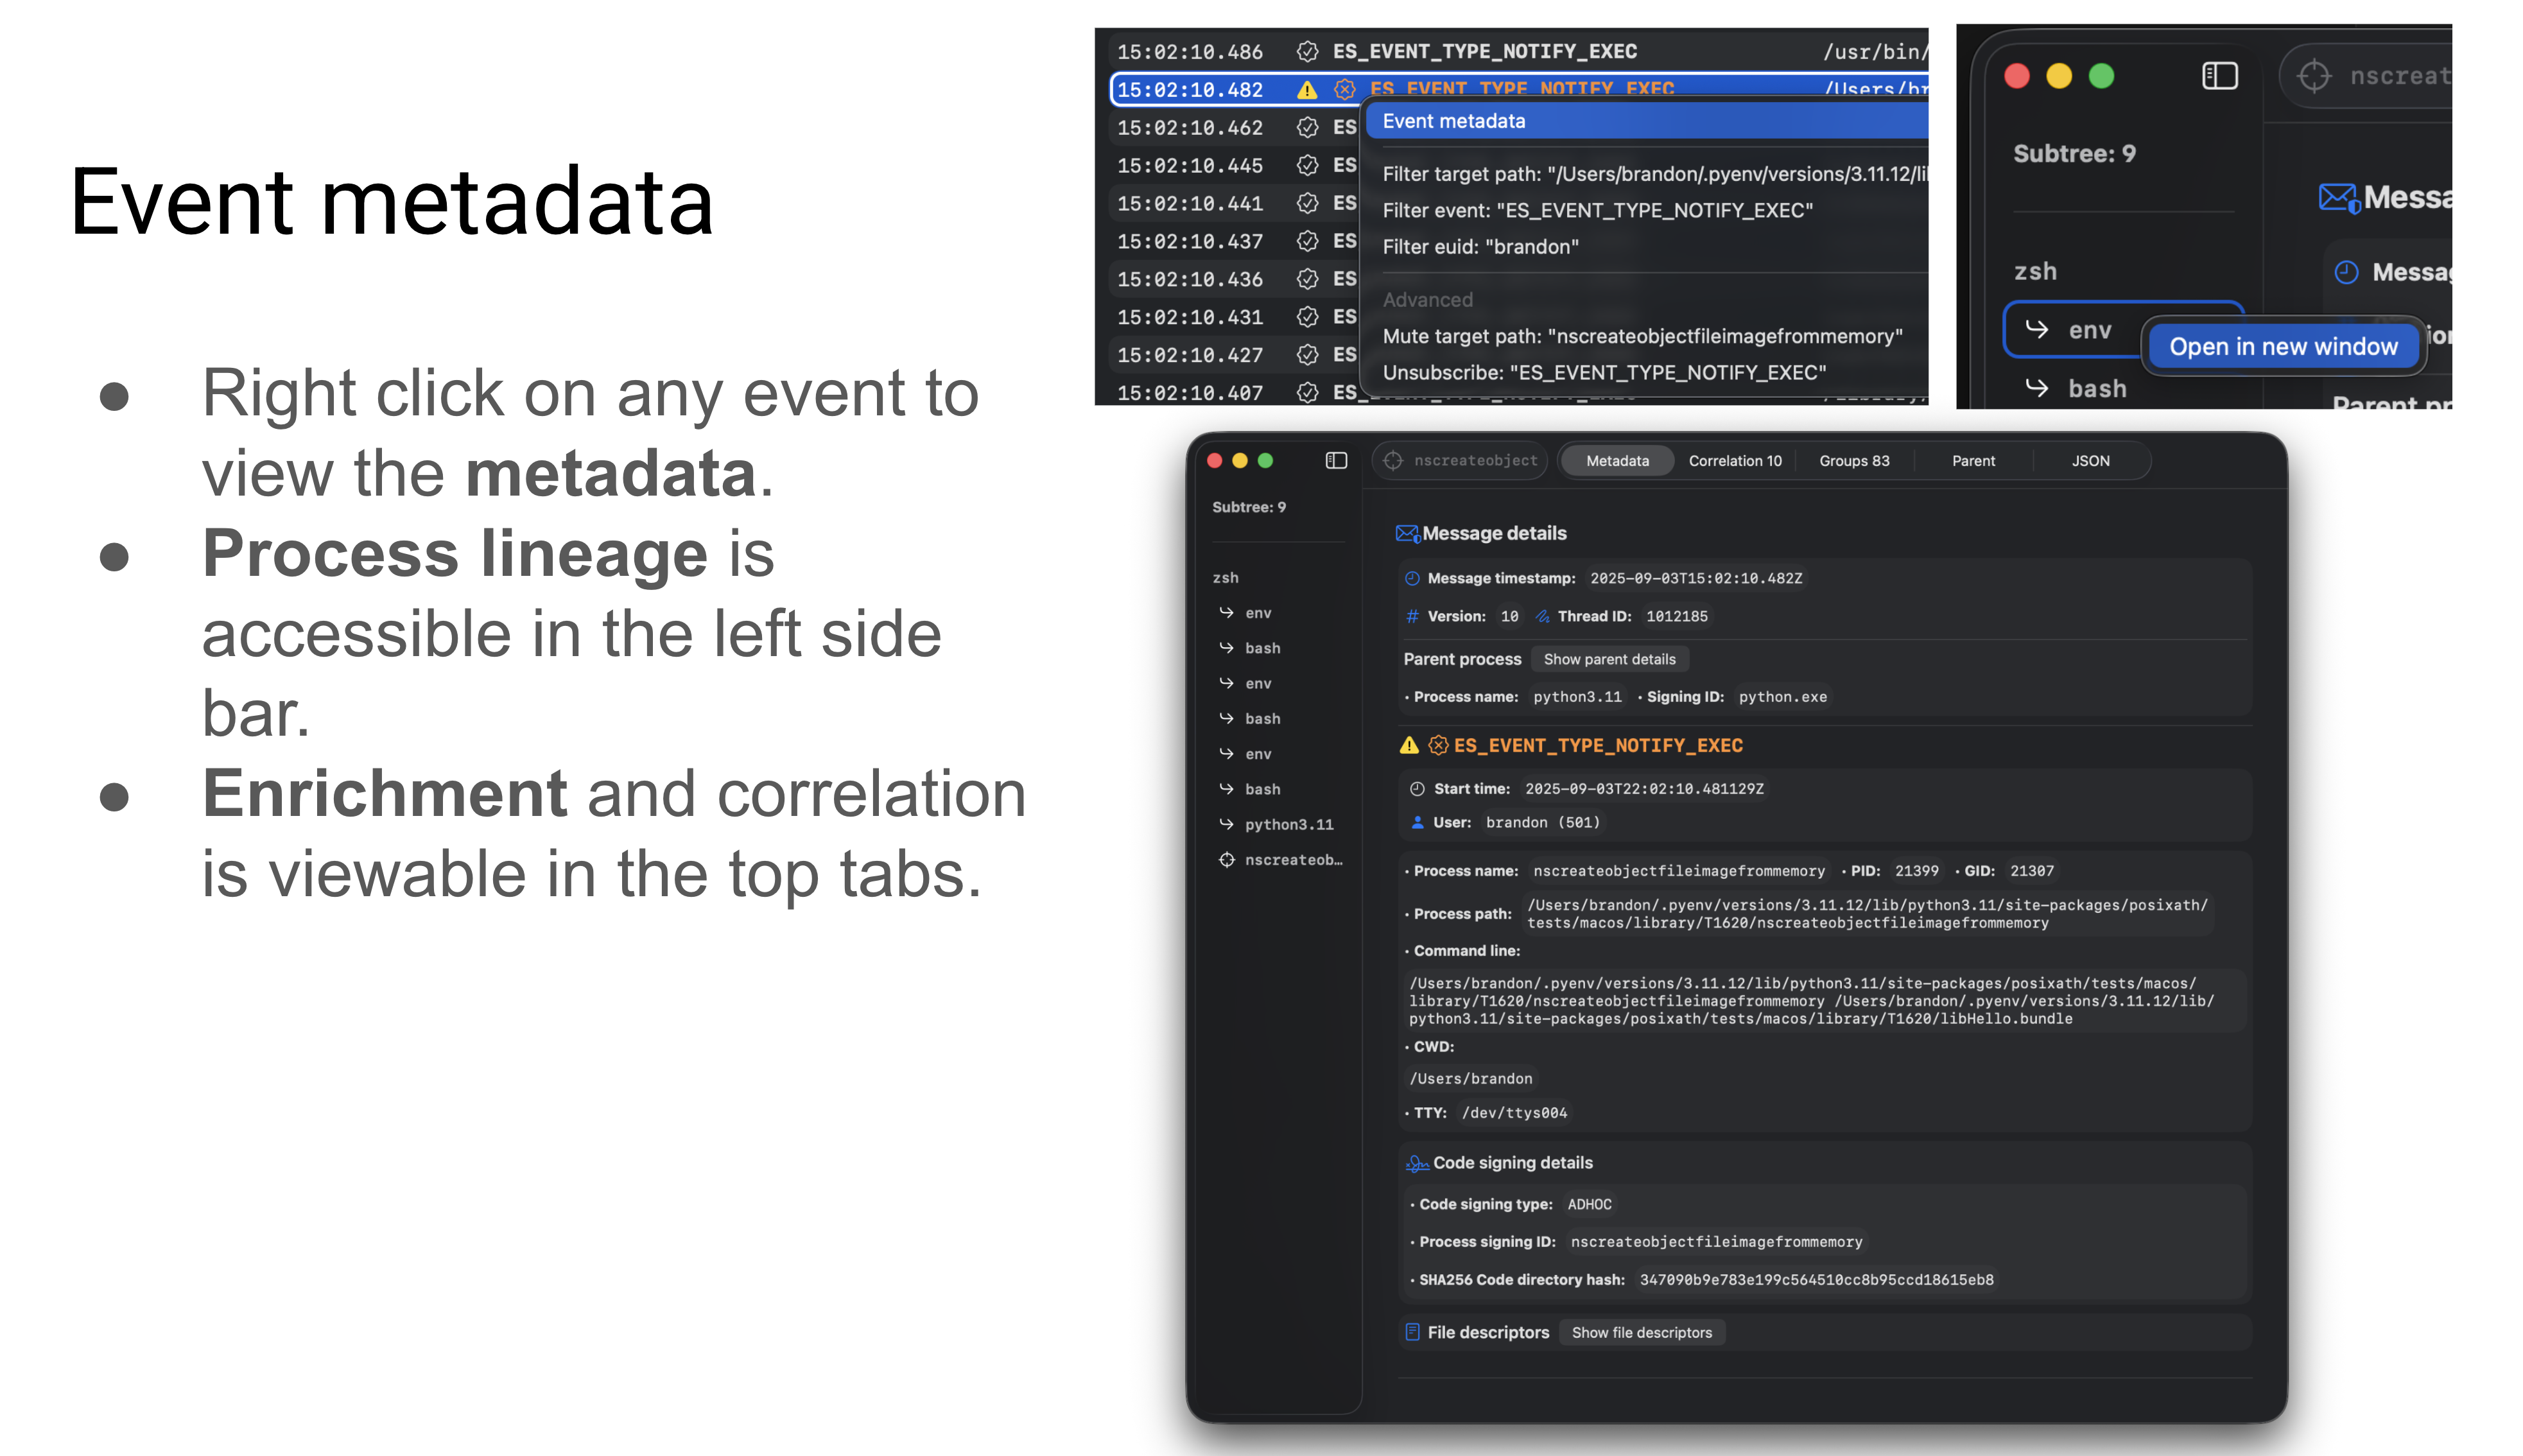
詳細なイベントファクト。テーブル行の任意のイベントを右クリックして、イベントメタデータ、フィルタリング、ミュート、サブスクリプション解除オプションにアクセスできます。ユーザーエクスペリエンスの核となるのは、任意のイベントまたはイベントセットにドリルダウンできることです。この機能を実現するために、「イベントファクト」ウィンドウを開発しました。これには、任意のイベントに関するメタデータ/追加エンリッチメントが含まれます。各イベントには、表示される厳選されたメタデータセットがあります。例えば、プロセス実行イベントには通常、コードサイニング情報、環境変数、相関イベントなどが含まれます。以下に、ファイル作成と BTM 起動項目追加のイベントファクトの例を示します。
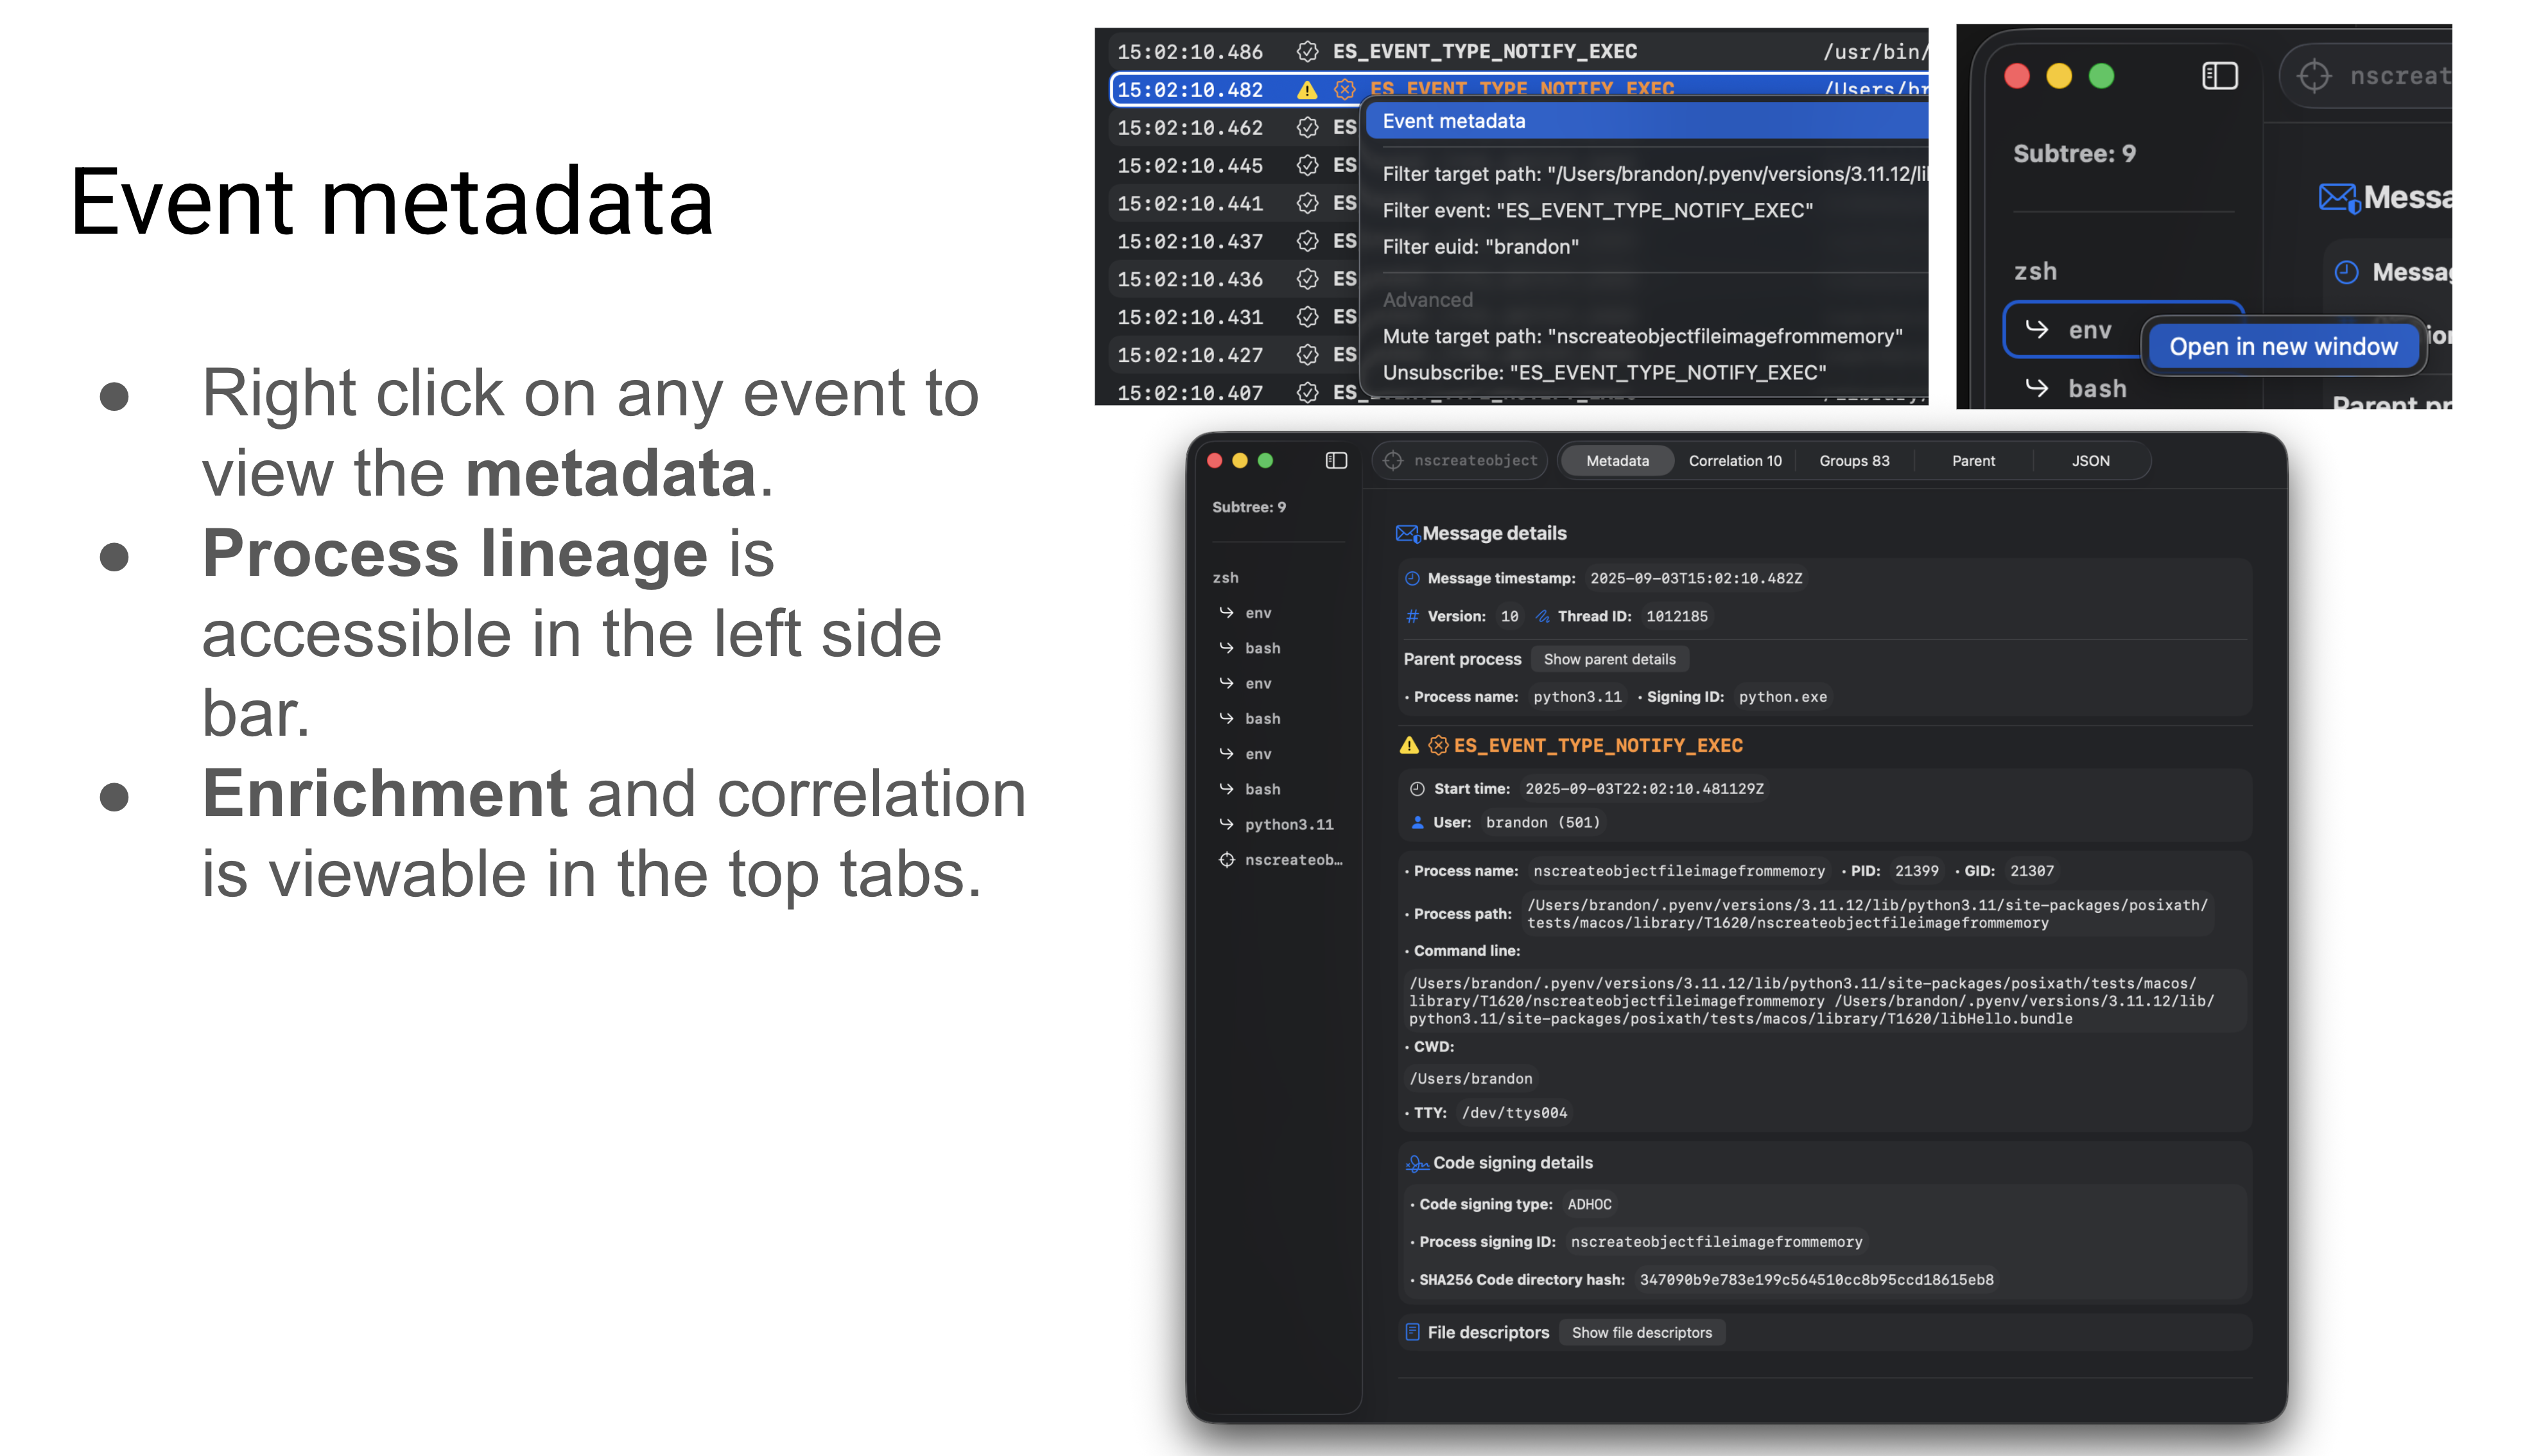
イベント相関は、アナリストのツールベルトにおいて非常に重要な要素です。どのイベントが互いに「関連」しているかを確認できることで、テレメトリを意味のある方法で操作できます(単にJSONにダンプしたり、個々のイベントを表現する以外に)。プロセスレベルでイベント相関を実行します。つまり、任意のイベント(開始プロセスおよび/またはターゲットプロセスを持つ)に対して、そのプロセスが引き起こしたイベントを深くリンクできます。
プロセスグループ化も、特定の ES_EVENT_TYPE_NOTIFY_EXEC または ES_EVENT_TYPE_NOTIFY_FORK イベント周辺のプロセステレメトリを表現するための便利な方法です。この方法でプロセスをグループ化することで、アクティビティの連鎖を簡単に識別できます。
アーティファクトフィルタリングにより、イベントタイプ、開始プロセスパス、またはターゲットプロセスパスに基づいて、ビューからイベントを削除(ただし破棄はしない)できます。この際立った機能により、アナリストはすべてのデータを保持しながらノイズをすばやく除去できます。
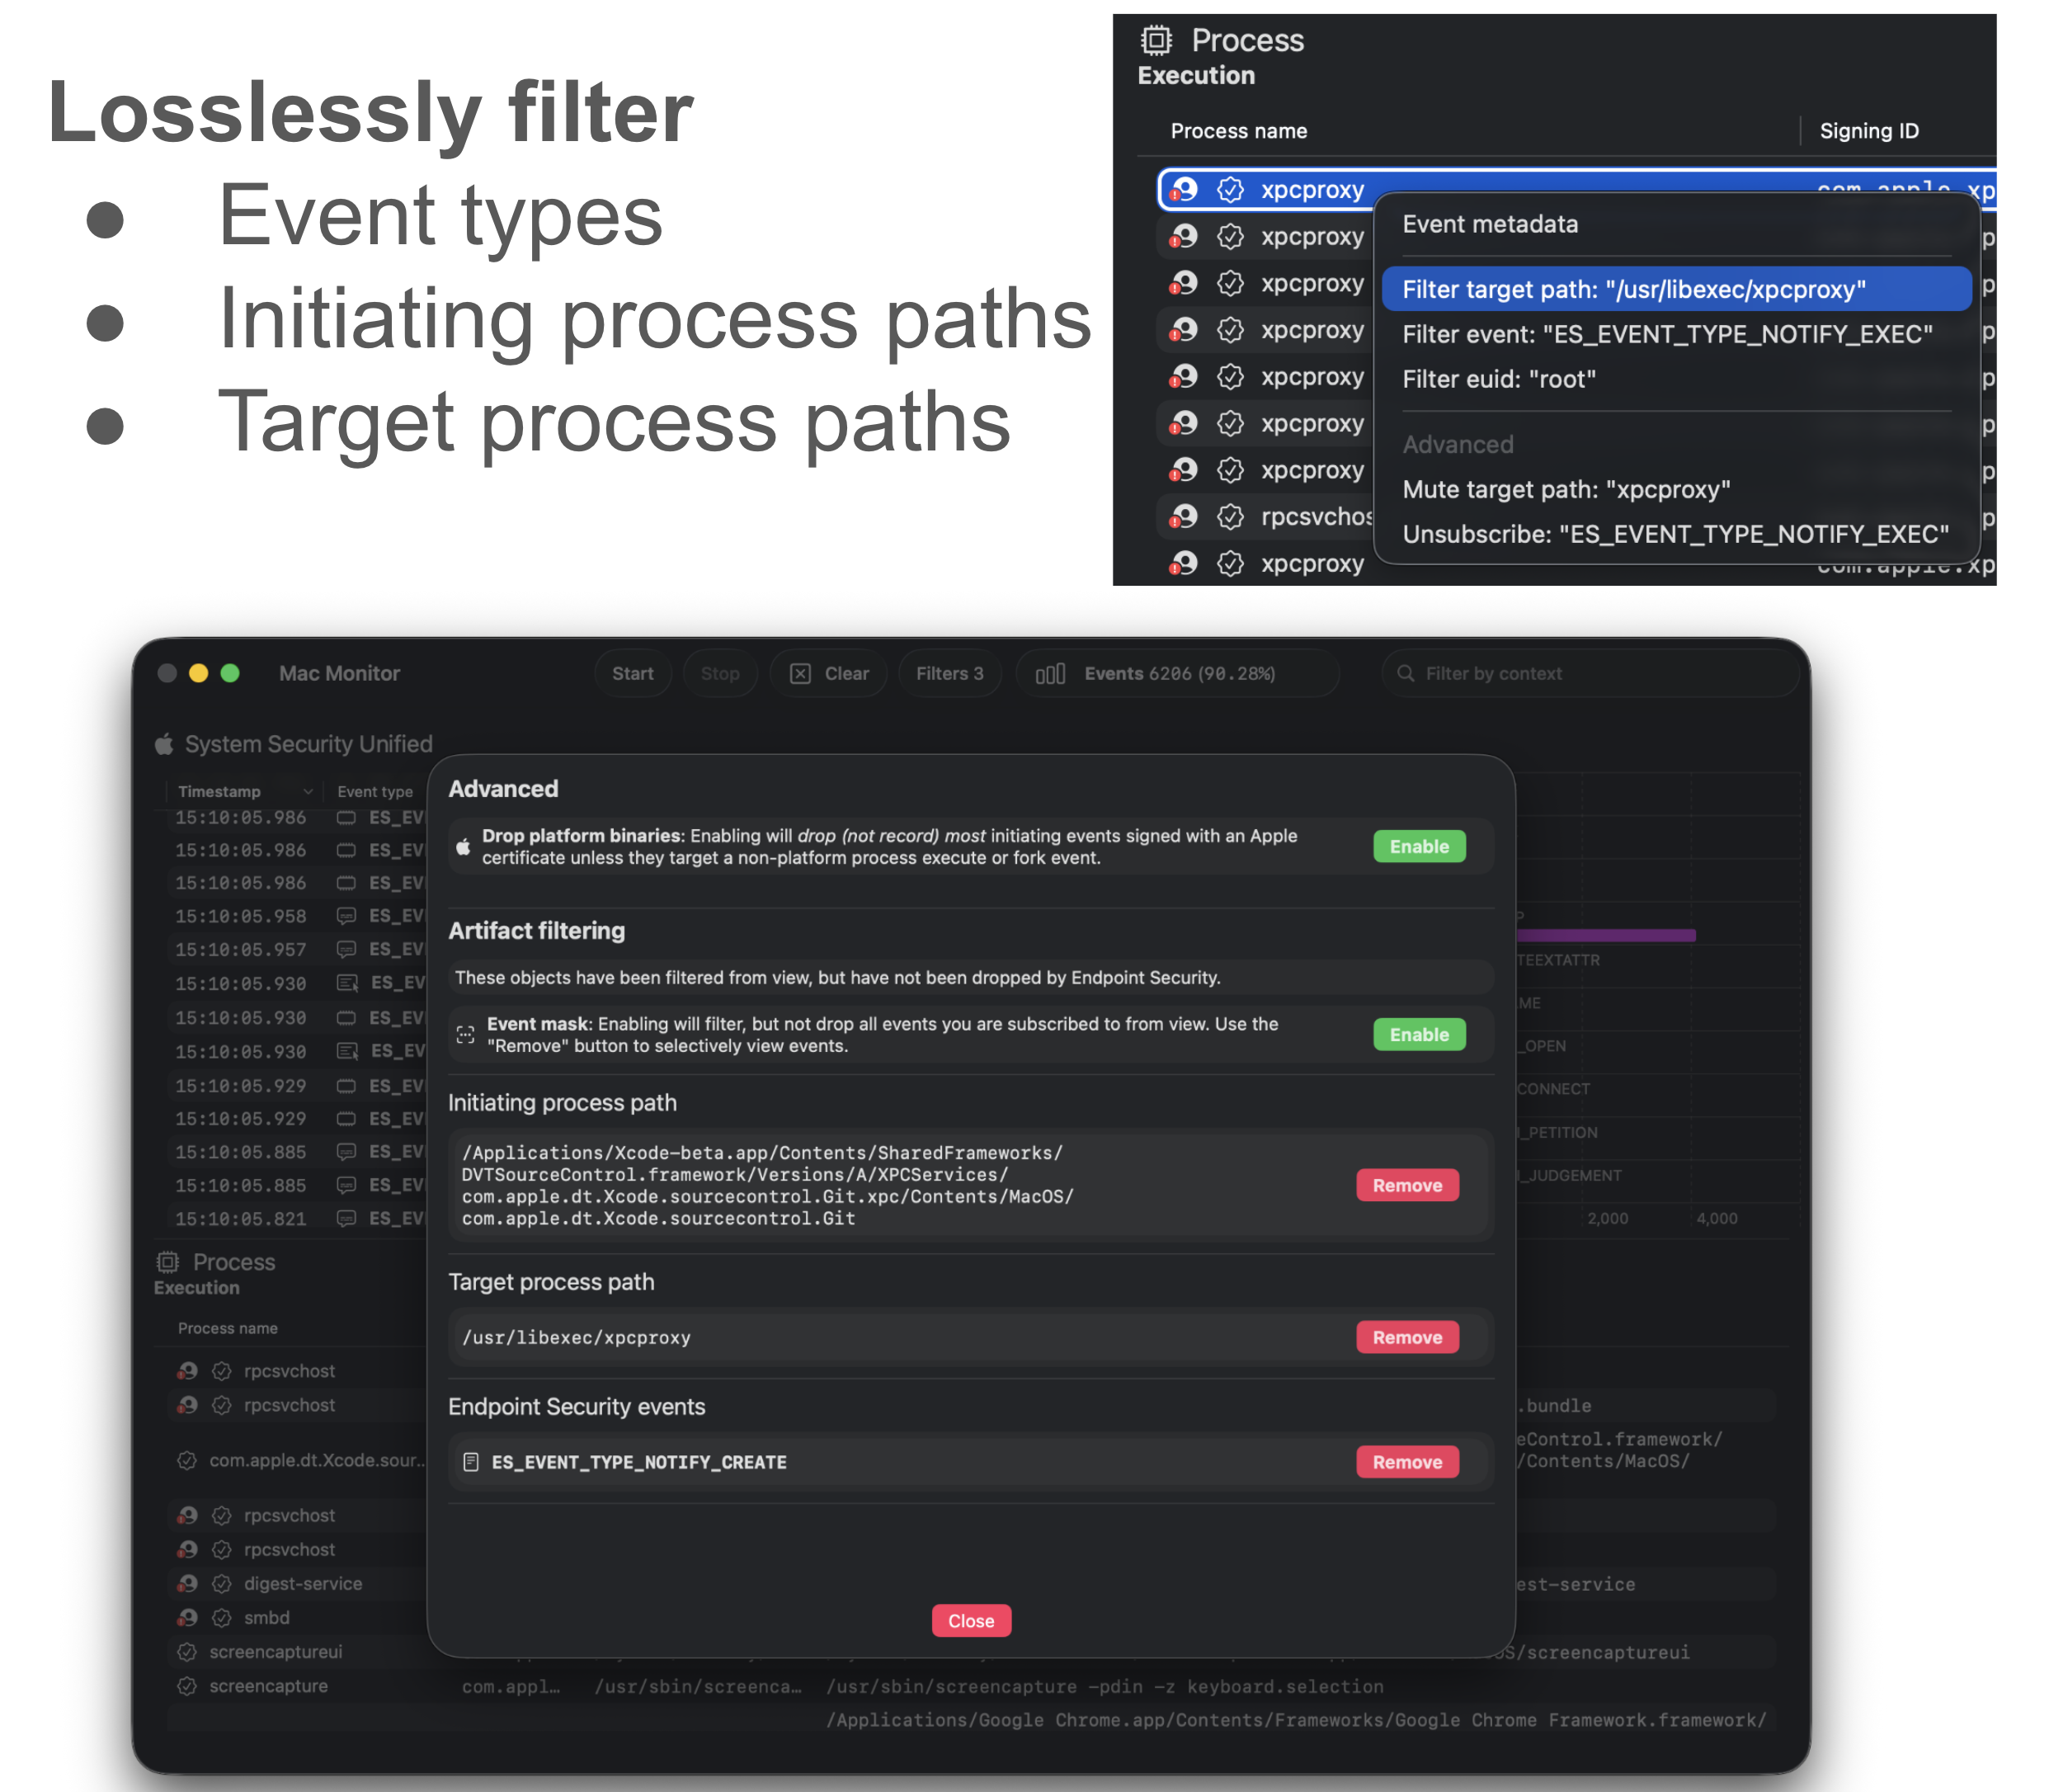
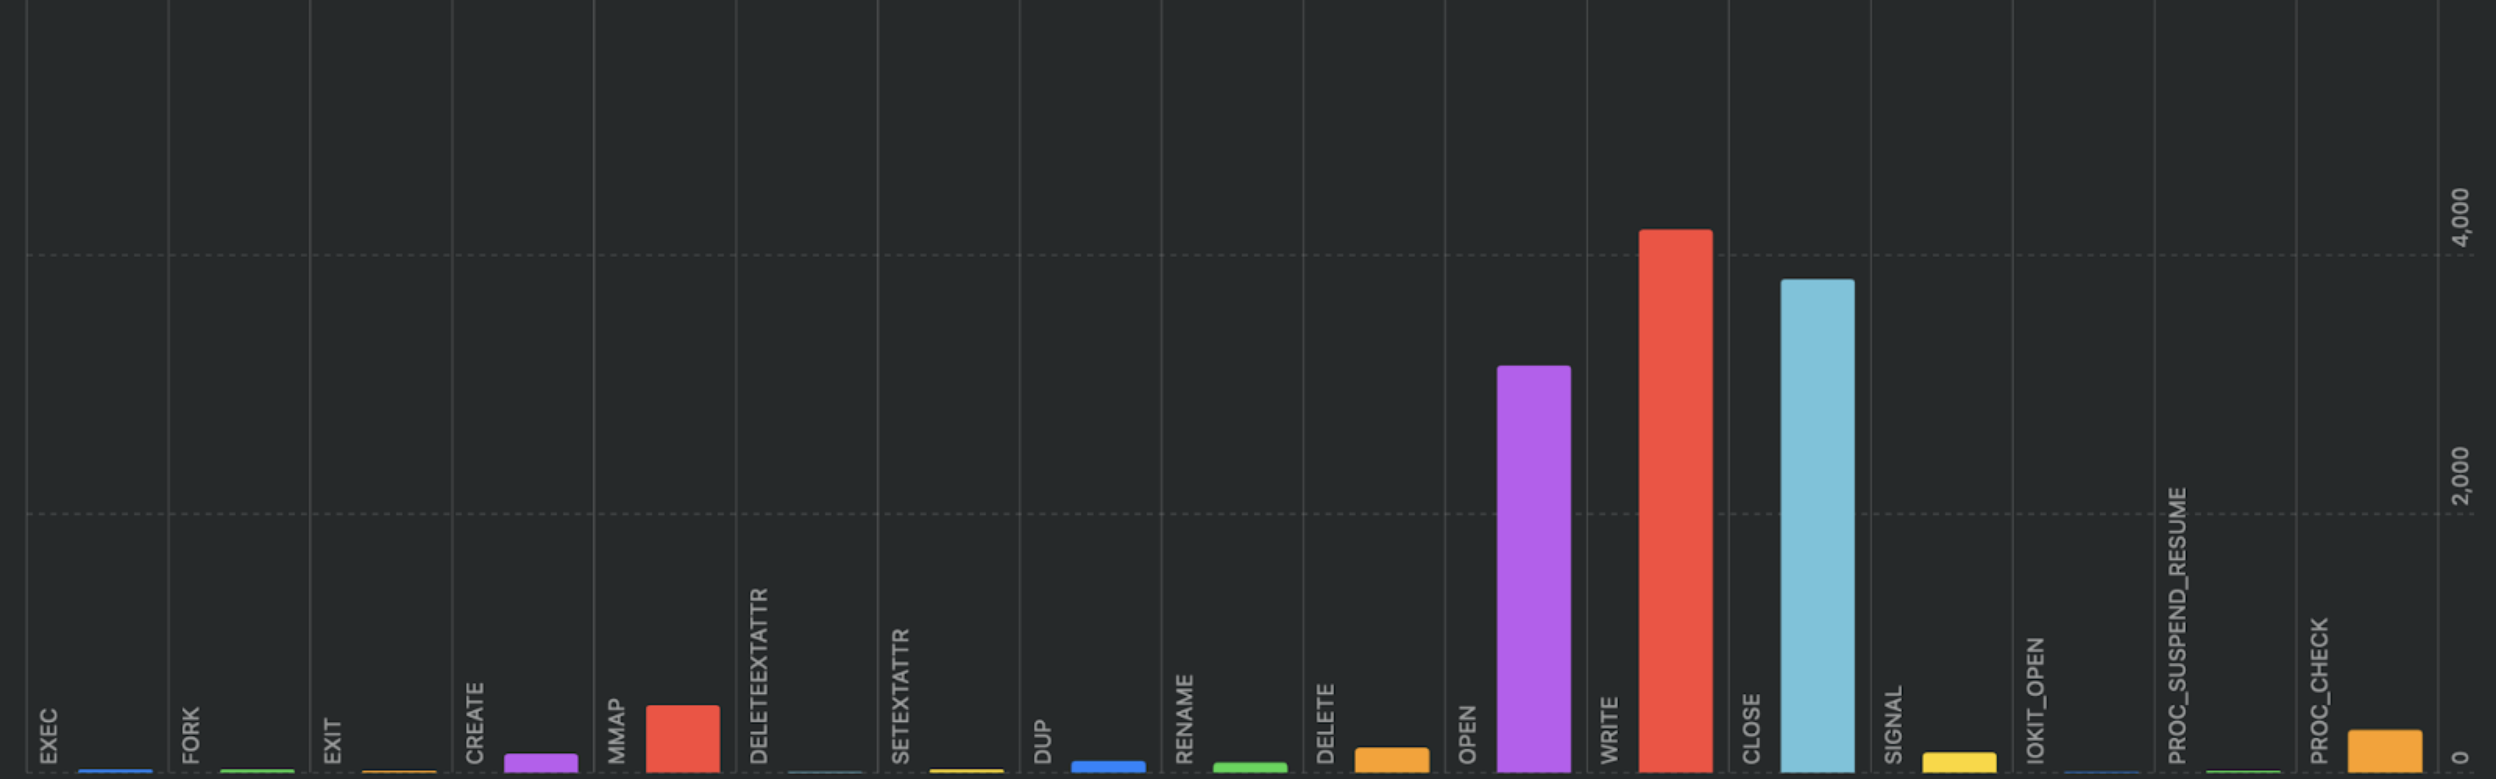
com.swiftlydetecting.agent.securityextension)は、トレースが行われていないときにリソースやバッテリーを無駄に消費しません。