
Red Teamインフラストラクチャの堅牢化リソースを収集するためのWiki

このWikiは、堅牢なRed Teamインフラストラクチャを構築するためのリソースを提供することを目的としています。Steve Borosh(@424f424f)とJeff Dimmock(@bluscreenofjeff)によるBSides NoVa 2017の講演「Doomsday Preppers: Fortifying Your Red Team Infrastructure」(スライド)を補完するために作成されました。
追加したい内容がある場合は、Pull Requestを送信するか、リポジトリにIssueを登録してください。
このWikiで参照されているコンテンツのすべての著者と、貢献してくださったすべての方々に感謝します!
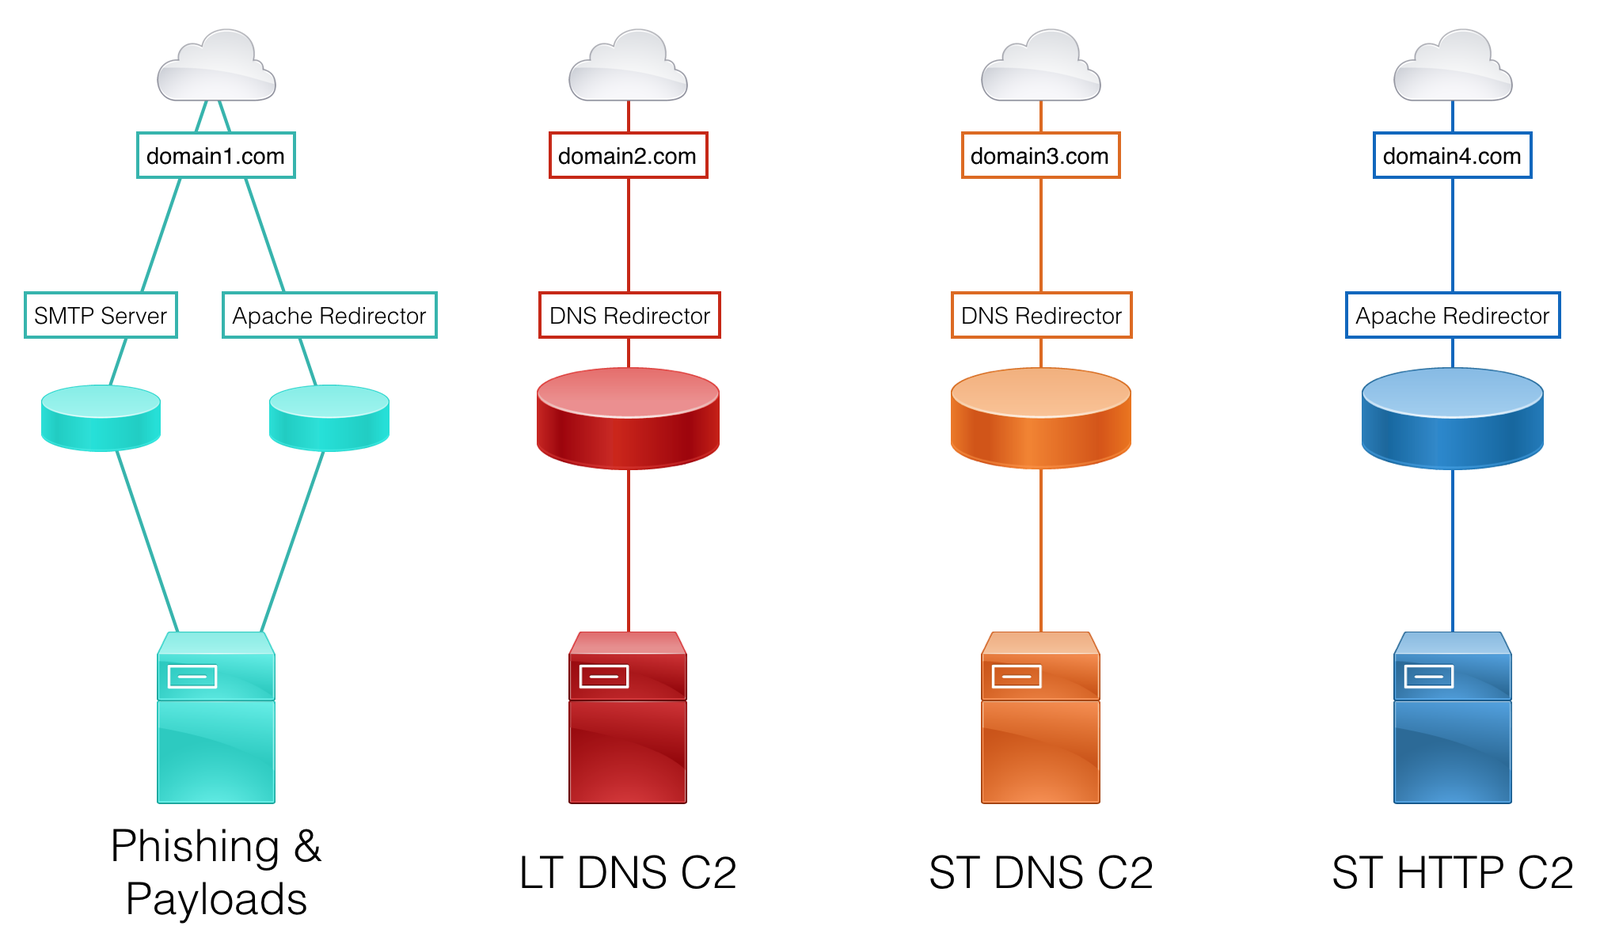
アクティブな対応に耐え、長期間(数週間、数ヶ月、数年間)のエンゲージメントに耐えるRed Teamインフラストラクチャを設計する際には、各アセットを機能に基づいて分離することが重要です。これにより、キャンペーンアセットが検出され始めたときに、Blue Teamに対する回復力と機動性が提供されます。たとえば、評価のフィッシングメールが特定された場合、Red Teamはチームサーバー全体をセットアップするのではなく、新しいSMTPサーバーとペイロードホスティングサーバーを作成するだけで済みます。
以下の機能を異なるアセットで分離することを検討してください:
これらの各機能は、各ソーシャルエンジニアリングキャンペーンで必要になる可能性があります。Red Team評価ではアクティブなインシデント対応が一般的であるため、各キャンペーンごとに新しいインフラストラクチャ一式を実装する必要があります。
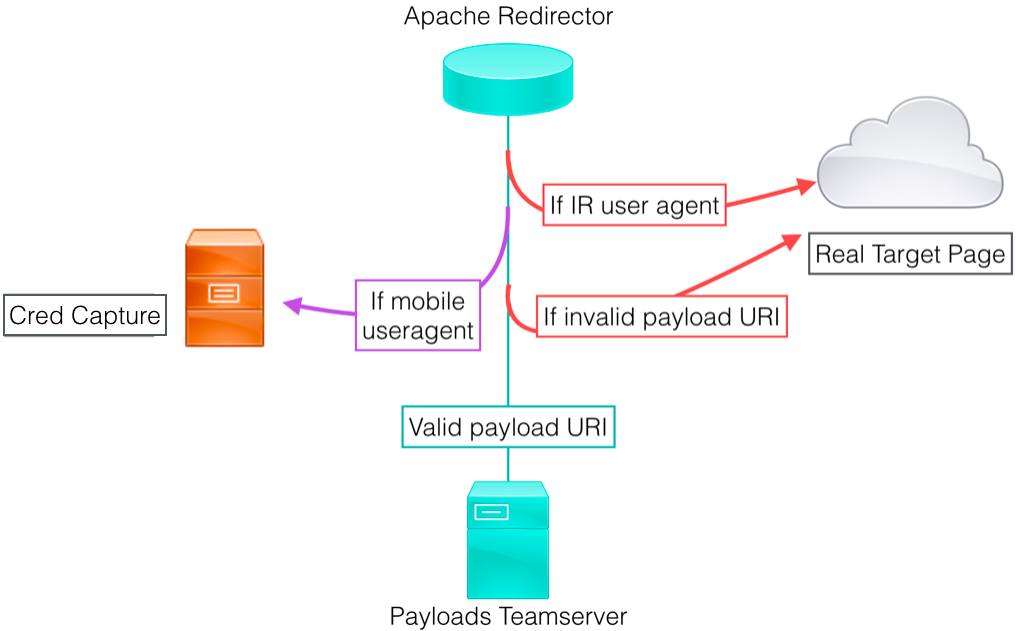
回復力と秘匿性をさらに高めるために、すべてのバックエンドアセット(つまりチームサーバー)の前にリダイレクタを配置する必要があります。目標は、ターゲットとバックエンドサーバーの間に常にホストを置くことです。この方法でインフラストラクチャを設定すると、新しいインフラストラクチャを迅速かつ簡単に展開できます。新しいチームサーバーを立ち上げたり、セッションを移行したり、バックエンドで焼けていないアセットを再接続したりする必要はありません。
一般的なリダイレクタの種類:
各リダイレクタタイプには、さまざまなシナリオに最適な複数の実装オプションがあります。これらのオプションについては、Wikiのリダイレクタセクションで詳しく説明しています。リダイレクタは、VPSホスト、専用サーバー、またはPlatform-as-a-Serviceインスタンスで実行されるアプリにすることもできます。
機能的分離とリダイレクタの使用を考慮したサンプル設計は次のとおりです:
Digital OceanでC2インフラストラクチャを構築する方法 – パート1 - Lee Kagan(@invokethreatguy)
Terraformによる自動化されたRed Teamインフラストラクチャデプロイメント - パート1 - Rasta Mouse(@_RastaMouse)
認識されるドメインの評判は、ターゲットが使用している製品とその構成によって大きく異なります。そのため、ターゲットで機能するドメインを選択することは正確な科学ではありません。オープンソースインテリジェンス収集(OSINT)は、コントロールの状態を最善の推測を行い、ドメインを照合するリソースを決定する上で重要になります。幸いなことに、オンライン広告主も同じ問題に直面しており、活用できるソリューションをいくつか作成しています。
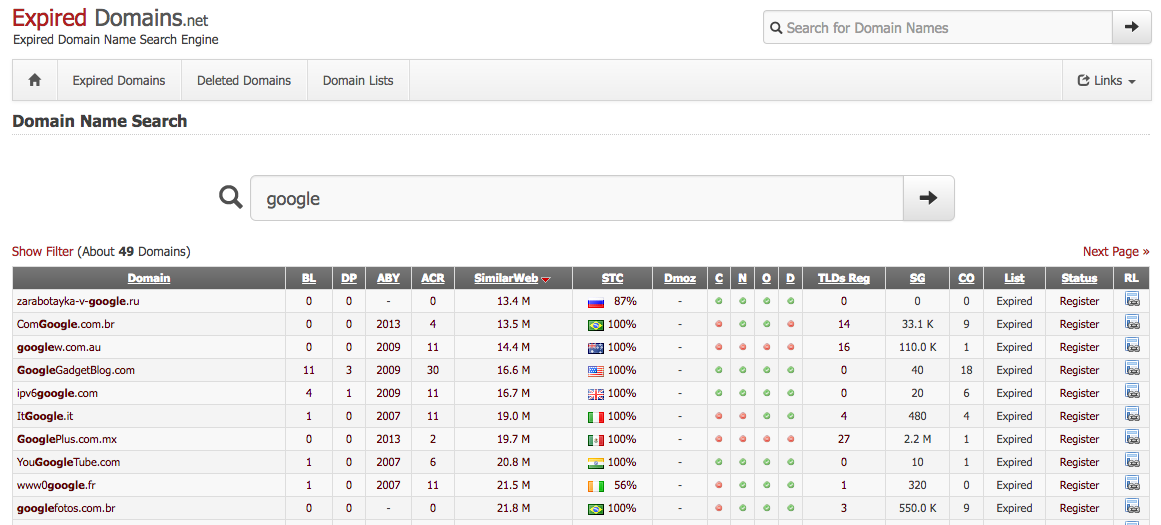
expireddomains.netは、最近失効または削除されたドメインの検索エンジンです。失効からの経過期間、バックリンク数、Archive.orgスナップショット数、SimilarWebスコアなどの検索と高度なフィルタリングを提供します。このサイトを使用すると、ドメイン年齢を持つ既使用ドメインを登録でき、ターゲットに似ているもの、なりすましに似ているもの、または単にターゲットのネットワークに溶け込む可能性が高いものを選択できます。
C2またはデータ流出用のドメインを選択する場合は、FinanceまたはHealthcareに分類されたドメインを選択することを検討してください。多くの組織は、法的またはデータ機密性の問題の可能性があるため、これらのカテゴリに対してSSLミドリングを実行しません。選択したドメインが以前のマルウェアやフィッシングキャンペーンに関連付けられていないことも確認することが重要です。
Charles Hamilton(@MrUn1k0d3r)によるツールCatMyFishは、expireddomains.netとBlueCoatを使用した検索とWebカテゴリ分類チェックを自動化します。検索にさらにフィルターを適用したり、登録したアセットの長期的な監視を実行したりするように変更できます。
Joe Vest(@joevest)とAndrew Chiles(@andrewchiles)による別のツールDomainHunterは、BlueCoat/WebPulse、IBM X-Force、Cisco Talosのカテゴリ分類、ドメイン年齢、代替利用可能TLD、Archive.orgリンク、HTMLレポートを返します。さらに、Malwaredomains.comとMXToolBoxを使用して、既知のマルウェアおよびフィッシングキャンペーンでの使用をチェックします。このツールには、BlueCoat/WebPulseのCAPTCHAをバイパスするためのOCRサポートも含まれています。ツールの初期リリースの詳細については、ブログ投稿を確認してください。
さらに別のツールとして、Max Harley(@Max_68)によるAIRMASTERは、expireddomains.netとBluecoatを使用して分類されたドメインを見つけます。このツールはOCRを使用してBlueCoatのCAPTCHAをバイパスし、検索速度を向上させます。
以前に登録されたドメインが利用できない場合、または自己登録ドメインを希望する場合は、ドメインを自分で分類することが可能です。以下の直接リンクまたはDominic Chell(@domchell)によるChameleonのようなツールを使用してください。ほとんどのカテゴリ分類製品は、ドメインのカテゴリ分類を決定する際にリダイレクトやクローンされたコンテンツを見落とします。Chameleonの使用法の詳細については、Dominicの投稿Categorisation is not a security boundaryを確認してください。
最後に、DNS設定が正しく伝播していることを確認してください。
「簡単」と「フィッシング」という言葉は、実際にはなかなか一緒にならないものです。適切なフィッシングインフラストラクチャをセットアップすることは、本当に面倒な場合があります。次のチュートリアルでは、現在の「ほとんどの」スパムフィルターを通過し、ターゲットとの双方向通信を含む簡単なフィッシング体験のためのRoundCubeインターフェースを提供するフィッシングサーバーを迅速にセットアップするための知識とツールを提供します。フィッシングに関するセットアップや投稿は数多くあります。これはそのうちの1つの方法にすぎません。
