 blackoclock/xls-to-dbatloader-or-guloader-for-agenttesla-variant
CVE-2017-0199 XLS --> HTA --> VBS --> ステガノグラフィ --> DBATLOADER/GULOADER スタイルのマルウェア

PCAPベース分析 | 日付: 2025-03-12 | 作成者: BlackOclock
14.1 攻撃チェーン全体の要約
14.2 侵害指標(IP、ハッシュ、ドメイン)
14.3 推奨事項
注意!!! この分析では、「JUST」PCAPファイルのみを使用しました!ZIPファイルは不要でした。
##1. 分析概要
図1: malware-traffic-analysis.net からダウンロードしたソースファイル - 「JUST」PCAPファイルのみ使用\
2025-01-09(木曜日): CVE-2017-0199 XLS → HTA → VBS → ステガノグラフィ → DBATLOADER/GULOADER スタイルマルウェア
##2. ネットワークトラフィック分析
2.1-プロトコル階層 – 全体像
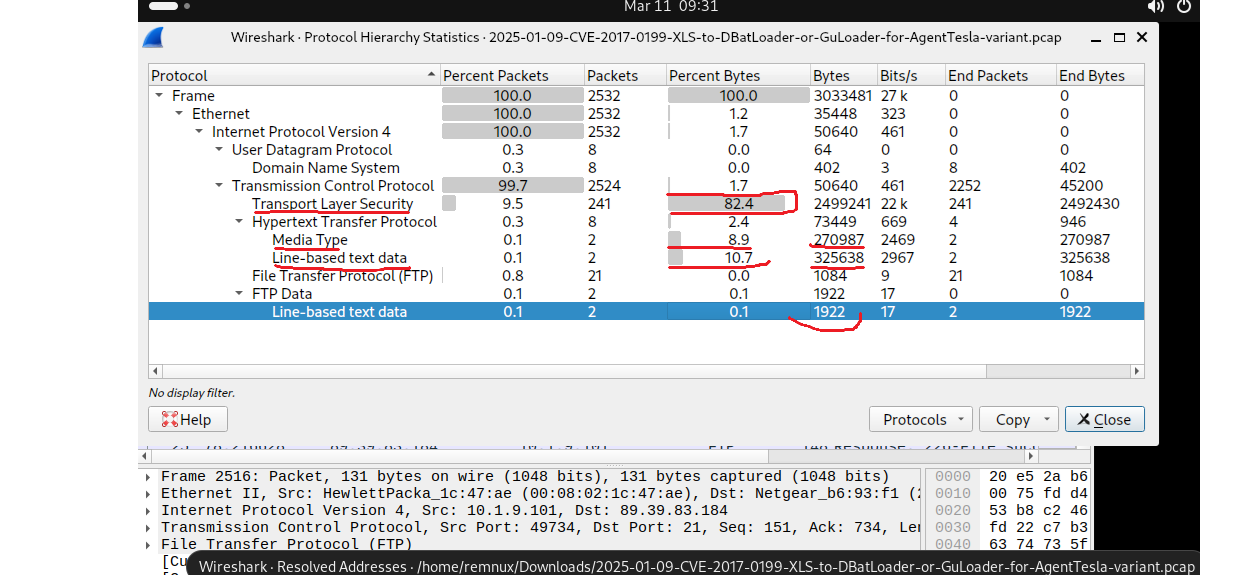
最初にプロトコル階層を確認し、トラフィックの全体像を把握しました。これにより、各プロトコルの使用量が表示されます。図に示されているように、TLSが全トラフィックの82.4%を占めています。さらに、Media LineとLine-Basedデータも存在します。ただし、ネットワークアクティビティをより理解するためには、ConversationsとEndpointsを調査する必要があります。
2.2-Conversations – トップトーカーとデータ転送
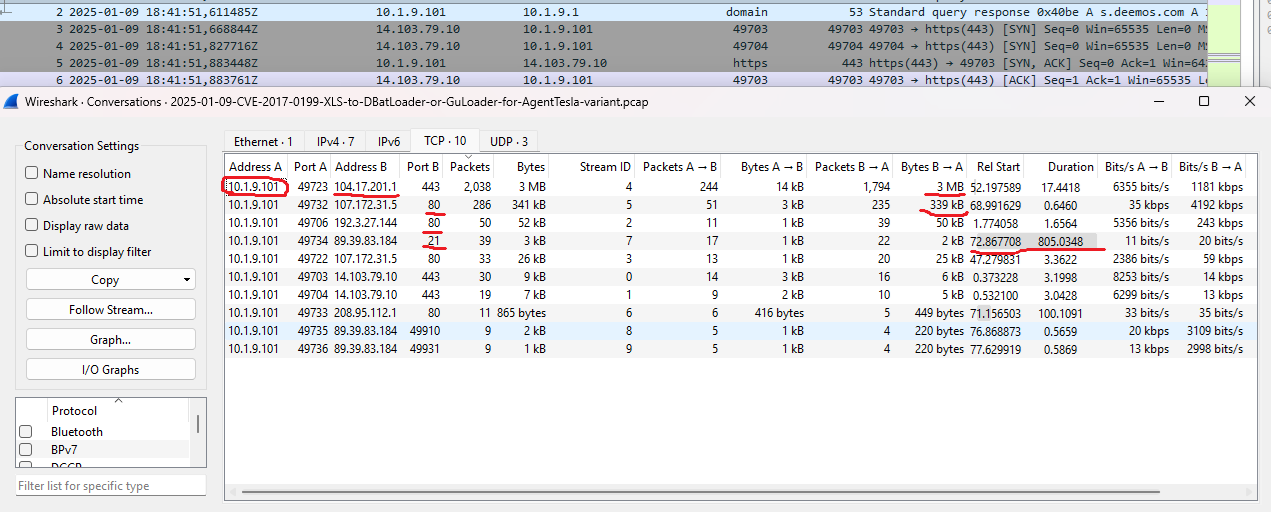
Conversationsを使用して、最もデータ転送が多いIPペアを検出します。分析によると、10.9.1.101(ホスト)と104.17.201.1が最も高いトラフィック量を示しています。このデータ転送にはポート80と443が使用されました。さらに、104.17.201.1から10.9.1.101(ホスト)に3MBのデータが転送されたことがわかります。もう一つの重要な発見は、WAN IP(89.39.83.184)からの接続によるポート21の接続であり、潜在的なデータ流出の可能性を示唆しています。しかし、現時点では確信はなく、まだ詳細は不明です。証明が必要です!
2.3- Endpoints
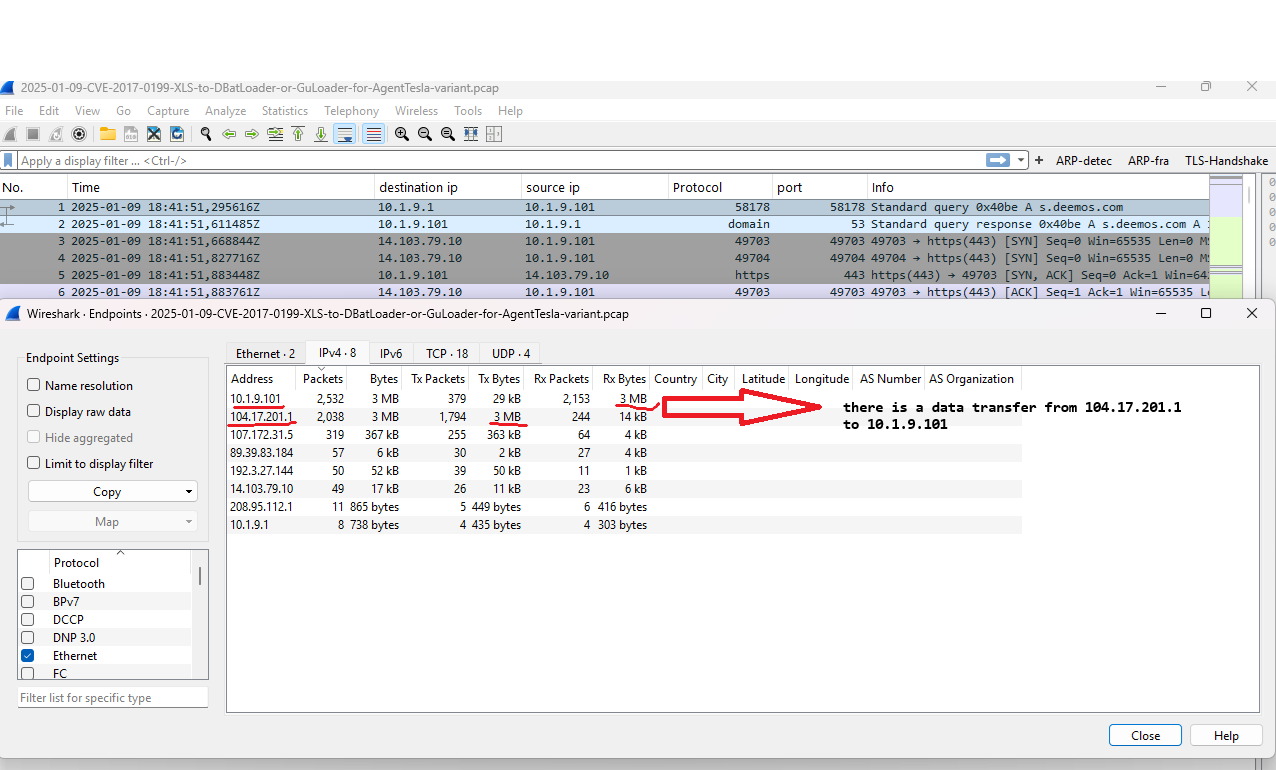
Endpointsを使用して、ネットワーク上のトップトーカーを特定します。104.17.201.1は送信データ(Tx)が3MBで、10.9.1.101は受信データ(Rx)が3MBです。さらに、トップトーカーは送信元が104.17.201.1、送信先が10.9.1.101です。
2.4- HTTPエクスポートオブジェクト
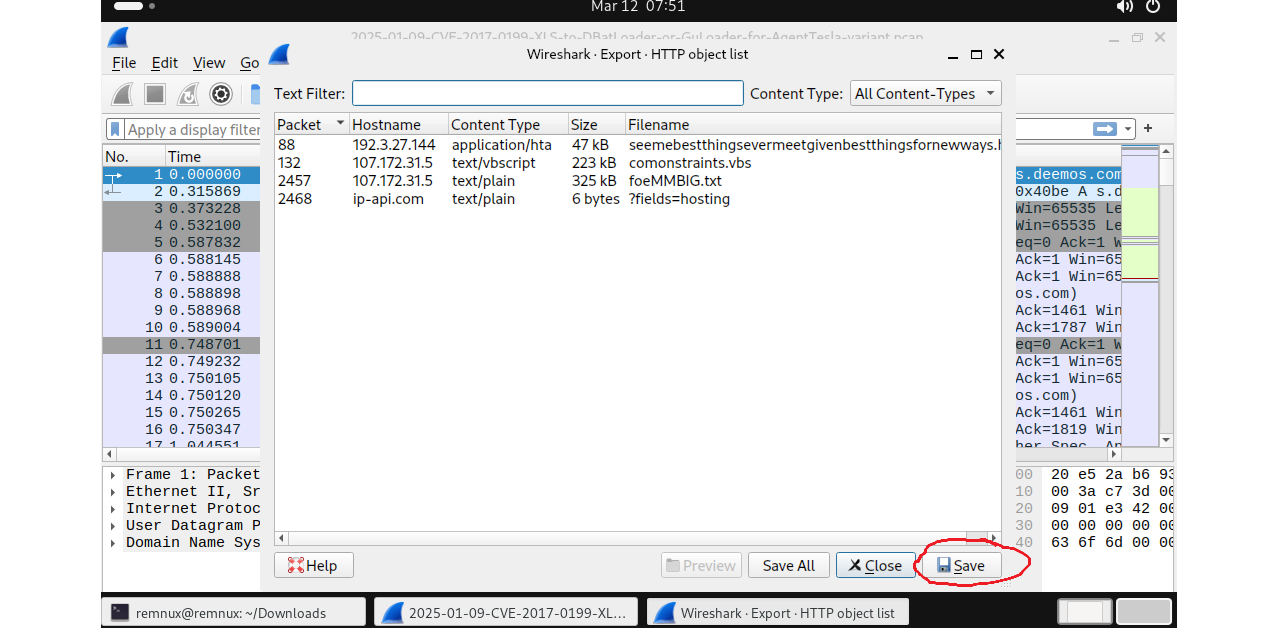
Exportは、ネットワークを介して転送されたファイル、データ、メールなどを特定するために使用されます。PCAPを分析するときはいつでも、ここでどのパケットがどのデータを含んでいるかを確認する必要があります。パケット番号88、132、2457、2468に注目しました。
2.5- HTTP Containsフィルター
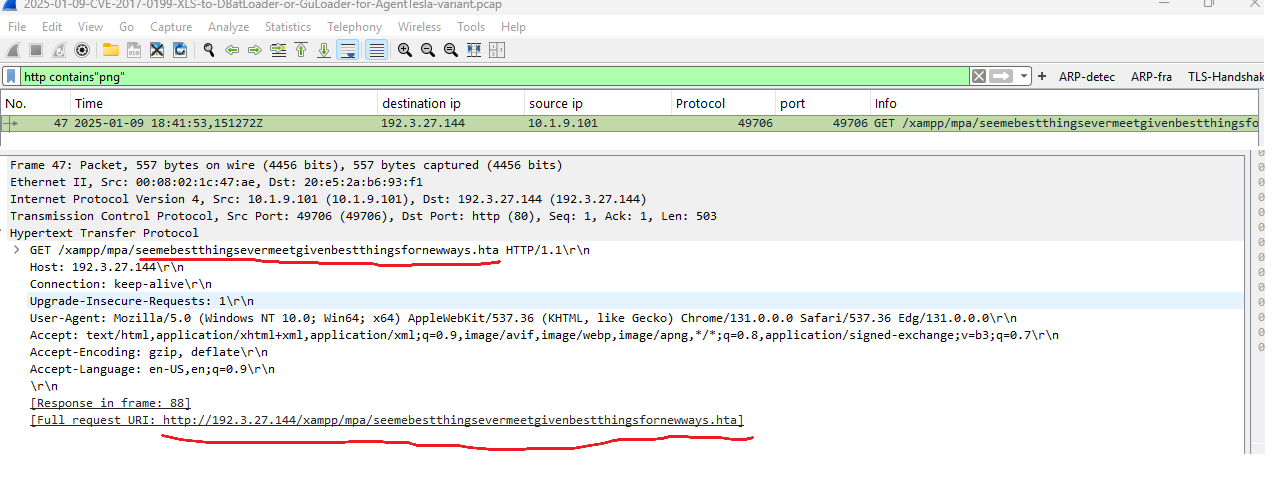
ネットワーク上にHTTPプロトコルがある場合、フィルタでメディアとしてpng、zip、jpg、jpeg(ステガノグラフィ)を確認する必要があります。攻撃者はしばしばメディアファイルに悪意のあるコードを埋め込んでウイルス対策を回避するからです。
#例: http contains ".png" または http contains ".jpg" または http contains ".jpeg" または http contains ".zip"
このフィルタがなぜ重要なのか、ネットワークでポート80が使用されている場合にわかります。ここでは、47番パケットでメディアファイルとして送信された.htaがあります。しかし、Exportを使用してファイルを特定しようとしたときには、それは見つかりませんでした。
##3. NetworkMiner分析
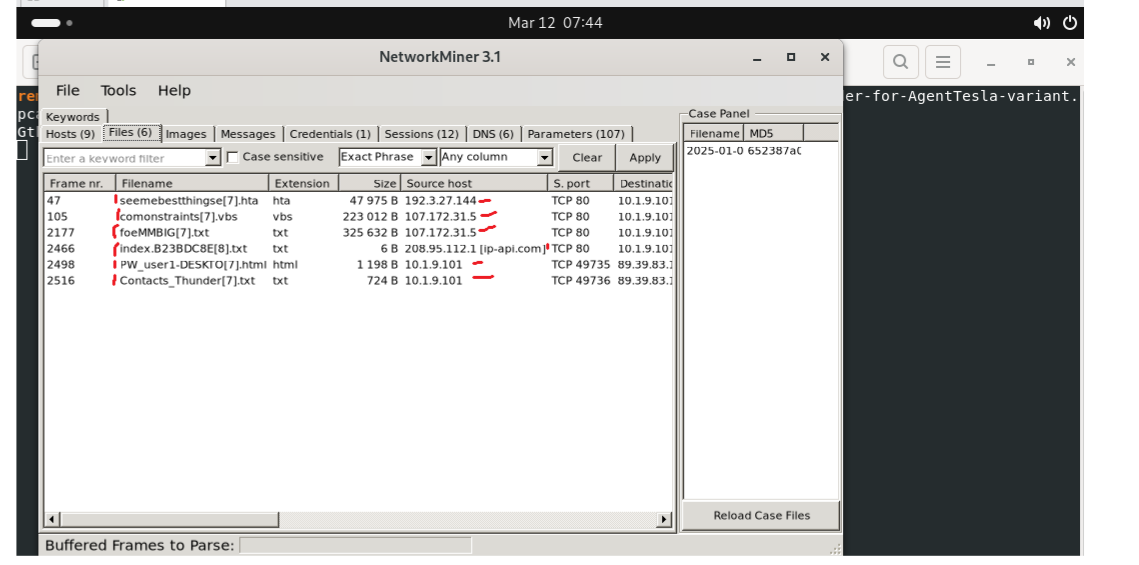
NetworkMinerを使用すると、PCAP上のファイルをより速く特定できます。REMnuxまたはLinuxシステムを使用している場合、ターミナルで「networkminer pcap_name」と入力します。
Frame = 47 Filename= seemebestthingsevermeetgivenbestthingsfornewways | Extension = .hta | Size = 47 KB | Source IP = 192.3.27.144 Frame = 132 | Filename= comonstraints | Extension = .vbs | Size = 223 KB | Source IP = 107.172.31.5 Frame = 2457 | Filename = foeMMBIG | Extension = .txt | Size= 325 KB | Source IP = 107.172.31.5
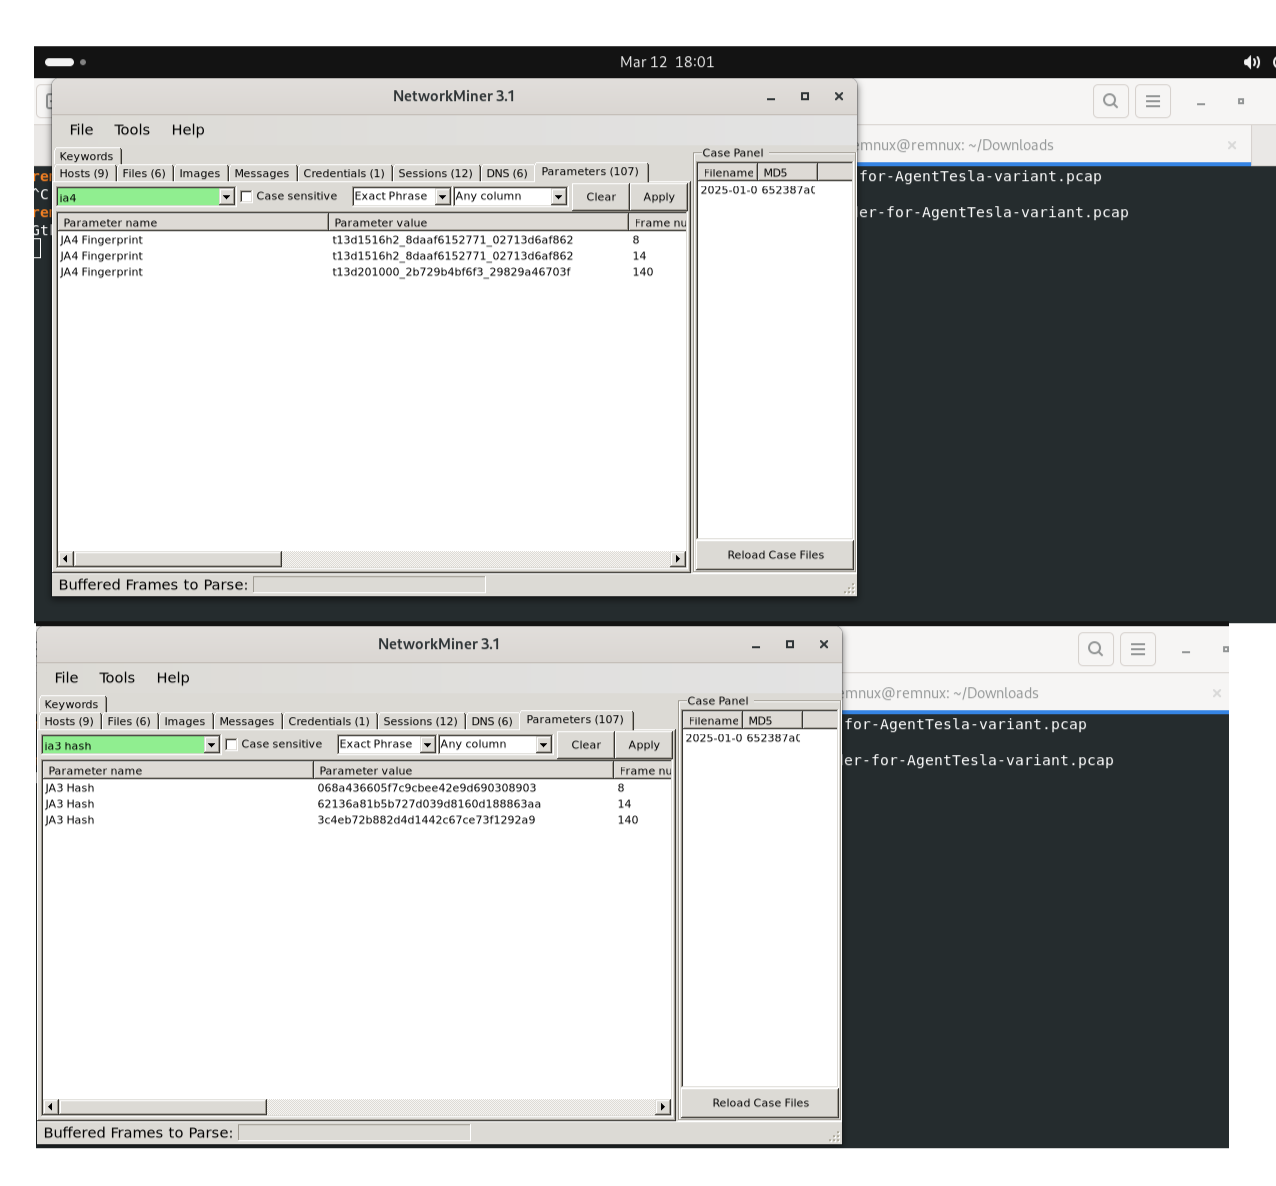
JA3 Hashes:
06843d66057fc9cbe42e9d690308903 (Frame 8)62136a81b5b727d039d8160d188863aa (Frame 14)3c4eb72b882d4d1442c67ce73f1292a9 (Frame 140)JA4 Fingerprints:
t13d1516h2_8daaf6152771_02713d6af862t13d201000_2b729b4bf63_29829a46703fしかし、なぜJA4およびJA3ハッシュが必要なのでしょうか?JA3とJA4とは何かという疑問があるかもしれません。
説明します。JA3とJA4は、TLSハンドシェイクのパラメータに基づいてTLSクライアントとサーバをフィンガープリントする技術です。JA3はTLSハンドシェイクのClient HelloパケットのMD5ハッシュを作成し、クライアントアプリケーション(例:ブラウザ、マルウェア)を一意に識別します。
JA4はより新しい技術です。インターネットトラフィックに対する指紋のようなものです。人間に固有の指紋があるように、インターネットに接続するすべてのソフトウェアは固有の痕跡を残します。C2サーバを見つけるのにさらに役立ちます。
##4. Zeek(ZUI)ログ分析
Zeekログを使用して、HTTPトラフィックから抽出されたファイルを確認しました。files.logには以下のエントリが表示されています。
これらのハッシュは後でVirusTotal検索に使用されました。
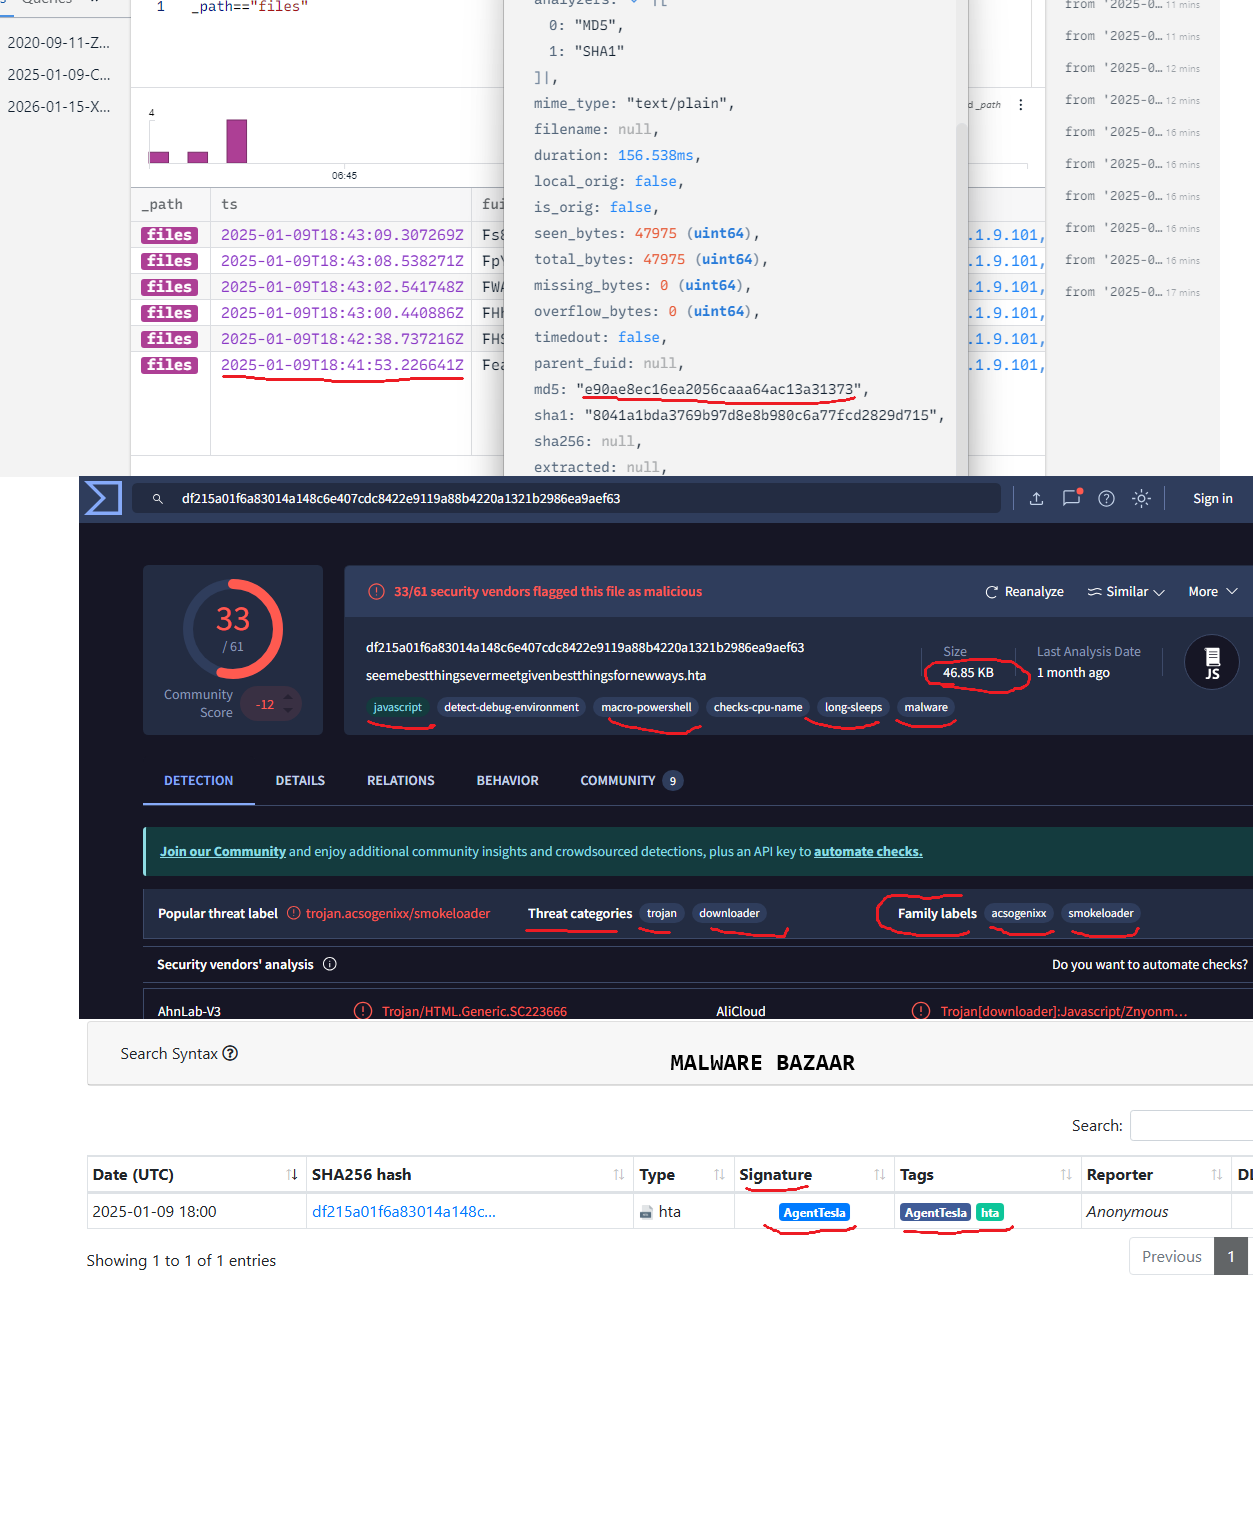
Hta (seemebestthing…)
MD5 e90ae8ec16ea2056caaa64ac13a31373 SHA1 8041abda3769b97d8e8b980c6a77fcd2829d715 SHA256 df215a01f6a83014a148c6e407cdc8422e9119a88b4220a1321b2986ea9aef63
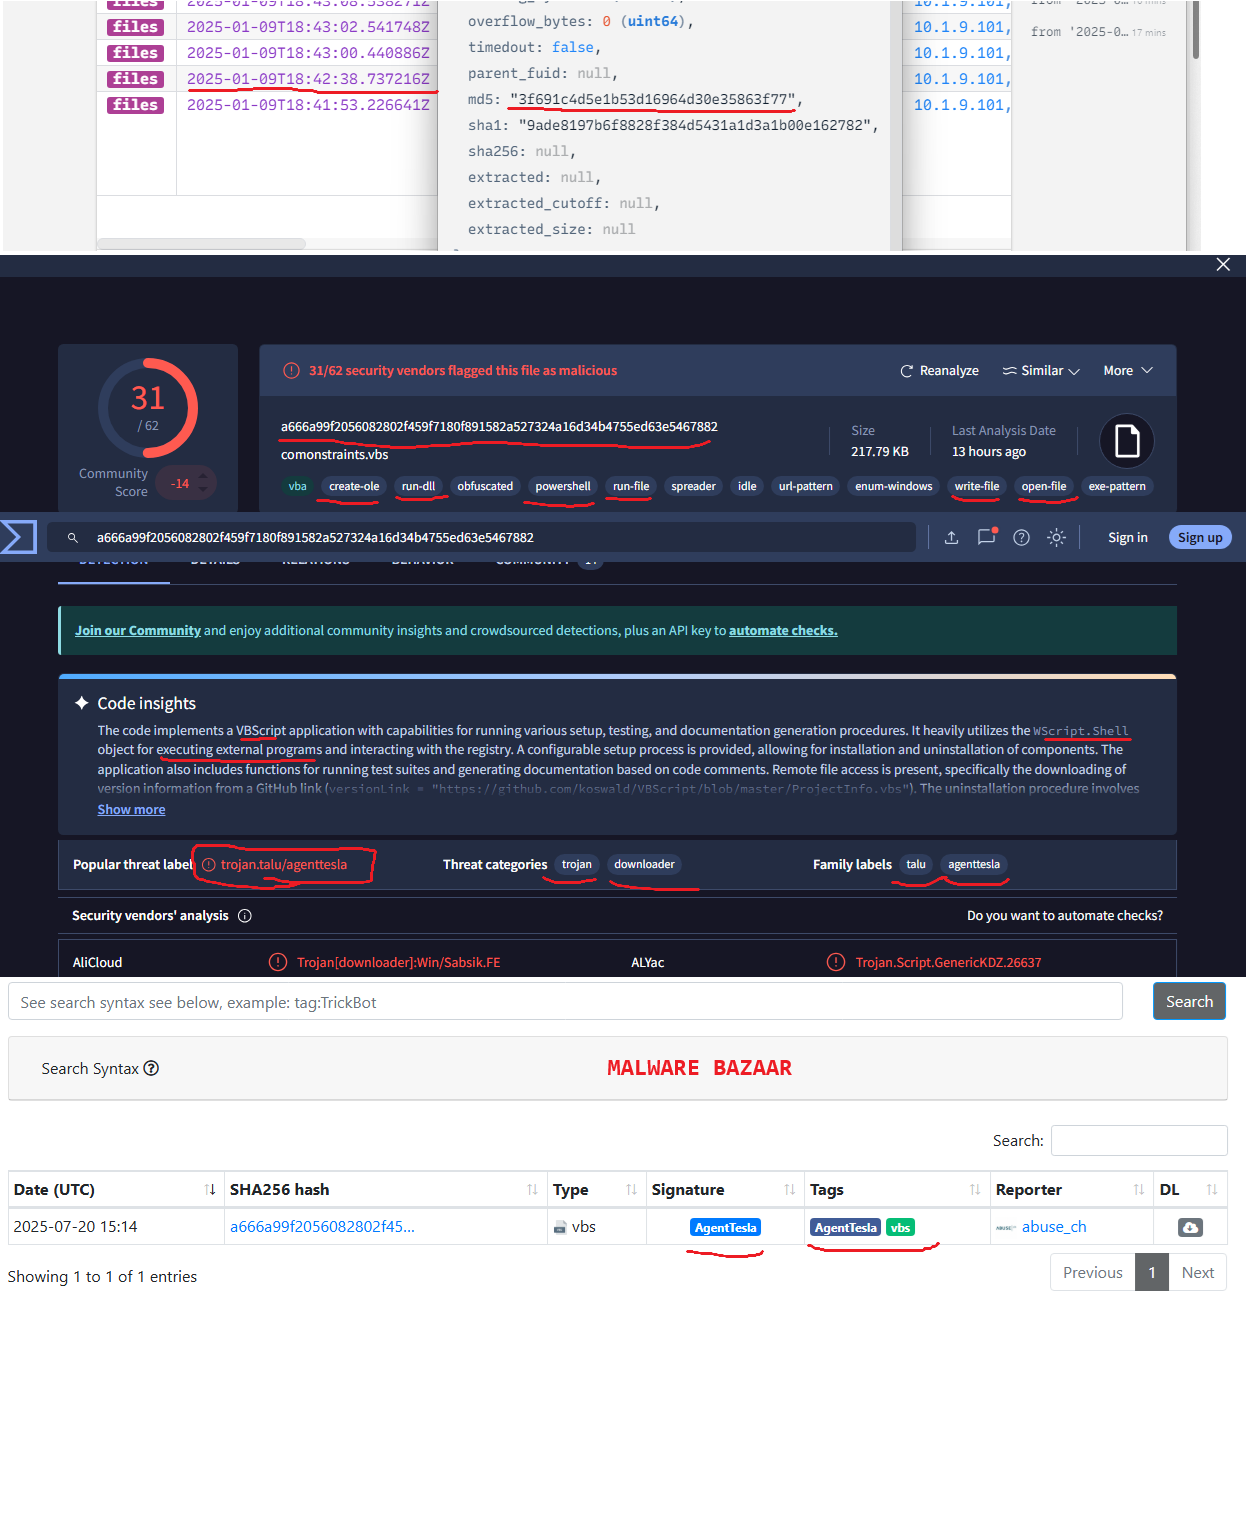
MD5 3f691c4d5e1b53d16964d30e35863f77 SHA1 9ade8197b6f8828f384d5431a1d3a1b00e162782 SHA256 a666a99f2056082802f4597f180f891582a527324a16d34b4755ed63e5467882

MD5 9409dc8763c7d40af120ad693545ef98 SHA1 bec5f3f43449189ebf5dadf314288acace4828d7 SHA256 018648727f760e361eb4efa7f955a7815a197224c23016b321ab954767b45b82
##5. 抽出ファイルと静的解析
ここでは、PCAPからすべてのファイルをデスクトップにエクスポートし、binwalkを使って分析します。
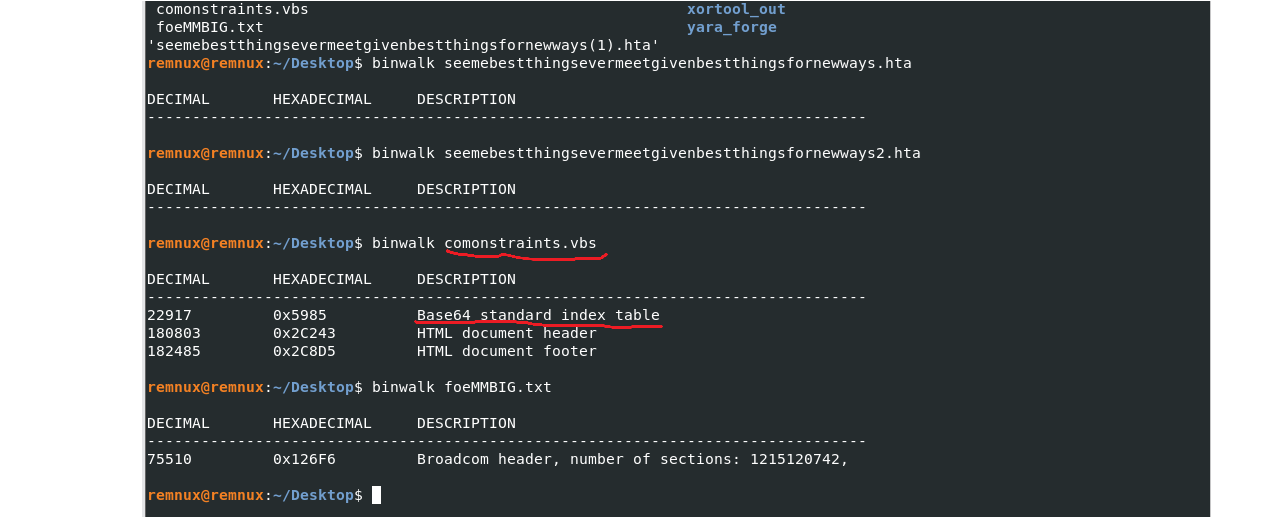
HTAファイルはクリーンに見えます。隠されたデータは見つかりませんでした。通常のテキストファイルのようです。
VBSファイルは異なります。内部に2つのものを見つけました:
一部のBase64データとHTMLドキュメント これはVBSファイルが複数のレイヤーを持っていることを意味します。攻撃者は内部にコードを隠そうとしました。
TXTファイルは奇妙な出力を示しました。"Broadcom header"と表示されますが、テキストファイルとしては意味がありません。ファイルが壊れているか、内部に別のレイヤーがある可能性があります。詳細を理解するためにサンドボックスで実行する必要があります。
##6. トリアージと行動分析
HTAファイルをサンドボックスで実行しました。以下が結果です。
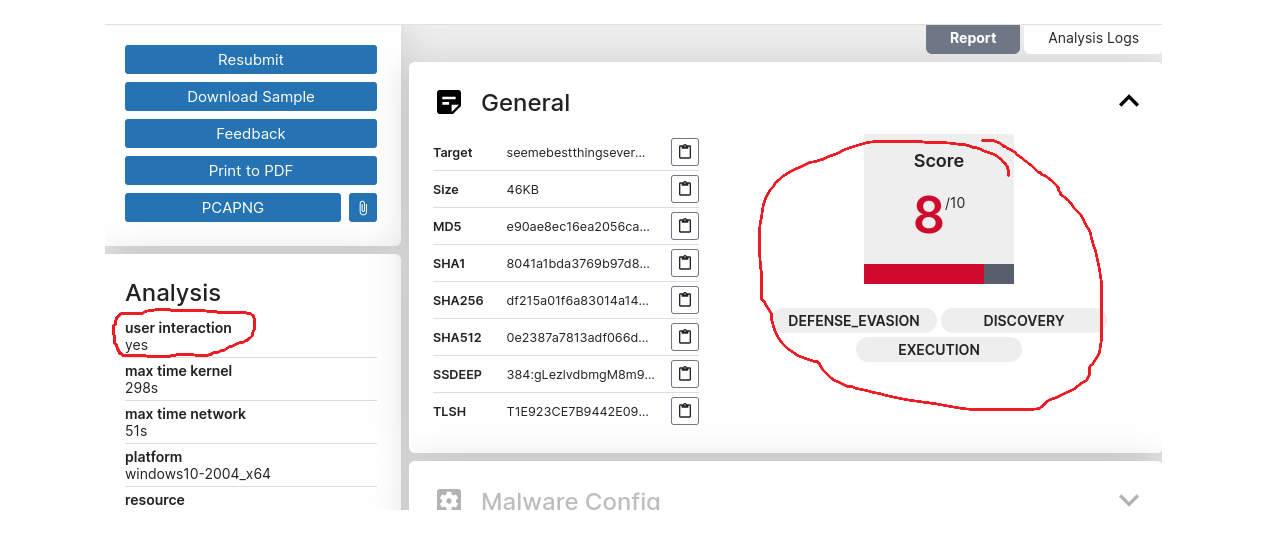
HTAの結果が出ました。Triageによるスコアは8/10です。

5ステップのプロセスチェーン: mshta.exe (PID 1080) が開始 cmd.exe (4952) を起動 cmd.exe が powershell.exe (4424) を起動 PowerShell が SeDebugPrivilege を有効化(他のプロセスにアクセスするため) WriteProcessMemory がコードインジェクションのために複数回使用
インジェクションチェーン:
mshta.exe (1080) → cmd.exe (4952) → powershell.exe (4424) → csc.exe (4432) → unknown process (3332)
PowerShellは実行中のプロセスも確認し(ディスカバリ)、システム言語も調べました(おそらくサンドボックス回避のため)。
HTAで確認したMITREテクニック:
T1059.001 (PowerShell) T1059.003 (cmd) T1057 (process discovery) T1134 (token manipulation) T1055 (process injection) T1614.001 (language detection)
