 berylliumsec/nebula
AIを活用したペネトレーションテストアシスタント。リコン、ノート作成、脆弱性分析を自動化します。

AIを活用したペネトレーションテスト
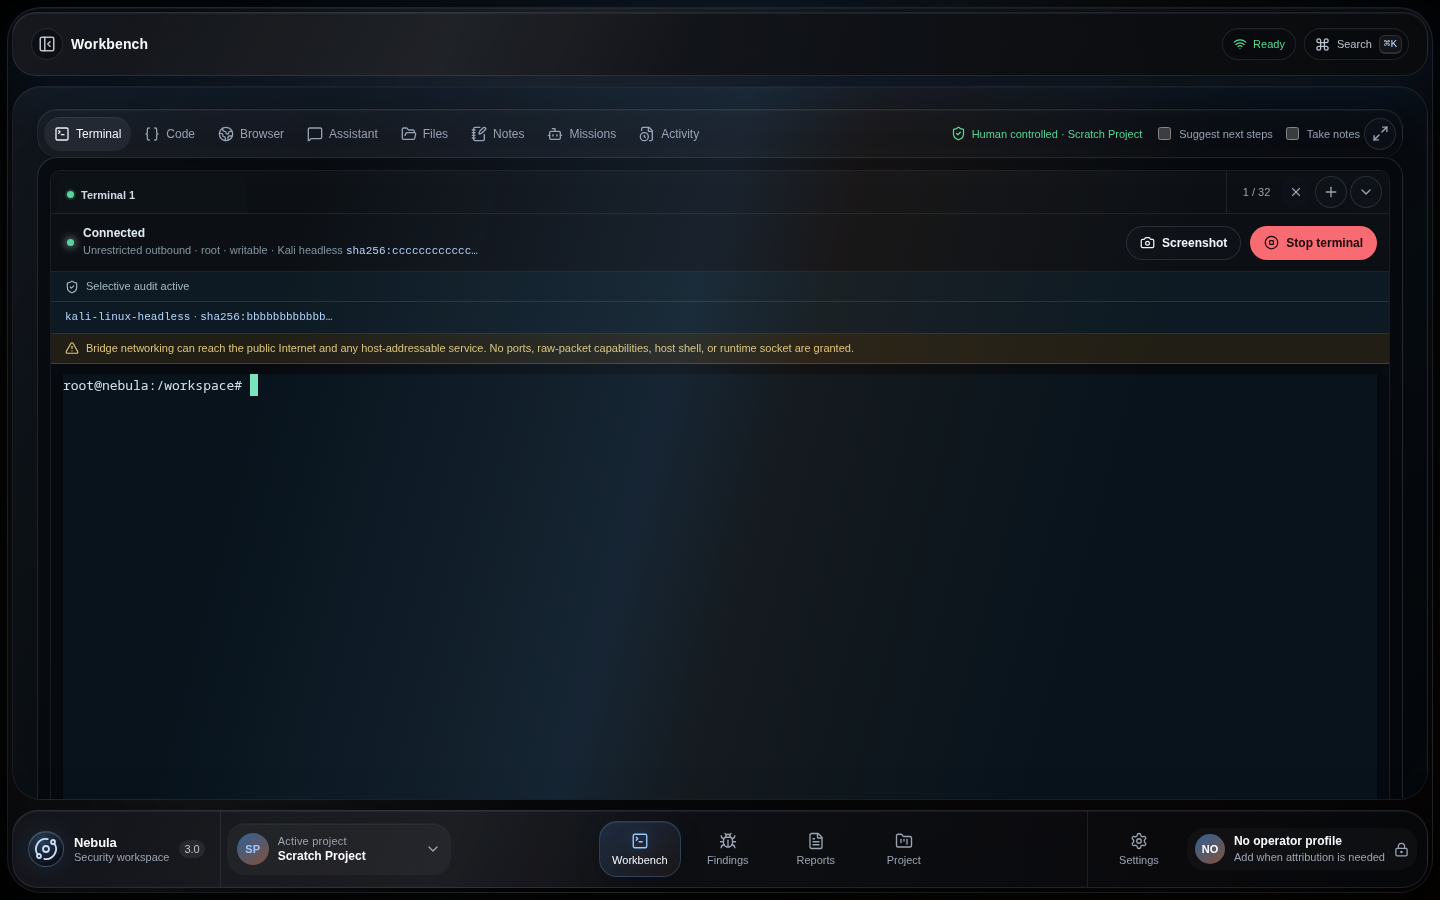
Zero Layerワークベンチ
まず、すべての知識の源である全能の神に感謝します。神なしでは、これは実現しませんでした。
Nebulaは、セキュリティエンゲージメントの実務的な要素を1つのデスクトップ画面に集約します。ターミナル、コード、ブラウザ、アシスタント、ファイル、ノート、ミッション、ファインディング、レポートです。
AIは調査、整理、執筆を行うことができます。スコープを定義し、権限を付与し、何を実行するかを決定するのはオペレーターです。
1か所で作業。 調査からコンテナ化されたターミナルへ移行し、有用な出力をエビデンスとして保存し、コンテキストを失うことなくファインディングやレポートへ引き継ぎます。
権限を明示的に保つ。 スコープの強制、承認の一時停止、厳格なバジェット、分離されたOCI実行が、AI支援とテスト対象システムの間に位置します。
永続的な記録を残す。 コンテンツアドレス指定されたアーティファクト、追記専用イベント、実行の来歴、完全性マニフェスト付きエクスポートが、結論に至った経緯を保持します。
intent → assistance → approval → execution → evidence
Nebulaは、ホスト型、ローカル、およびOpenAI互換のモデルランタイムをサポートします。モデルプロバイダーはオプションです。人間が操作するターミナル、エビデンスワークフロー、ノート、ファインディング、レポートは、プロバイダーなしでも利用できます。
Nebulaは、所有しているか、テストを明示的に許可されているシステムおよびネットワークでのみ使用してください。
Linux x86_64向けのNebula 3プレビュービルドは、GitHub Releasesにnebula-v3.*プレリリースとして公開されます。ネイティブアーティファクトを含むリリースを選び、インストール前に公開されたリリースノートを読んでください。リポジトリにチェックインされているリリースノートにも、未公開の候補が記載されている場合があります。コンテナターミナルとDockerモードの自動化にはDockerまたはPodmanが必要です。ソースチェックアウトの機能は、公開されているプレビューより先行している場合があります。
推奨されるインストール方法は、署名済みのNebula APTリポジトリです。そのアーカイブキーのフィンガープリントは次のとおりです。
1D90 1EB3 4C8C 1065 F118 680D 1C5C 924C B4B5 823D
そのフィンガープリントを検証し、現在のプレビューチャンネルを追加して、インストールします。
sudo apt update
sudo apt install -y ca-certificates curl gnupg
curl -fsSL https://berylliumsec.github.io/nebula-apt/nebula-archive-keyring.asc |
  gpg --show-keys --fingerprint
curl -fsSL https://berylliumsec.github.io/nebula-apt/nebula-archive-keyring.asc |
  sudo gpg --dearmor --batch --yes -o /usr/share/keyrings/nebula-archive-keyring.gpg
echo "deb [arch=amd64 signed-by=/usr/share/keyrings/nebula-archive-keyring.gpg] https://berylliumsec.github.io/nebula-apt prerelease main" |
  sudo tee /etc/apt/sources.list.d/nebula.list >/dev/null
sudo apt update
sudo apt install nebula
nebula
Nebula 3がプレビューである間、prereleaseチャンネルは意図的なものです。DEBは
Debian、Ubuntu、Kali、および互換システムをサポートします。今後の更新は、
通常のAPTワークフローを通じて管理者の管理下に置かれます。
GitHub ReleasesからDEBとSHA256SUMS-linux-x64.txtをダウンロードし、検証してインストールします(<version>は公開されたリリースバージョンに置き換えてください)。
sha256sum --check --ignore-missing SHA256SUMS-linux-x64.txt
sudo apt install ./Nebula-<version>-linux-x86_64.deb
同じリリースからAppImageとチェックサムファイルをダウンロードし、実行します。
sha256sum --check --ignore-missing SHA256SUMS-linux-x64.txt
chmod +x Nebula-<version>-linux-x86_64.AppImage
./Nebula-<version>-linux-x86_64.AppImage
AppImageはシステム全体へのインストールを必要とせず、Nebulaの署名済みダイレクト更新チャンネルを使用します。
起動後、同梱のCoreとローカルランタイムの境界を検査します。
nebula-core doctor --json
初回起動: ターミナルと自動化機能が準備できる前に、Nebulaが公式Kaliイメージをダウンロード、準備、検証する必要がある場合があります。接続とコンテナランタイムによっては、数分かかることがあります。
プレビュービルドについて
ビルドは、
nebula-v3.*エントリとそのネイティブアーティファクトがGitHub Releasesに現れたときにのみ存在します。使用前にエンゲージメントデータをバックアップし、リリースノートとチェックサムを確認してください。Nebula 3のインストールにpip install nebula-aiを使用しないでください。
macOS、Windows、およびLinux arm64インストーラーは、現在のリリースマトリックスには含まれていません。
Python 3.11~3.13、Poetry 2.1.3、npm付きNode.js 20、安定版Rustツールチェーン、およびお使いのオペレーティングシステム向けのTauri前提条件をインストールします。
git clone https://github.com/BerylliumSec/nebula.git
cd nebula
poetry install --with dev
poetry run playwright install chromium
npm --prefix ui ci
npm --prefix ui run dev:desktop
Playwrightブラウザは、JavaScript駆動のURLナレッジソースをレンダリングします。署名済みの Linuxインストーラーには、パッケージ化されたデスクトップで使用されるロック済みの Chromiumヘッドレスランタイムが含まれています。ソースチェックアウトでは上記の明示的な インストール手順が必要です。Nebulaは既存のシステムChromeまたはChromiumブラウザも 使用できます。最後のコマンドは、ローカルのNebula Coreサイドカーをビルドし、UI開発サーバーを起動し、 チェックアウトからネイティブデスクトップを直接開きます。
ワークスペースをビルドし、Coreに利用可能なループバックポートを選択させます。
npm --prefix ui run build
poetry run nebula-core ui
バージョンメタデータとUIビルドを確認します。絞り込みテストポリシーを使用して、変更された ジャーニーのテストを選択して収集します。定型的な変更では、バックエンドまたはUIの完全な スイートは実行しません。
python scripts/nebula3_version.py check
npm --prefix ui run build
Nebula 2を終了し、エンゲージメントディレクトリのバックアップを保持し、ソースを変更せずにインポートします。
nebula-core import-2x "/path/to/nebula-2-engagement"
元のデータを削除する前に、インポートされたプロジェクトとそのエビデンスを検証します。完全な完全性と復旧の手順については、Nebula 2からの移行を参照してください。
意図的なセキュリティ作業のために構築。
