
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-44148 — MailEnable Webmail の failure.aspx における不適切なユーザー入力のサニタイズ処理により、反射型クロスサイトスクリプティング (XSS) の脆弱性が存在します。これにより、リモートの攻撃者が巧妙に細工された URL を介して任意の JavaScript コードを注入でき、そのコードはサーバーの応答に反映され、ユーザーのブラウザセッションのコンテキストで実行されます。 | Kitploit
ツール/GitHubGitHub/barisbaydur/cve-2025-44148
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト
GitHubbarisbaydur/cve-2025-44148

CVE-2025-44148

MailEnable Webmail の failure.aspx における不適切なユーザー入力のサニタイズ処理により、反射型クロスサイトスクリプティング (XSS) の脆弱性が存在します。これにより、リモートの攻撃者が巧妙に細工された URL を介して任意の JavaScript コードを注入でき、そのコードはサーバーの応答に反映され、ユーザーのブラウザセッションのコンテキストで実行されます。

リポジトリを見る
331年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2025-44148 - 反射型クロスサイトスクリプティング(Reflected XSS)

MailEnable における反射型クロスサイトスクリプティング(XSS)
ベンダー: MailEnable Pty. Ltd.
影響を受けるバージョン: <10

説明

MailEnable Webmail には、failure.aspx における不適切なユーザー入力のサニタイズ処理に起因する反射型クロスサイトスクリプティング(XSS)の脆弱性が存在します。これにより、リモートの攻撃者が細工された URL を介して任意の JavaScript コードを注入でき、このコードはサーバーのレスポンスに反映され、ユーザーのブラウザセッションのコンテキストで実行されます。
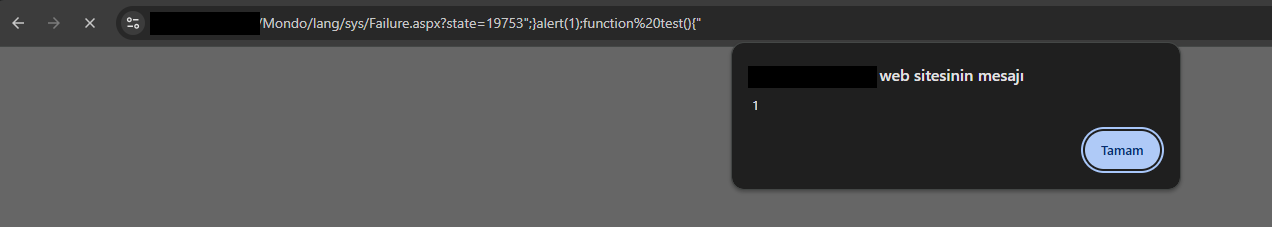
POC

  • /Mondo/lang/sys/Failure.aspx?state=19753 ページに移動します
  • 攻撃には %22;}alert(1);function%20test(){%22 ペイロードを使用します

    2
ツールをダウンロード