 awslabs/aws-security-assessment-solution
Prowlerを使用してAWSアカウントの特定時点のアセスメントを作成するためのAWSツール。

## セルフサービスセキュリティ評価ソリューション (v2.0)<!-- omit from toc -->
サイバーセキュリティは、多くのCIO、CISO、およびその顧客にとって非常に重要かつ懸念されるトピックであり続けています。こうした重要な懸念に対応するため、AWSはお客様がアカウントの保護に活用すべき主要なサービスセットを開発しました。[Amazon GuardDuty](https://aws.amazon.com/guardduty/)、[AWS Security Hub](https://aws.amazon.com/security-hub/)、[AWS Config](https://aws.amazon.com/config/)、および[AWS Well-Architected](https://aws.amazon.com/architecture/well-architected/?wa-lens-whitepapers.sort-by=item.additionalFields.sortDate&wa-lens-whitepapers.sort-order=desc&wa-guidance-whitepapers.sort-by=item.additionalFields.sortDate&wa-guidance-whitepapers.sort-order=desc)レビューは、お客様がAWSアカウント全体にわたって強固なセキュリティ態勢を維持するのに役立ちます。より多くの組織がクラウドにデプロイするにつれて、特にそれを迅速に行っている場合、まだ推奨されるAWSサービスを実装していない場合には、クラウド環境の迅速なセキュリティ評価を実施する必要があるかもしれません。
私たちは、お客様にセキュリティ評価レポートを提供するための、低コストでデプロイが容易、安全かつ高速なソリューションを開発しました。これらのレポートは、オープンソースプロジェクト[Prowler](https://github.com/prowler-cloud/prowler)を使用して生成されます。ProwlerはAWSのベストプラクティスに基づいた時点でのセキュリティ評価を実行し、お客様のデプロイ済み環境における潜在的なリスク領域を迅速に特定するのに役立ちます。これらの評価を継続的に実施することに関心がある場合、AWSはSecurity Hubの[Foundational Security Best Practices標準](https://docs.aws.amazon.com/securityhub/latest/userguide/securityhub-standards-fsbp.html)を有効化することを推奨します。Prowlerの評価結果をSecurity Hubと統合することに関心がある場合は、[Prowlerドキュメント](https://docs.prowler.cloud/en/latest/tutorials/aws/securityhub/)の手順に従うことができます。
>注: ProwlerはAWSが所有するソリューションではありません。お客様はこのソリューションを実行する前に、Prowlerを独自にレビューする必要があります。Prowlerに関連する依存関係は最新の状態に保つ必要があります。このソリューションは、Prowlerの出力形式の変更が警告なしにスキャンを壊すことがないよう、pipパッケージインストーラーから固定バージョンのProwler(現在5.41.0)をインストールします。新しいリリースに移行するには、`2-sat2-codebuild-prowler.yaml`内の`pip3 install prowler==`の行を編集してください。
📕 より詳細なステップバイステップの手順については、[SHIP Workshop](https://catalog.us-east-1.prod.workshops.aws/workshops/3bd6e4da-265a-4c79-ab47-639b7ef23c9d/en-US/20-satv2)のモジュール2をご覧ください。
## 目次<!-- omit from toc -->
- [概要](#overview)
- [パラメータ](#parameters)
- [デプロイ](#deployment)
- [単一アカウントスキャン](#single-account-scan)
- [AWS CloudShell](#aws-cloudshell)
- [ソリューションのデプロイ](#deploy-the-solution)
- [AWSコンソール](#aws-console)
- [ソリューションのデプロイ](#deploy-the-solution-1)
- [マルチアカウントスキャン](#multi-account-scan)
- [AWS CloudShell](#aws-cloudshell-1)
- [ステップ1: 前提条件ロールのデプロイ](#step-1-deploy-prerequisite-role)
- [ステップ2: SATv2ソリューションのデプロイ](#step-2-deploy-the-satv2-solution)
- [AWSコンソール](#aws-console-1)
- [ステップ1: 前提条件ロールのデプロイ](#step-1-deploy-prerequisite-role-1)
- [ステップ2: AWS Organizationsの委任管理者を有効化する](#step-2-enable-delegated-administrator-for-aws-organizations)
- [ステップ3: SATv2ソリューションのデプロイ](#step-3-deploy-the-satv2-solution)
- [結果の確認](#review-the-results)
- [SATv2ダッシュボード(推奨)](#satv2-dashboard-recommended)
- [Prowlerダッシュボード](#prowler-dashboard)
- [スキャンの種類](#scan-types)
- [基本スキャン](#basic-scan)
- [中級スキャン](#intermediate-scan)
- [フルスキャン](#full-scan)
- [シークレットチェック](#secrets-checks)
- [通知](#notifications)
- [レポートサマリー](#reporting-summary)
- [Athenaテーブルの構築方法](#how-the-athena-table-is-built)
- [スキャン履歴と重複](#scan-history-and-duplicates)
- [よくある質問 (FAQ)](#frequently-asked-questions-faq)
- [クリーンアップ](#clean-up)
- [セキュリティ](#security)
- [ライセンス](#license)
## 概要
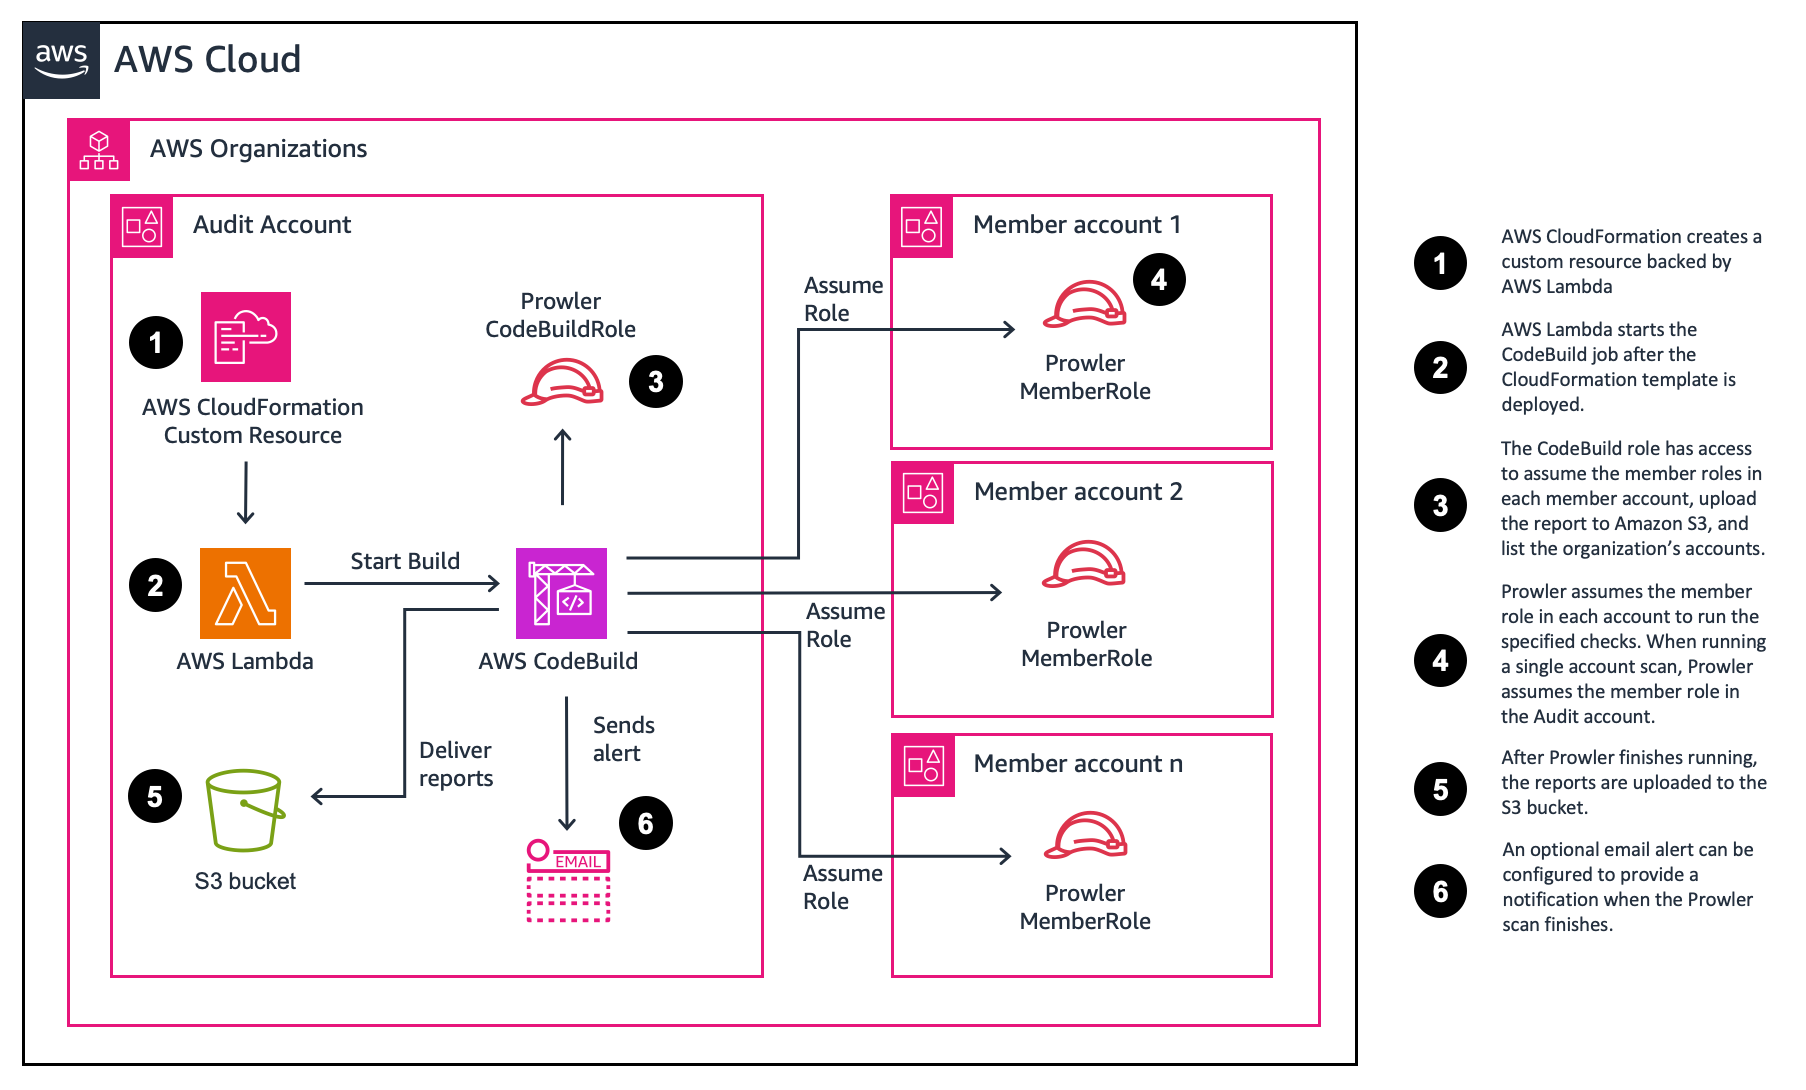
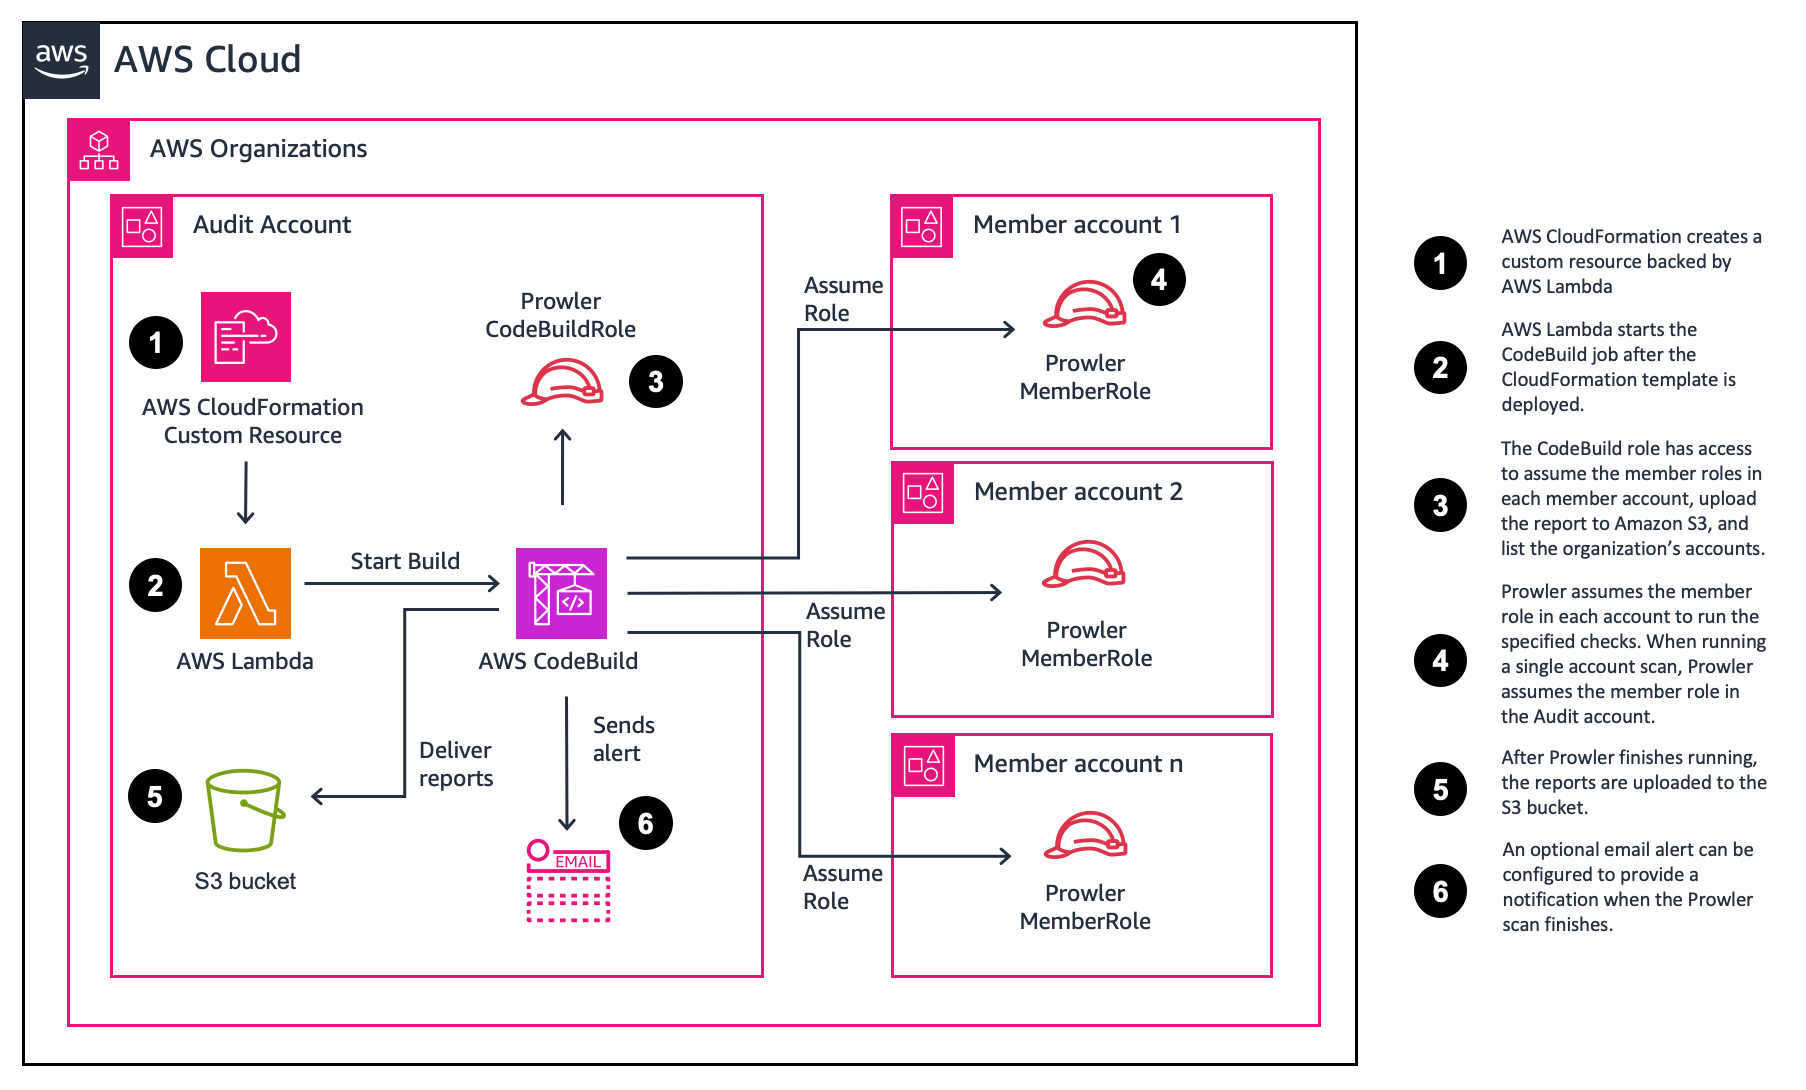
このソリューションは[AWS CloudFormation](https://aws.amazon.com/cloudformation/)でデプロイされます。デプロイされると、[AWS CodeBuild](https://aws.amazon.com/codebuild/)プロジェクトと、Prowlerが生成したレポートを保存するための[Amazon S3](https://aws.amazon.com/s3/)バケットが作成されます。次に、[AWS Lambda](https://aws.amazon.com/lambda/)関数を使用してAWS CodeBuildプロジェクトを開始します。
パラメータ(ユーザー入力)のデフォルトでは、単一アカウントで基本スキャンが実行されます。ただし、異なるパラメータを選択して、より広範なスキャンを実行したり、複数のアカウントをスキャンしたりできます。デプロイプロセスは完了までに5分もかかりません。このソリューションのAWS CloudFormationテンプレートは、レビュー用にこのGithubリポジトリで提供されています。
テンプレートがデプロイされると、CodeBuildプロジェクトが実行されます。デフォルトの評価は完了までに約5分かかります。セキュリティ評価の完了にかかる時間は、リソースの数と選択したスキャンオプションによって異なります。評価の最後に、レポートが作成されたS3バケットに配信されます。
## パラメータ
SATv2はCloudFormationパラメータを更新することでカスタマイズできます。このセクションでは、利用可能なオプションを要約し、詳細情報が記載されたセクションへのリンクを提供します。
| パラメータ | 説明 | 詳細情報 |
| ------------------------ | ----------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | ----------------------------------------- |
| ProwlerScanType | 実行するスキャンの種類を指定します。異なるProwlerOptionsを指定せずにfullを選択すると、フルスキャンが実行されます。特定のチェックを実行するには、Fullを選択し、ProwlerOptionsに-c <check>を追加します。 | [スキャンの種類](#scan-types) |
| ExcludeSecretsChecks | デフォルトはtrueで、ハードコードされたシークレットについてリソースコンテンツを検索するProwlerチェックをスキップします。これらを実行するにはfalseに設定します。 | [シークレットチェック](#secrets-checks) |
| MultiAccountScan | 組織内のすべてのアカウントをスキャンする場合は、これをtrueに設定します。ロールをプロビジョニングするための前提条件テンプレートをデプロイしているか、適切な権限を持つ別のProwlerRoleを指定する必要があります。 | [マルチアカウントスキャン](#multi-account-scan) |
| Reporting | Prowlerレポートを単一のcsvに要約する場合は、これをtrueに設定します。これは複数のアカウントをスキャンする場合に役立ちます。 | [レポートサマリー](#reporting-summary) |
| EmailAddress | 評価が完了したときにメールを受信する場合は、アドレスを指定します。 | [通知](#notifications) |
| **詳細パラメータ** |
| ConcurrentAccountScans | マルチアカウントスキャンの場合、同時にスキャンするアカウント数を指定します。これは多くのアカウントを持つ大規模な組織に役立ちます。3つを超えて選択するとCodeBuildインスタンスのサイズが変更され、追加コストが発生する可能性があります。 |
| CodeBuildTimeout | CodeBuildジョブのタイムアウトを設定します。デフォルトは300分(5時間)です。 |
| MultiAccountListOverride | スキャンするアカウントのスペース区切りリストを指定します。これを空白のままにすると、組織内のすべてのアカウントがスキャンされます。特定のアカウントをスキャンする場合は、上記の`MultiAccountScan`パラメータをtrueに設定していることを確認してください。委任されたListAccountアクセスを提供できない場合は、MultiAccountListOverrideパラメータを指定できます。 | [マルチアカウントスキャン](#multi-account-scan) |
| ProwlerOptions | Prowlerのパラメータを指定します。--roleとARNは、指定したパラメータの末尾に自動的に追加されます。これは単一のチェックを指定するためにも使用できます。 | [フルスキャン](#full-scan) |
| ProwlerRole | Prowlerがスキャンを実行するために引き受けるロール。異なる権限を持つ独自のロールを指定する場合は、これを変更します。 |
## デプロイ
このプロジェクトを使用して、AWS Organization内の複数のアカウント、または単一のアカウントにわたってProwlerを実行できます。AWS CloudShellまたはAWSコンソールを使用する手順を提供します。開始するにはオプションを選択してください。
| デプロイタイプ | AWS CloudShell | AWSコンソール |
| --------------- | ------------------------- | ---------------------- |
| 単一アカウント | [リンク](#aws-cloudshell) | [リンク](#aws-console) |
| マルチアカウント | [リンク](#aws-cloudshell-1) | [リンク](#aws-console-1) |
## 単一アカウントスキャン
単一アカウントに対してセルフサービスセキュリティ評価ソリューション(SATv2)を実行するには、以下の手順に従ってください。AWS CLIまたはAWSコンソールのいずれかを使用できます。
### AWS CloudShell
<details>
<summary>手順を表示</summary>
#### ソリューションのデプロイ
1. AWSアカウントにログインします。
2. ナビゲーションバーで、[AWS CloudShell](https://console.aws.amazon.com/cloudshell/home)を選択します。
3. CloudFormationテンプレートをダウンロードするには、次のコマンドを入力します。
```bash
wget https://raw.githubusercontent.com/awslabs/aws-security-assessment-solution/main/2-sat2-codebuild-prowler.yaml
```
4. テンプレートをステージングするためのS3バケットを作成するには、次のコマンドを入力します。テンプレートは51,200バイトより大きいため、CloudFormationはインラインで渡すのではなく、S3にアップロードする必要があります。
```bash
TEMPLATE_BUCKET=sat2-cfn-templates-$(aws sts get-caller-identity --query Account --output text)-$AWS_REGION
aws s3 mb s3://$TEMPLATE_BUCKET --region $AWS_REGION
```
5. CloudFormationテンプレートをデプロイするには、次のコマンドを入力します。`--s3-bucket`オプションは、スタックを作成する前にテンプレートをバケットにアップロードします。
```bash
aws cloudformation deploy --template-file 2-sat2-codebuild-prowler.yaml \
--stack-name sat2 \
--capabilities CAPABILITY_NAMED_IAM \
--s3-bucket $TEMPLATE_BUCKET
```
6. スタックが作成された後、ステージングバケットを削除できます。これはCloudFormationにテンプレートを渡すためにのみ使用されます。
```bash
aws s3 rb s3://$TEMPLATE_BUCKET --force
```
</details>
### AWSコンソール
<details>
<summary>手順を表示</summary>
#### ソリューションのデプロイ
1. [2-sat2-codebuild-prowler.yaml](https://github.com/awslabs/aws-security-assessment-solution/blob/main/2-sat2-codebuild-prowler.yaml) CloudFormationテンプレートをダウンロードします。
2. [AWS CloudFormationコンソール](https://console.aws.amazon.com/cloudformation)に移動します。
3. ナビゲーションペインで、**Stacks**を選択します。
4. **Create stack**を選択します。
5. Specify templateで、**Upload a template file**を選択します。
6. ステップ1でダウンロードした**2-sat2-codebuild-prowler.yaml**を選択します。
7. **Next**を選択します。
8. Stack nameに、**sat2**を入力します。
9. **Next**を選択します。
10. Configure stack optionsページで、**Next**を選択します。
11. Review SASページで、**I acknowledge that AWS CloudFormation might create IAM resources.**のボックスを選択し、**Submit**を選択します。
</details>
## マルチアカウントスキャン
セルフサービスセキュリティ評価ソリューション(SAT)は、マルチアカウントスキャンもサポートしています。スキャンを実行する各アカウントに前提条件ロールをデプロイする必要があります。複数のアカウントに対してSATv2を実行するには、以下の手順に従ってください。AWS CLIまたはAWSコンソールのいずれかを使用できます。
これらの手順は、スタックセット操作の前提条件がすでに満たされていることを前提としています。詳細については、[AWS CloudFormationユーザーガイド](https://docs.aws.amazon.com/AWSCloudFormation/latest/UserGuide/stacksets-prereqs.html)をご覧ください。
>注: StackSetsは管理アカウントには適用されません。管理アカウントを評価するには、1-sat2-member-roleをCloudFormationスタックとしてデプロイします。
### AWS CloudShell
<details>
<summary>手順を表示</summary>
#### ステップ1: 前提条件ロールのデプロイ
1. AWS管理アカウントにログインします。
2. ナビゲーションバーで、[AWS CloudShell](https://console.aws.amazon.com/cloudshell/home)を選択します。
3. Prowlerスキャンを実行するアカウントを特定します。お客様は通常、セキュリティツーリングアカウントまたは監査アカウントを使用します。**ProwlerAccountID**パラメータ用にアカウントIDをメモしておきます。
4. CloudFormationテンプレートをダウンロードするには、次のコマンドを入力します。
```bash
wget https://raw.githubusercontent.com/awslabs/aws-security-assessment-solution/main/1-sat2-member-roles.yaml
```
5. CloudFormation StackSetsを介してCloudFormationテンプレートをデプロイします。以下のパラメータを更新します:
- **\<aws-account-id\>**を、Prowlerを実行するアカウントIDに置き換えます。
- **\<region\>**を、テンプレートをデプロイするリージョンに置き換えます。
```bash
aws cloudformation create-stack-set --template-body file://1-sat2-member-roles.yaml \
--stack-set-name sat2-member-roles \
--permission-model SERVICE_MANAGED \
--auto-deployment Enabled=true,RetainStacksOnAccountRemoval=false \
--capabilities CAPABILITY_NAMED_IAM \
--parameters ParameterKey=ProwlerAccountID,ParameterValue=<aws-account-id> \
--region <region>
```
6. 次のコマンドを使用して、組織内の各アカウントのスタックインスタンスを作成します。特定のOUまたはルートOUをターゲットにできます。以下のパラメータを更新します:
- **\<root-ou\>**を、[組織ルートID](https://docs.aws.amazon.com/organizations/latest/userguide/orgs_manage_org_details.html#orgs_view_root)に置き換えます。
- **\<region\>**を、テンプレートをデプロイするリージョンに置き換えます。
```bash
aws cloudformation create-stack-instances --stack-set-name sat2-member-roles \
--deployment-targets OrganizationalUnitIds='["<root-ou>"]' \
--regions '["<region>"]' \
--operation-preferences FailureTolerancePercentage=100,MaxConcurrentPercentage=100 \
--region <region>
```
7. Prowlerアカウントに対して委任管理者または既存のリソースポリシーがあるかどうかを判断します。必要なオプションは1つだけであり、より詳細な制御が可能なためリソースポリシーが推奨されます。
>注: リソースポリシーはGovCloudでは利用できないため、委任管理者を使用する必要があります。
7a. Prowlerアカウントにすでに委任がある可能性があります。次のコマンドを使用して確認できます:
```bash
aws organizations list-delegated-administrators
```
7b. Prowlerアカウントにすでにリソースポリシーがある可能性があります。次のコマンドを使用して確認できます:
```bash
aws organizations describe-resource-policy
```
8. 委任管理者またはリソースポリシーがない場合は、次のコマンドを使用して適切なアクセスを追加できます。
>注: 委任されたListAccountアクセスを提供できない場合は、`2-sat2-codebuild-prowler template`でMultiAccountListOverrideパラメータを指定できます。
>注: GovCloudを使用している場合は、ステップ8aを使用して委任管理者を作成します。商用リージョンを使用している場合は、ステップ8bを使用してListAccountsへの最小権限アクセスを提供します。
8a. まだ委任管理者がない場合は、次のコマンドを使用して管理者を委任します。**\<aws-account-id\>**を、Prowlerを実行するアカウントIDに置き換えます。
```bash
aws organizations register-delegated-administrator <aws-account-id>
```
8b. 次のコマンドを使用してリソースポリシーを追加します。
- **\<aws-account-id\>**を、Prowlerを実行するアカウントIDに置き換えます。
```bash
aws organizations put-resource-policy --content \
'{
"Version": "2012-10-17",
"Statement": [
{
"Sid": "Statement",
"Effect": "Allow",
"Principal": {
"AWS": "arn:aws:iam::<aws-account-id>:root"
},
"Action": [
"organizations:ListAccounts",
"organizations:DescribeAccount",
"organizations:ListTagsForResource",
"organizations:ListParents",
"organizations:DescribeOrganizationalUnit"
],
"Resource": "*"
}
]
}'
```
>注: `ListParents`と`DescribeOrganizationalUnit`は、検出結果の`account_ou_uid`列と`account_ou_name`列を埋めるものです。これらを省略してもスキャンの残りは機能しますが、これら2つの列は空で返されます。
#### ステップ2: SATv2ソリューションのデプロイ
>注: Prowlerを実行すると指定したアカウントに切り替えていることを確認してください。
1. テンプレートをダウンロードするには、**Prowlerアカウント**でAWS CloudShellを開き、次のコマンドを入力します。
```bash
wget https://raw.githubusercontent.com/awslabs/aws-security-assessment-solution/main/2-sat2-codebuild-prowler.yaml
```
2. テンプレートをステージングするためのS3バケットを作成するには、次のコマンドを入力します。テンプレートは51,200バイトより大きいため、CloudFormationはインラインで渡すのではなく、S3にアップロードする必要があります。
```bash
TEMPLATE_BUCKET=sat2-cfn-templates-$(aws sts get-caller-identity --query Account --output text)-$AWS_REGION
aws s3 mb s3://$TEMPLATE_BUCKET --region $AWS_REGION
```
3. Prowlerアカウントにテンプレートをデプロイします。組織内のすべてのアカウントをスキャンするには、**MultiAccountScan**を**true**に設定します。`--s3-bucket`オプションは、スタックを作成する前にテンプレートをバケットにアップロードします。
```bash
aws cloudformation deploy --template-file 2-sat2-codebuild-prowler.yaml \
--stack-name sat2-prowler \
--capabilities CAPABILITY_NAMED_IAM \
--s3-bucket $TEMPLATE_BUCKET \
--parameter-overrides MultiAccountScan=true
```
4. スタックが作成された後、ステージングバケットを削除できます。これはCloudFormationにテンプレートを渡すためにのみ使用されます。
```bash
aws s3 rb s3://$TEMPLATE_BUCKET --force
```
</details>
### AWSコンソール
<details>
<summary>手順を表示</summary>
</details>#### ステップ 1: 前提条件となるロールをデプロイする
1. **1-sat2-member-roles.yaml** と **2-sat2-codebuild-prowler.yaml** ファイルをダウンロードします。
2. CloudFormation StackSets を使用して CloudFormation テンプレートをデプロイします。以下のパラメータを更新します:
- \<aws-account-id\> を、Prowler を実行するアカウント ID に置き換えます。
- \<region\> を、テンプレートをデプロイするリージョンに置き換えます。
3. [AWS CloudFormation コンソール](https://console.aws.amazon.com/cloudformation)に移動します。
4. ナビゲーションペインで、**StackSets** を選択します。
5. **Create StackSet** を選択します。
6. Permissions では、**Service-managed permissions** を選択したままにします。
7. Specify template で、**Upload a template file** を選択します。
8. ステップ 1-1 でダウンロードした **1-sat2-member-roles.yaml** を選択します。
9. **Next** を選択します。
10. Stack name に **sat2-member-role** を入力します。
11. Parameters に以下を入力します:
- ProwlerAccountID - Prowler を実行するアカウント ID。
12. **Next** を選択します。
13. Configure StackSet options ページで、**Next** を選択します。
14. Set deployment options で、以下を入力します:
1. **Deployment targets** では、**Deploy to organization** を選択したままにします。
2. **Specify regions** では、**us-east-1** を選択します。
3. **Region Concurrency** では、**Parallel** を選択します。
15. **Next** を選択します。
16. **Review** ページで、**I acknowledge that AWS CloudFormation might create IAM resources.** のチェックボックスを選択し、**Submit** を選択します。
#### ステップ 2: AWS Organizations の委任管理者を有効にする
Prowler をデプロイするアカウントに対して、委任管理者または既存のリソースポリシーがあるかどうかを確認します。Prowler はセキュリティツール用 (Audit) アカウントから実行することを推奨します。監査アカウントに ListAccounts の権限があることを更新または確認するには、以下の手順に従います。
1. [AWS Organization コンソール](https://console.aws.amazon.com/organizations)に移動します。
2. ナビゲーションペインで、**Settings** を選択します。
3. Delegated administrator for AWS Organizations に、以下のステートメントを含めます。
```json
{
"Version": "2012-10-17",
"Statement": [
{
"Sid": "Statement",
"Effect": "Allow",
"Principal": {
"AWS": "arn:aws:iam::<aws-account-id>:root"
},
"Action": [
"organizations:ListAccounts",
"organizations:DescribeAccount",
"organizations:ListTagsForResource",
"organizations:ListParents",
"organizations:DescribeOrganizationalUnit"
],
"Resource": "*"
}
]
}
```
>注: `ListParents` と `DescribeOrganizationalUnit` は、検出結果の `account_ou_uid` 列と `account_ou_name` 列を埋めるためのものです。これらを省略してもスキャンの残りは機能しますが、これら 2 つの列は空で返されます。
#### ステップ 3: SATv2 ソリューションをデプロイする
1. ツールを実行するアカウント (ProwlerAccountID) で [AWS CloudFormation コンソール](https://console.aws.amazon.com/cloudformation)に移動します。
2. ナビゲーションペインで、**Stacks** を選択します。
3. **Create stack** を選択します。
4. Specify template で、**Upload a template file** を選択します。
5. ステップ 1-1 でダウンロードした **2-sat2-codebuild-prowler.yaml** を選択します。
6. **Next** を選択します。
7. Stack name に **sat2-prowler** を入力します。
8. Parameters セクションで、**MultiAccountScan** に **true** を選択します。
9. オプションで、すべてのアカウントのサマリーを 1 つの csv ファイルで取得するためのレポートを有効にできます。**Reporting** に **true** を選択します。
10. **Next** を選択します。
11. Configure stack options ページで、**Next** を選択します。
12. Review SAS ページで、**I acknowledge that AWS CloudFormation might create IAM resources.** のチェックボックスを選択し、**Submit** を選択します。
</details>
## 結果を確認する
ソリューションがデプロイされると、Lambda 関数が CodeBuild プロジェクトを開始します。CodeBuild プロジェクトのビルドが完了すると、Prowler の結果が作成された Amazon S3 バケットにアップロードされます。[通知](#notifications)を設定した場合、Prowler スキャンが完了するとメールが届きます。[レポート](#reporting-summary)を設定した場合、/reports フォルダに統合された csv ファイルが作成されます。
メールアラートを設定していない場合は、[CodeBuild コンソール](https://console.aws.amazon.com/codesuite/codebuild/projects)から進行状況を監視できます。
結果を確認するには、以下の手順に従います。
1. Prowler をデプロイしたアカウントで Amazon S3 コンソールに移動します。
2. **sat2-prowler-prowlerfindingsbucket-** で始まるバケットを選択します。
3. 目的の出力形式のフォルダを選択し、確認したい実行の `scan_date=` フォルダと `scan_time=` フォルダを選択します。
各出力形式には独自のトップレベルフォルダがあり、実行ごとにその下の `scan_date=YYYY-MM-DD/scan_time=HHMMSS` サブフォルダに書き込まれます。時刻はスキャンが開始された UTC 時刻です:
```
csv/scan_date=2026-09-01/scan_time=204955/ Prowler's CSV findings, as written
html/scan_date=2026-09-01/scan_time=204955/ per-account HTML reports
json/scan_date=2026-09-01/scan_time=204955/ per-account JSON
ocsf-json/scan_date=2026-09-01/scan_time=204955/ per-account OCSF JSON
parquet/scan_date=2026-09-01/scan_time=204955/ the copy Athena queries
compliance/scan_date=2026-09-01/scan_time=204955/ compliance CSVs, when produced
reports/ consolidated CSV and dashboard
```
実行ごとに独自のフォルダが作成されるため、ソリューションを再度実行しても新しい検出結果が古いものと混ざることはありません。同じ日に複数回実行した場合も同様です。以前の実行は保持されるため、比較することができます。
4. 各アカウントには、`prowler-output-<aws-account-id>-<datetime>` という形式で 4 つのファイルタイプ (csv、html、json、json-ocsf) があります。
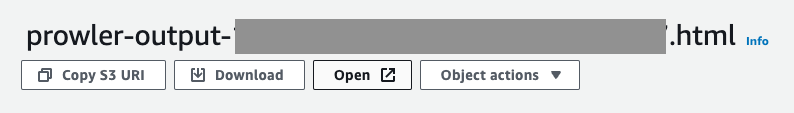
5. html オブジェクトの 1 つを選択します。
6. **Open** を選択します。
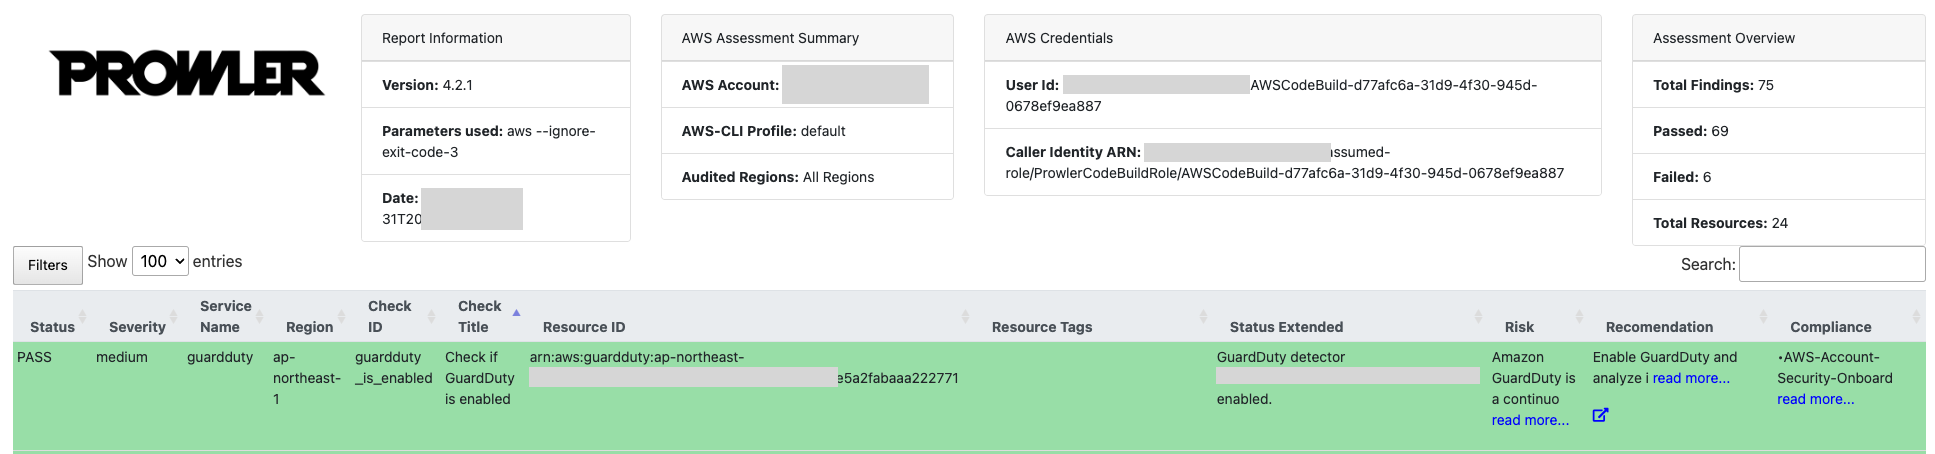
7. レポートを含む新しいウィンドウが開きます。フィルタを使用して検出結果を特定し、優先順位を付けることができます。
### SATv2 ダッシュボード (推奨)
レポートを有効にした場合、reporting フォルダに静的な html ダッシュボードが作成されます。
1. **satv2-dashboard.html** オブジェクトを選択し、**Open** を選択します。
---
[Read more](https://github.com/awslabs/aws-security-assessment-solution)
