
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-38077-check — 135番ポートを基に、対象にCVE-2024-38077の脆弱性が存在するかどうかを検出します。 | Kitploit
ツール/GitHubGitHub/atlassion/cve-2024-38077-check
偵察脆弱性分析エクスプロイトネットワークセキュリティペネトレーションテスト
GitHubatlassion/cve-2024-38077-check

CVE-2024-38077-check

135番ポートを基に、対象にCVE-2024-38077の脆弱性が存在するかどうかを検出します。

リポジトリを見る
2192年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2024-38077_check

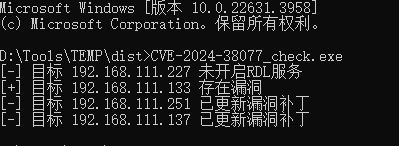
135ポートを介してターゲットがCVE-2024-38077の脆弱性の影響を受けるかどうかを検出します。ターゲットマシンのファイアウォールが135ポートを制限していない必要があります。ターゲットがRDLサービスを有効にしている場合、この脆弱性の影響を受けます。ターゲットサーバーにパッチが適用されている場合、RPCを介してサービスに接続しようとすると nca_s_fault_access_denied が返されます。

注:2008、2012ではパッチが正常に適用されなかったため、access_deniedが返されるかどうかは不明です。図で脆弱性パッチが適用されているのは2016と2019です。
image

image

パッチが適用されたパッケージ

ツールをダウンロード