 atenreiro/opensquat
新規登録ドメインをブランドキーワードと照合し、DNSおよびVT検証を実施することで、ドメインスクワッティング、タイポスクワッティング、フィッシングの類似ドメインを検出するOSINTツール。



openSquatは、あなたのブランドやドメインを標的としたサイバースクワッティングの脅威を特定する**オープンソースインテリジェンス(OSINT)**セキュリティツールです:
| 脅威の種類 | 説明 |
|---|---|
| 🎣 フィッシング | あなたのブランドを模倣した不正なドメイン |
| 🔤 タイポスクワッティング | よくある誤入力のドメイン(例:gooogle.com) |
| 🌐 IDNホモグラフ | 他の文字体系による類似文字 |
| 👥 ドッペルゲンガー | あなたのブランド名を含むドメイン |
| 🔀 ビットスクワッティング | ドメイン名の1ビットエラー |
「ブランド保護のための強力なスイスアーミーナイフ」 — WhoisXML API Blog、2022年8月
「新規登録ドメインの情報収集に便利なツール。」 — フィッシング検出ツールのトップ5にランクイン — SOCRadar Blog、2022年7月
「openSquatは、自動監視と検出を通じて、ドメインスクワッティングやフィッシング攻撃に対する不可欠な保護を提供します。」 — Prince Yadav, TutorialsPoint、2026年3月
「OpenSquatは103件のスクワッティングドメイン、960件のアクティブなフィッシングウェブサイト、53件の不審な証明書を持つドメインを特定した。」 — Sharma et al., Journal of Information Security and Cybercrimes Research (JISCR)、Vol. 7、Issue 1、2024年6月
openSquatはオープンコアモデルを採用しています:
このモデルにより、透明性とコミュニティの協働を実現しながら、エンタープライズ利用に求められる規模、信頼性、運用要件をサポートします。
pip install opensquat
opensquat -k keywords.txt
git clone https://github.com/atenreiro/opensquat
cd opensquat
pip install -r requirements.txt
python3 opensquat.py -k keywords.txt
リポジトリ利用者向け: 以下のすべての例では、クローンしたチェックアウトから実行するには
opensquatをpython3 opensquat.pyに置き換えてください。
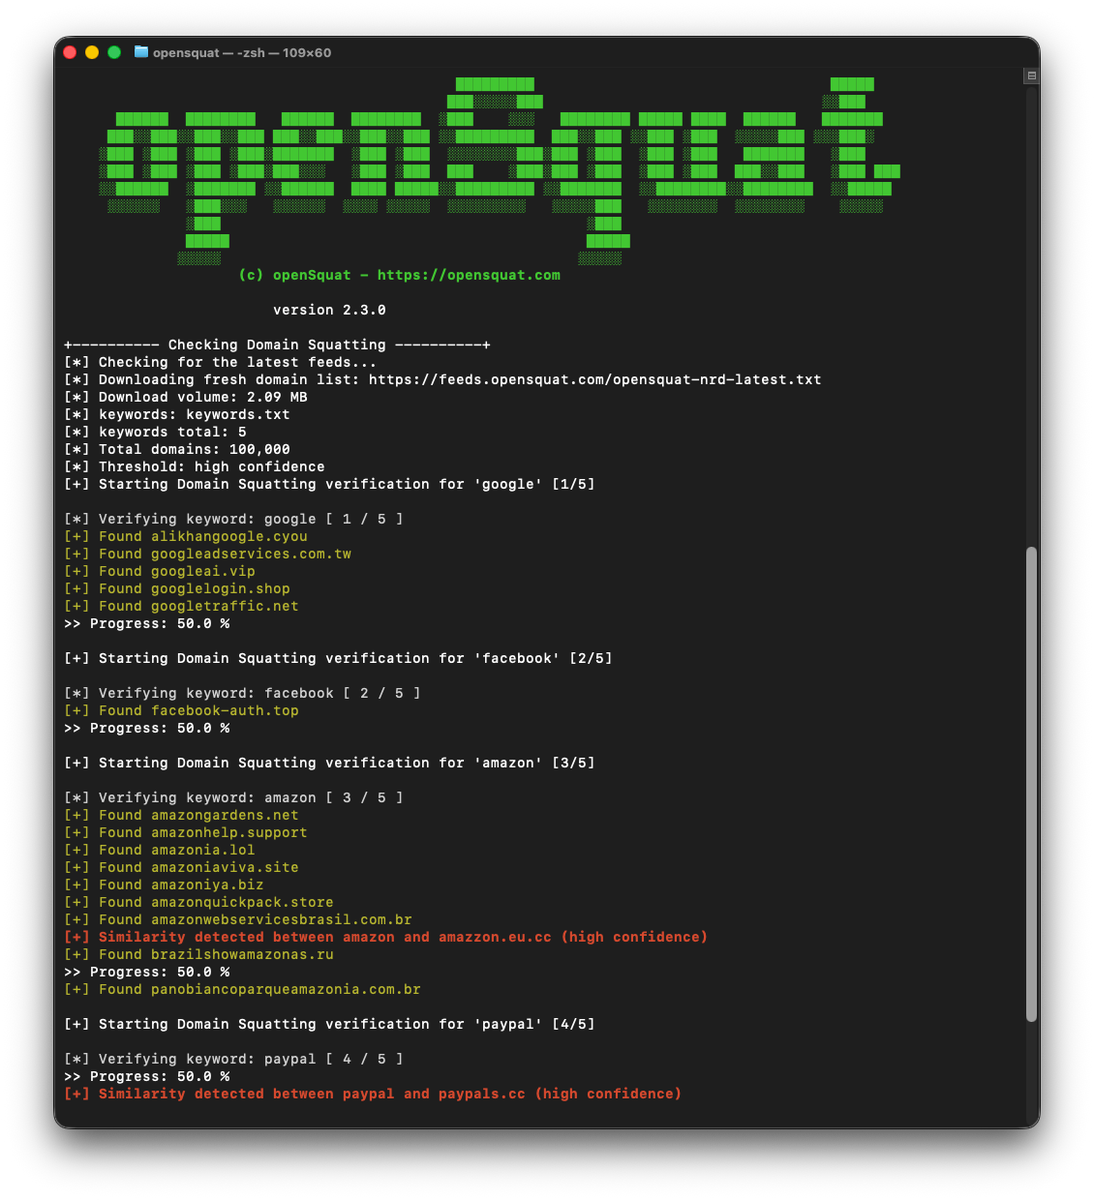
confusable_homoglyphs、homoglyphs、colorama、requests、dnspython、beautifulsoup4# Default run
opensquat
# Show all options
opensquat -h
# Use custom keywords file
opensquat -k my_keywords.txt
# DNS validation via Quad9
opensquat --dns

# Check Certificate Transparency logs
opensquat --ct

# Scan for open ports (80/443)
opensquat --portcheck

# Cross-reference phishing databases
opensquat --phishing results.txt
# Save as JSON
opensquat -o results.json -t json

# Save as CSV
opensquat -o results.csv -t csv
| レベル | フラグ | 説明 |
|---|---|---|
| 0 | -c 0 | 非常に高い(結果は少ないが精度が高い) |
| 1 | -c 1 | 高い(デフォルト) |
| 2 | -c 2 | 中程度 |
| 3 | -c 3 | 低い |
| 4 | -c 4 | 非常に低い(結果は多いが誤検知も多い) |
注記: API 側(
--api)では、5 つの信頼度レベルが 4 つのファジネス値(exact、low、auto、high)にマッピングされます —-c 3と-c 4はどちらもhighにマッピングされます。完全なマッピングと--api-fuzzinessによる上書き方法については、Premium モードと API モードを参照してください。
openSquat は 3 つのモードをサポートしています。デフォルト(Community)は変更されておらず、既存ユーザーはフラグを必要としません。2 つの Premium モードは単一の openSquat API キーを共有します。同じローカル検出パイプラインをより大きなフィードで使用したい場合は Premium Feed を、ローカルフィードのダウンロードなしでサーバー側検出を使用したい場合は Premium API を選択してください。
| モード | フラグ | 動作内容 |
|---|---|---|
| Community(デフォルト) | (なし) | 無料の NRD フィード(1 日あたり約 10 万ドメイン)をダウンロードし、ローカルで Levenshtein 検出を実行します。 |
| Premium Feed | --premium | openSquat API キーを使用して有料の NRD フィード(nrd-lite、はるかに大規模)をダウンロードし、同じローカル Levenshtein 検出を実行します。 |
| Premium API | --api | ローカルフィードのダウンロードをスキップします。キーワードごとに openSquat の類似ドメイン REST API に問い合わせ、サーバー側のマッチ結果を返します。 |
opensquat.com でサインアップしてキーを取得してください。同じキーが Premium Feed(--premium)と Premium API(--api)の両方で使用できます。
--api-key YOUR_KEYOPENSQUAT_API_KEY 環境変数api_key.txt(1 ファイルにつき 1 キー、# コメント使用可)CLI フラグは
psの出力に表示されます。共有環境では環境変数またはキーファイルの使用を推奨します。
# Premium Feed mode — same local pipeline, larger feed
export OPENSQUAT_API_KEY=os_xxxxxxxxxxxx
opensquat -k keywords.txt --premium

# Premium API mode — server-side detection per keyword
opensquat -k keywords.txt --api

# Premium API + DNS reputation check on each returned domain
opensquat -k keywords.txt --api --dns

# Premium API with JSON output grouped by keyword
opensquat -k keywords.txt --api -t json -o results.json

# Tune the Premium API search
opensquat -k keywords.txt --api --api-fuzziness high --api-history-days 7 --api-max-results 200
--premium または --api がキーの読み込みに成功すると、CLI はマスクされた確認行を出力するため、キーを漏洩させることなく、どのキーが読み込まれたかを確認できます:
[*] API key loaded: os_gL...L5Mb
Premium APIモードでは、実行サマリーにアクティブなモード、実行されたAPI呼び出しの回数、および使用量の差分を含む残高(例: 4972 (used 4 of 4976 this run))が表示されます。キーワードごとの進捗行は、呼び出しが並列で実行されるにもかかわらず、キーワードファイルと同じ順序で表示されます。クォータの枯渇(HTTP 429)は部分的な結果を正常に返しますが、認証エラー(401)およびプランエラー(403)は明確なメッセージとともに中断します。
バックエンドがリクエストをレート制限した場合(Retry-After ヘッダー付きのHTTP 429)、ツールはこれをクォータの枯渇と区別します。赤い quota exhausted メッセージの代わりに黄色の [!] Rate limit hit (retry in Ns) 警告が表示され、部分的な結果は引き続き返され、サマリーには実際のAPI残高が保持されるため、実際に使用したクレジット数を正確に確認できます。大規模なスキャンでレート制限をトリガーしないようにするには、--api-rate-limit N を渡して全ワーカーにわたる送信リクエストを1秒あたりに制限します。ほとんどのバックエンドでは、8 が安全な開始値です。
# Throttle to 8 requests/second across all workers
opensquat -k keywords.txt --api --api-rate-limit 8
Premium API モードでは JSON が推奨される出力形式です。これは、API が他の形式ではきれいに保持できないドメインごとのメタデータを返すためです。具体的には、登録済み TLD、NRD の初回観測日、IDN ホモグラフフラグ、およびドメインがホモグラフである場合のその unicode レンダリングです。
opensquat -k keywords.txt --api -t json -o results.json
Premium API モードでのよりリッチな出力例(抜粋):






