 ashwin990/adb-toolkit
ADB-Toolkit V2は、簡単なADBトリックと多くの特典を一つにまとめたツールです。お楽しみください!


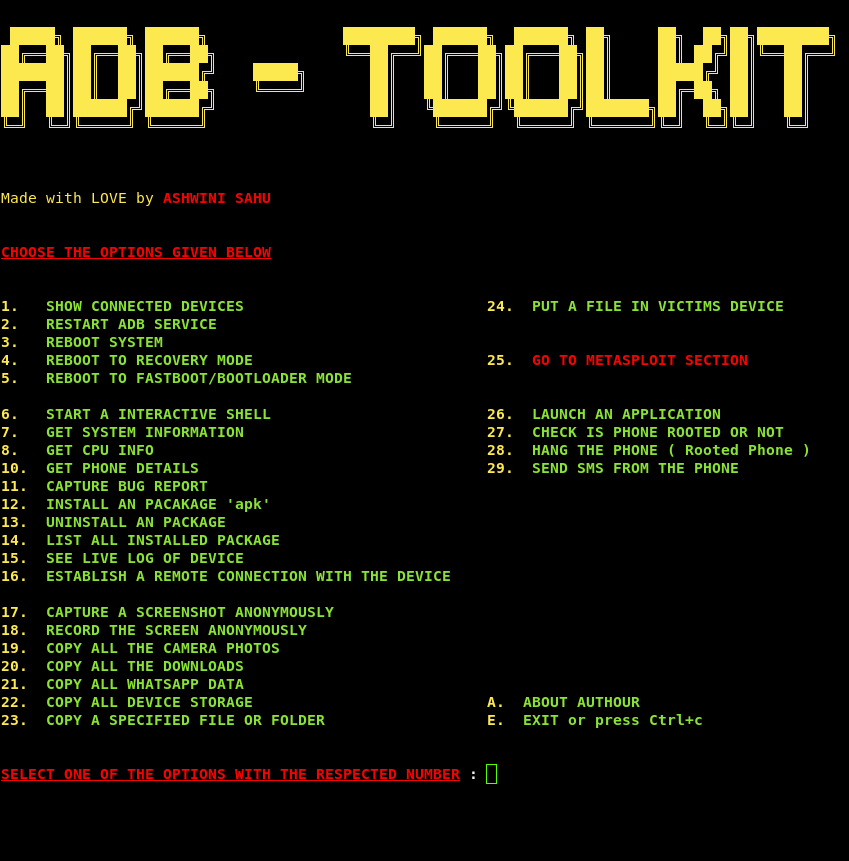
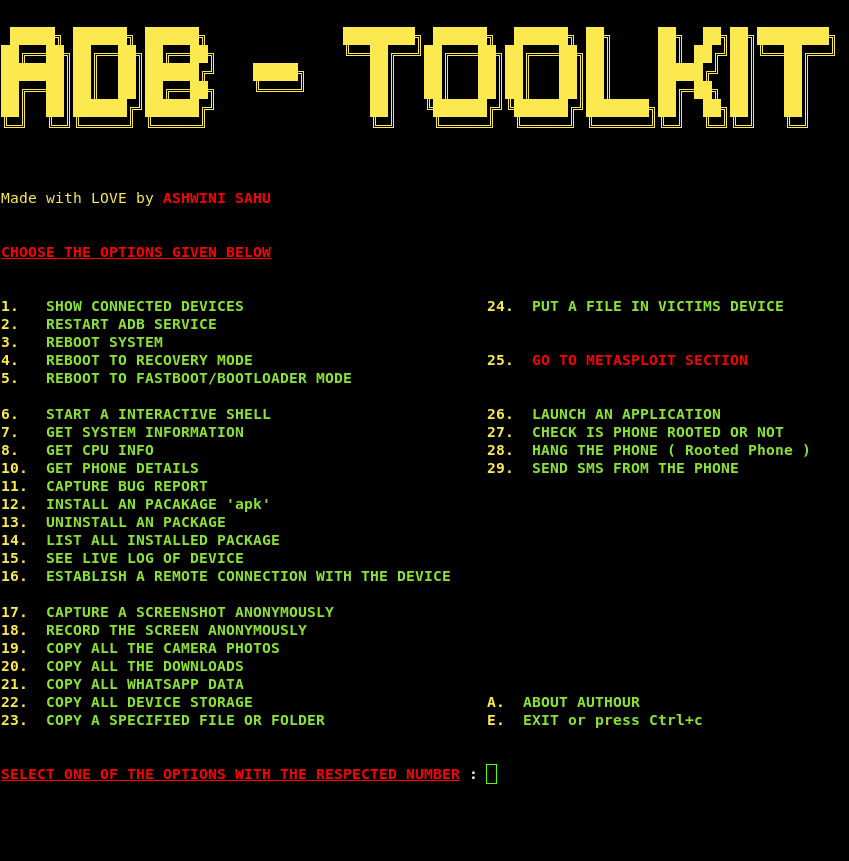
ADB-Toolkitは、28のオプションと、6つのオプションを持つMetasploitセクションを含むBASHスクリプトで、Androidデバイスでの簡単なペネトレーションテストのために作られました。 このスクリプトを使用すると、かなり多くのことができ、自分のAndroidデバイスが安全かどうかをテストできます。このスクリプトはADB(Android Debug Bridge)を利用して作られています。これは開発者がAndroidデバイスをデバッグするためのツールですが、ご存知の通り、すべてのものには良い面と悪い面の二面性があります。私は悪いことをしろと言っているのではありませんが、違法行為は行わないでください。さもないとFBIに見つかりますよ😂😂。
注:このツールを使って誰かに何かをした場合、私は一切責任を負いません。それは私の責任範囲外です。
Metasploitセクション😎: このセクションには、Metasploitペイロードに関連するスクリプトが含まれており、ペイロードを作成し、インストールし、電話に触れることなく起動することができます。Metasploitの力をご存知でしょう。
バージョンチェックコードを追加
大規模なバグ修正
Wikiを作成
マルチデバイスサポートを追加(現在3台まで)
Arch、Fedora、CentOSのサポートを追加
スクリプト開始時にADBサーバーを再起動するかどうかのオプションを追加
特定のオプション実行後に画面をクリアするオプションを追加
終了オプションの修正(動作していなかった)
リモート接続の確立を簡素化
100以上のバグを修正
データ取得用のディレクトリを指定
シェル内のどこからでもスクリプトを実行可能に修正
Metasploitセクションを追加

スクリプト開始時にADBサーバーを再起動するかどうかのオプションを追加

さらに7つのオプションを追加:-
1. デバイスストレージ全体をコピー
2. 指定したファイルまたはフォルダをコピー
3. 被害者のデバイスにファイルを配置
4. アプリケーションを起動
5. 電話がルート化されているか確認
6. 電話をフリーズ(ルート化された端末)
7. 電話からSMSを送信

リモート接続が確立されない問題を修正
シェル内のどこからでもスクリプトを実行可能に
このツールを使用する前に、Androidの設定の開発者オプションからUSBデバッグを有効にしてください。その後は問題なく使用できます。
1. 設定を開く
2. 端末情報を開く
3. ビルド番号を7回タップ
4. 開発者オプションが表示される
5. 開発者オプションを開く
6. USBデバッグとUSB経由のインストールを探す
7. それらの設定をオンにする
新しいリリースごとに、ツールキットを再インストールするか、git pullすることをお勧めします。
foo@bar:~$ git clone https://github.com/ASHWIN990/ADB-Toolkit.git

foo@bar:~$ cd ADB-Toolkit

foo@bar:~$ sudo chmod +x install.sh

foo@bar:~$ sudo ./install.sh -i
foo@bar:~$ sudo ./ADB-Toolkit.sh

"または"

foo@bar:~$ sudo bash ADB-Toolkit.sh


プルリクエストは歓迎します。大きな変更を加える場合は、まずissueを開いて変更内容を議論してください。