 ashrafzaryouh/cve-2026-33017
CVE-2026-33017(Langflow ≤1.8.2 の build_public_tmp フローエンドポイントを介した未認証のリモートコード実行脆弱性)に関するアドバイザリおよび概念実証(PoC)資料。



Langflow のバージョン ≤ 1.8.2 には、未認証の攻撃者がサーバー上で**リモートコード実行(RCE)**を達成できる重大なセキュリティ脆弱性が含まれています。
| 属性 | 詳細 |
|---|---|
| CVE ID | CVE-2026-33017 |
| 深刻度 | 重大 (CVSS 9.8) |
| 影響を受けるバージョン | Langflow ≤ 1.8.2 |
| 修正済みバージョン | Langflow 1.9.0 以降 |
| 脆弱性の種類 | 未認証のコードインジェクション (exec()) |
| 攻撃ベクトル | /api/v1/build_public_tmp/{flow_id}/flow |
| 認証 | 不要 |
エンドポイント /api/v1/build_public_tmp/{flow_id}/flow は、公開フロー用に設計されていました。しかし、攻撃者が制御するフローデータが渡されると、アプリケーションはサンドボックス化や検証を一切行わずに exec() を使用して任意の Python コードを実行します。
これにより、インターネット上の未認証の攻撃者がサーバーを完全に制御できるようになります。
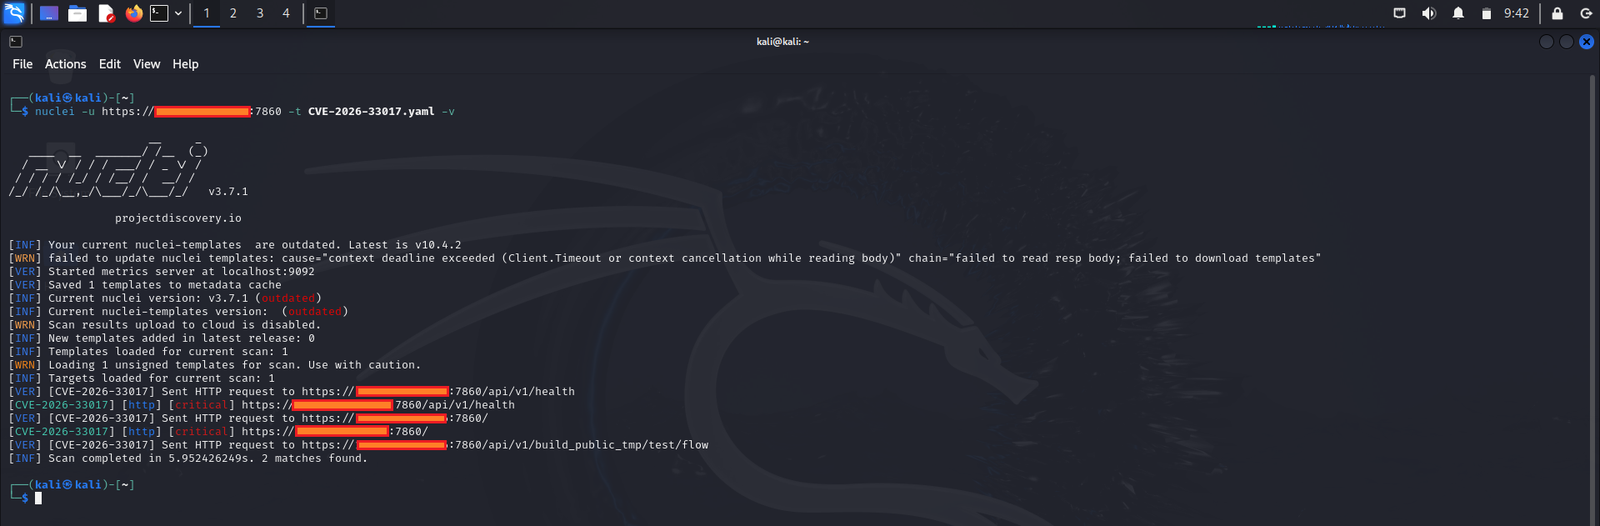
このリポジトリは教育およびセキュリティ研究目的のみで提供されています。
ここにある情報とツールは、システム管理者やセキュリティ研究者が脆弱性を理解し、システムを保護するための支援を目的としています。
所有していないシステムに対する無許可の悪用は違法であり、非倫理的です。
セキュリティ意識向上と責任ある研究のために作成
⭐ このリポジトリが役に立った場合は、スターを付けていただけると幸いです!
