


顧客管理型の Progress ShareFile Storage Zones Controller (SZC) ≤ 5.12.3 における重大な認証バイパス (CVSS 9.8)。
CVE-2026-2699 は、Progress ShareFile Storage Zones Controller(顧客管理型デプロイメント)のWebインターフェースに影響を与える深刻な認証バイパス脆弱性です。
未認証のリモート攻撃者が制限された設定ページにアクセスできる可能性があり、これによりシステム設定の変更につながるほか、CVE-2026-2701と組み合わせることで完全な認証前リモートコード実行 (RCE) が可能になります。
このリポジトリには、検出スクリプト、技術分析、および概念実証資料(法的・倫理的に許可されている範囲)が含まれています。
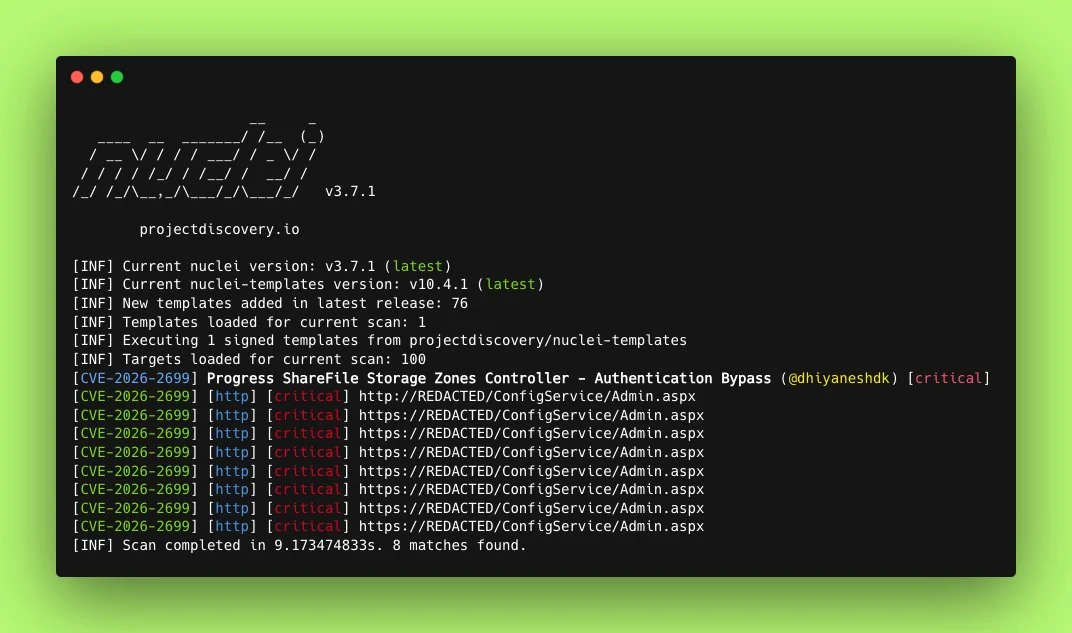
この脆弱性は、SZC Web管理インターフェースにおける不十分なアクセス制御と欠陥のあるリダイレクト処理に起因しており、未認証ユーザーが機密性の高い設定機能に到達できるようになっています。
detection/ — 非破壊的な検出スクリプト (Python)analysis/ — 詳細な技術解説および根本原因の説明poc/ — 概念実証(教育目的 / 許可されたテストのみ)exploit-chain/ — CVE-2026-2701 (RCE) との連鎖のデモンストレーションassets/ — スクリーンショット、図、ログ| バージョン | ステータス |
|---|---|
| ≤ 5.12.3 | 脆弱 |
| 5.12.4+ | 修正済み |
| 6.x | 影響なし |
注: 影響を受けるのは顧客管理型(オンプレミス)の Storage Zones Controller デプロイメントのみです。
/Configuration/ または類似のエンドポイントへの不審なアクセスについてログを監視してください。公式アドバイザリ:
Progress ShareFile Security Vulnerability – February 2026
このリポジトリには軽量な検出スクリプトが含まれています:
python3 watchTowr-vs-Progress-ShareFile-CVE-2026-2699.py -t https://target-sz-controller.example.com
公式のwatchTowr検出アーティファクトに触発されて作成。
このリポジトリ内のすべての資料は、教育、研究、および防御的セキュリティの目的のみ に提供されています。
所有していないシステム、または明示的なテスト許可を得ていないシステムに対する無許可の悪用は違法かつ非倫理的です。
Pull Requestによる貢献、検出の改善、追加の解説記事を歓迎します。
セキュリティコミュニティのために ❤️ を込めて作成



