
 ashrafzaryouh/cve-2026-21643
CVE-2026-21643 を文書化したアドバイザリリポジトリ。FortiClientEMS 7.4.4 の管理 GUI における認証前 SQL インジェクションであり、影響を受けるバージョン、CVSS の詳細、および修復ガイダンスを掲載しています。



FortiClientEMS 7.4.4における未認証のSQLインジェクション
管理GUIへの細工されたHTTPリクエストを介したリモートコード実行の可能性
CVE-2026-21643は、Fortinet FortiClient Endpoint Management Server(FortiClientEMS)のバージョン7.4.4のみに影響する重大なSQLインジェクション脆弱性(CWE-89)です。
未認証のリモート攻撃者が、Webベースの管理インターフェース(GUI)に特別に細工されたHTTPリクエストを送信し、不正なSQLコマンドを実行する可能性があります。これにより、サーバー上での任意のコード実行を含む、システム全体の侵害につながる可能性があります。
主なリスク:この脆弱性は認証前に悪用可能であるため、インターネットに公開されている、または到達可能なFortiClientEMSインスタンスは価値の高い標的となります。
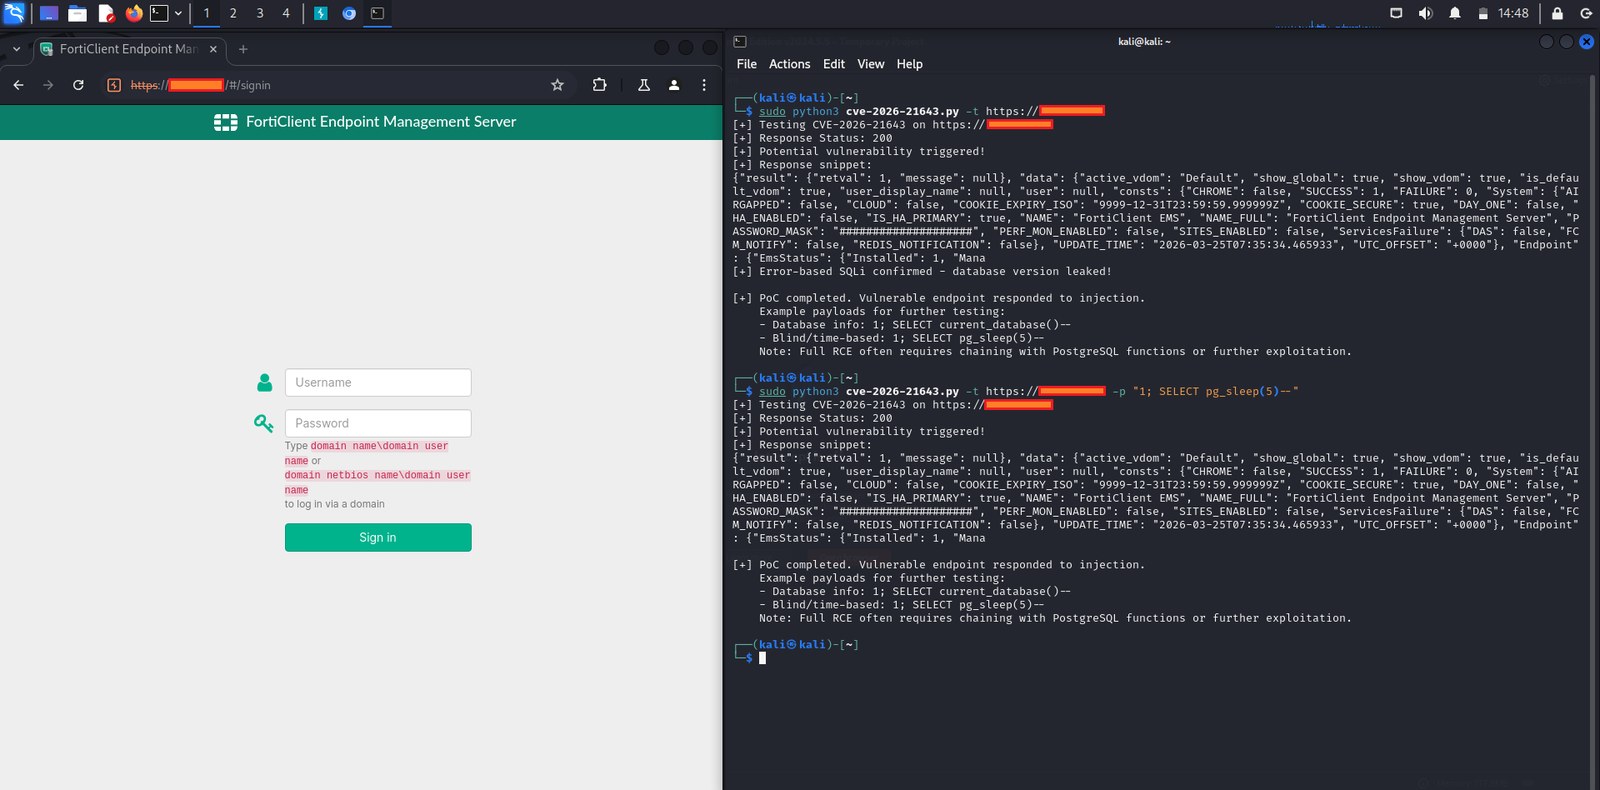
SQLインジェクション)Siteヘッダーや/api/v1/init_constsなどのエンドポイントが関与すると報告されています)| 製品 | バージョン | ステータス | 修正済みバージョン |
|---|---|---|---|
| FortiClientEMS | 7.4.4 | 影響あり | 7.4.5以降へアップグレード |
| FortiClientEMS | 7.4.x | 7.4.4のみ | 7.4.5以降 |
| FortiClientEMS | 7.2.x | 影響なし | - |
| FortiClientEMS | 8.0.x | 影響なし | - |
| FortiClientEMS Cloud | すべて | 影響なし | - |
緊急対応を推奨:
SiteヘッダーやエラーベースのSQLiパターンを含むもの)についてログを監視する。Fortinet公式アドバイザリ:
https://fortiguard.fortinet.com/psirt/FG-IR-25-1142
Siteヘッダーの処理により露出が大きい)。注記:この脆弱性は、マルチテナンシーサポートに関連する7.4.4でのミドルウェアリファクタリング中に導入され、7.4.5でサイレントに修正されました。
このリポジトリは防御的セキュリティ、意識向上、および情報提供のみを目的として維持されています。最も正確で最新のガイダンスについては、必ず Fortinet の公式アドバイザリを参照してください。
ここには公開エクスプロイトは含まれていません。
⭐ 安全な状態を保つのに役立ったなら、このリポジトリにスターをお願いします!
🛠️ 貢献、訂正、追加の IOC は Pull Request にて歓迎します。
最終更新: 2026年3月







