
 ashrafzaryouh/cve-2026-20079
CVE-2026-20079に関するアドバイザリおよび調査レポート。Cisco Secure Firewall Management Centerにおける重大な認証バイパスであり、未認証でのroot権限によるRCEを可能にする。影響を受けるバージョンと緩和策を含む。

Cisco Secure Firewall Management Center における root RCE につながる重大な認証バイパス


CVE-2026-20079 は、Cisco Secure Firewall Management Center (FMC) ソフトウェアの Web インターフェースにおける重大な脆弱性です。
未認証のリモート攻撃者が認証をバイパスし、基盤となるオペレーティングシステム上で root 権限 を用いて任意のスクリプトを実行できます。
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H根本原因: 起動時に作成される不適切なシステムプロセスにより、細工された HTTP リクエストが認証をバイパスできるようになります。
この脆弱性は Cisco のオンプレミスファイアウォール基盤の 管理プレーン に影響するため、本番環境では極めて危険です。
脆弱なバージョン:
影響なし:
Cisco はパッチをリリースしています。各ブランチにおける正確な修正済みリリースについては、公式アドバイザリを参照してください。
推奨事項: できるだけ早く最新の修正済みバージョンにアップグレードしてください。
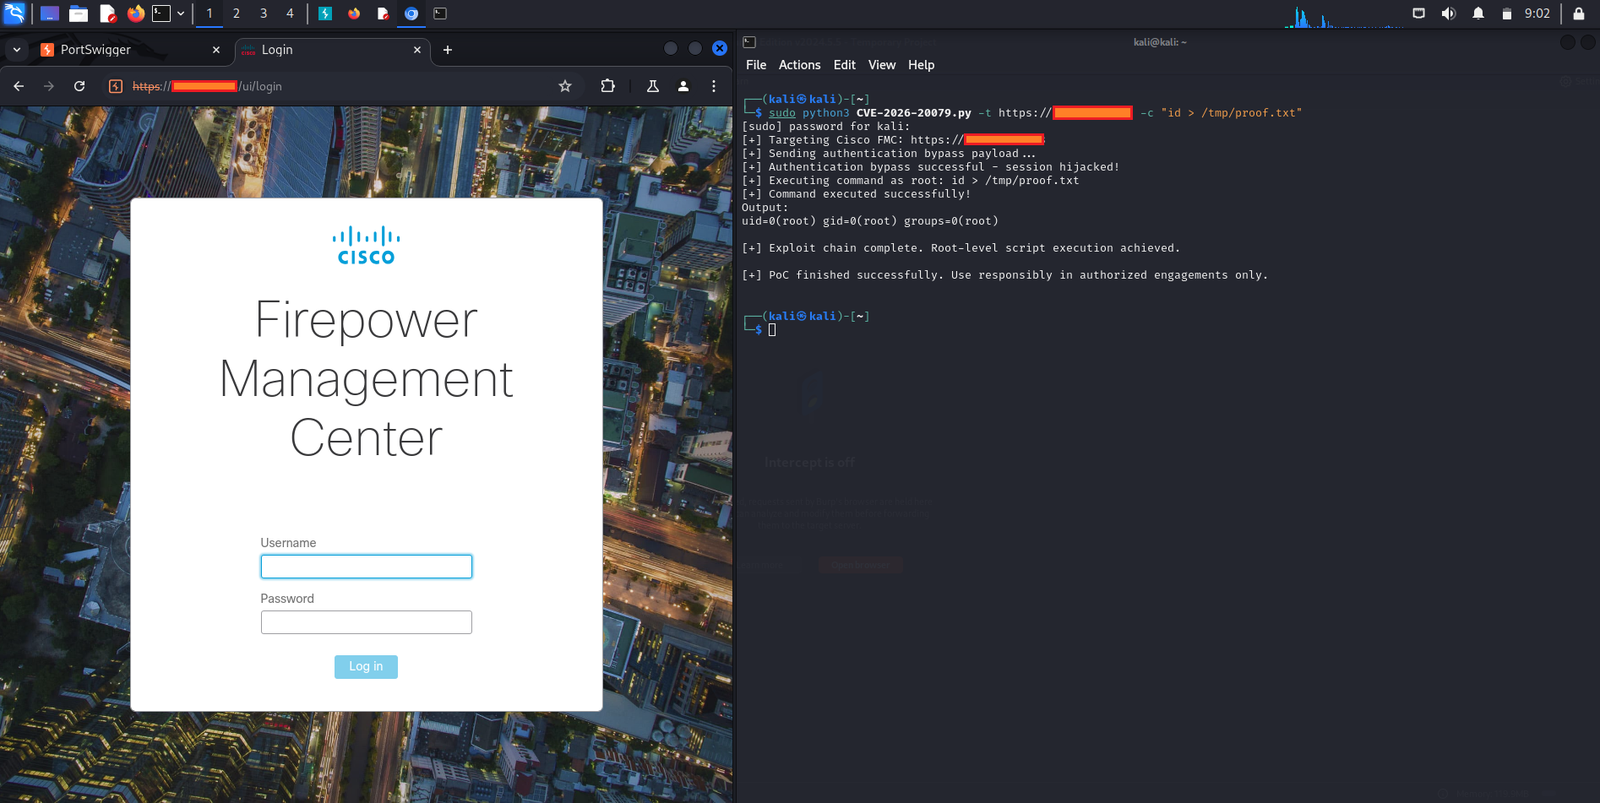
攻撃者は、特別に細工された HTTP リクエスト を FMC の Web インターフェースに送信することで、この脆弱性を悪用できます。この欠陥は、代替の認証パスを作り出す誤設定された起動時プロセスに起因しており、未認証での root としてのスクリプト実行を可能にします。
公開された Proof-of-Concept (PoC) エクスプロイトは、公開直後に出現しています。
Cisco 公式セキュリティアドバイザリ: https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-onprem-fmc-authbypass-5JPp45V2

