Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/ascr0b/pcwt
ペネトレーションテストフレームワーク偵察脆弱性スキャナーポートスキャン情報収集ウェブセキュリティペネトレーションテストサブドメイン列挙
GitHubascr0b/pcwt

PCWT

Webベースのプロジェクト管理インターフェースで、ペネトレーションテストやバグバウンティのワークフロー向け。Nmap/Masscanによるポートスキャンと、AmassおよびFindomainを介したサブドメイン列挙を自動化します。

リポジトリを見る
4615666年前Kitploit レビュー済み

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    354
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

PCWT

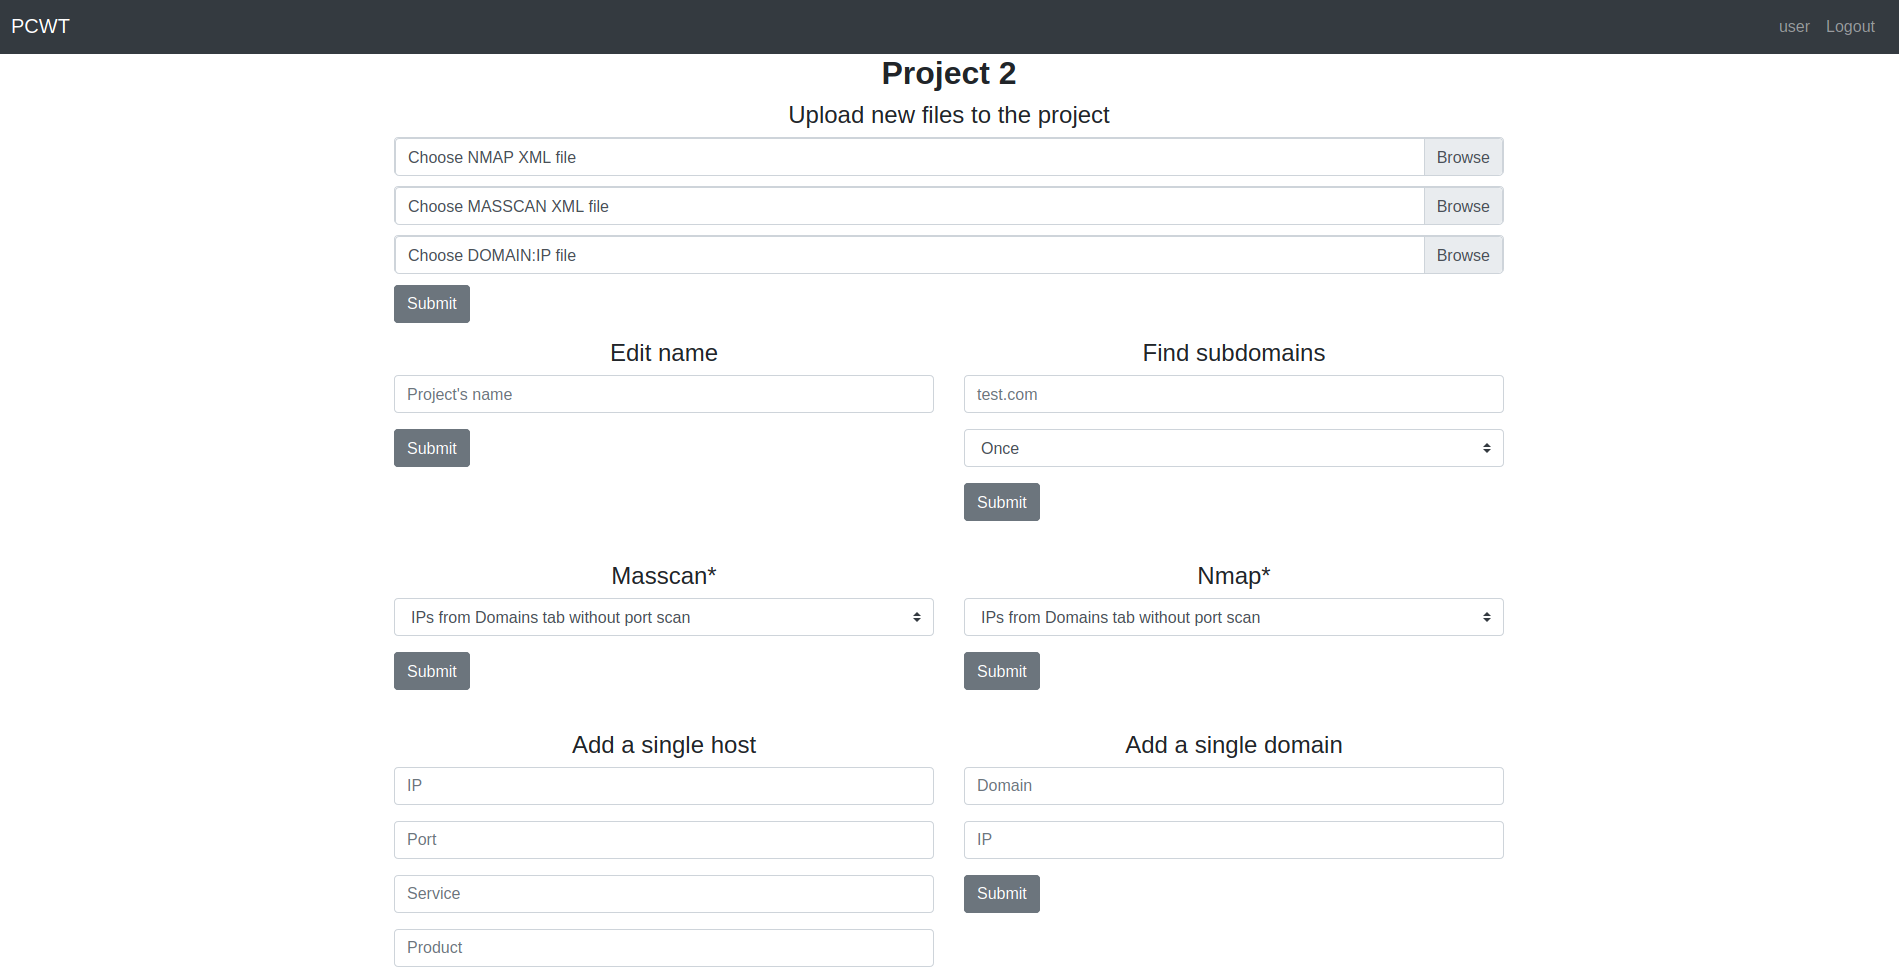
ペンテストやバグバウンティプロジェクトを簡単に実行できるWebアプリケーションです。

説明

このアプリは、ペンテスト中に使用されるさまざまな種類のファイルを操作するための便利なWebインターフェースを提供し、ポートスキャンやサブドメイン検索を自動化します。
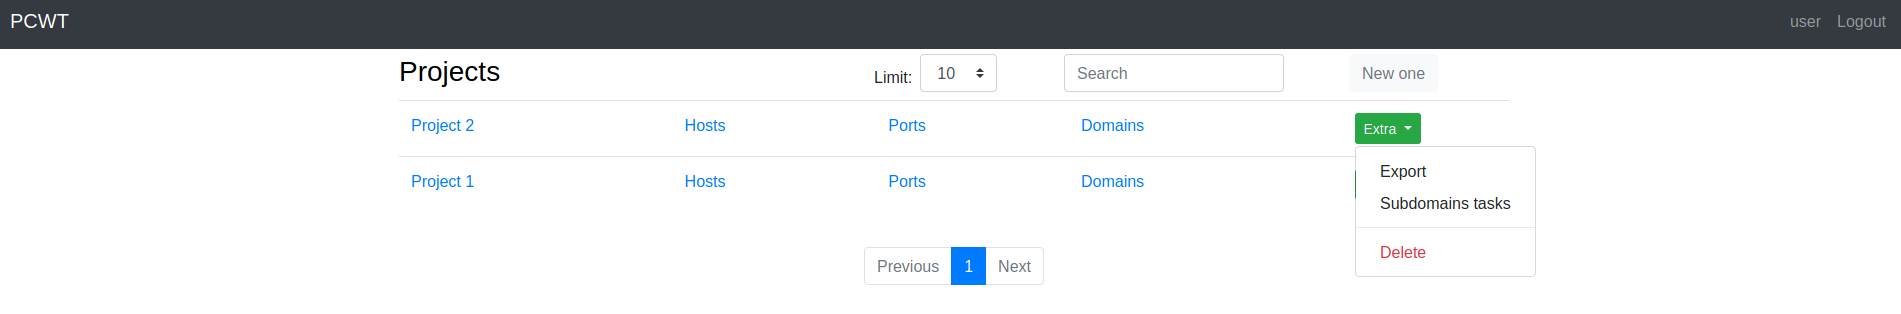
メインページ

メインページ

プロジェクト設定

設定

ドメインダッシュボード

ドメイン

ポートスキャン

nmapまたはmasscanを使用してポートスキャンを実行できます。nmapは以下の引数で起動されます。

nmap --top-ports 10000 -sV -Pn --min-rate 300 --max-retries 2 [ip]

masscanは以下の引数で起動されます。

masscan -p 1-65535 --rate 2000

サブドメイン検索

サブドメインの検索にはAmassとfindomainが使用されます。

機能

  • ホスト、ポート、またはドメインにメモを残す。
  • ホストまたはドメインにタグを付ける。
  • ホスト、ポート、またはドメインに関連する任意のフィールド(タグとメモを含む)で検索する。正規表現も利用可能。
  • ほぼすべてのダッシュボードでさまざまな種類の並べ替えが可能。
  • すべてのホスト、ポートスキャン未実行のホスト、またはカスタムリストに対してポートスキャンを実行する。
  • サブドメイン検索のタスクを作成する(2時間ごと、5時間ごと、毎日、または毎週)。「Subdomain tasks」ダッシュボードから必要に応じて有効/無効を切り替えることも可能。
  • さまざまな種類のエクスポートが利用可能。
  • スキャンの開始と終了、および新しく見つかったドメインに関する通知をTelegramに送信できます。config.pyをあなたのチャットIDとトークンで更新してください。

ソースからのインストール

注意1: コマンドを実行する前に、config.py内のamass、findomain、nmap、masscanのパスを変更してください。 注意2: masscanを動作させるには、アプリをrootとして起動する必要があります。

apt install python3 python-venv python3-pip
git clone https://github.com/ascr0b/PCWT
cd PCWT

python3 -m venv env
source env/bin/activate
pip3 install -r requirements.txt

flask init-db
flask crontab add

export FLASK_APP=app
flask run

アプリは http://127.0.0.1:5000 で利用できます。

ツールをダウンロード