
 artemy-ccrsky/cve-2024-39211
Kaiten(ワークフロー管理システム)におけるユーザー列挙の脆弱性

Kaiten はワークフロー管理システムであり、システムに登録されたユーザーログインとメールアドレスに対して、単純なPOSTリクエストを介した無制限のブルートフォース攻撃に対して脆弱です。
bashスクリプトをダウンロードし、カスタムワードリストで実行するだけです (ログインのみ、メールは不可!)
bash CVE-2024-39211.sh <input.domain.ru> <wordlists_users>
結果:
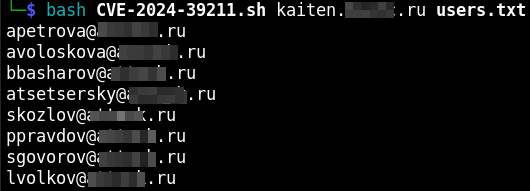
企業は多くの場合、名と姓の組み合わせに基づくログインポリシーを使用します。たとえば、Anton Ivanov = aivanov や a_ivanov などです。以下に、ロシア語の名前と姓の大規模なセットへのリンクを示します。
このリポジトリには、aivanov 形式の基本的な250万通りの組み合わせを含むワードリストのアーカイブが含まれています。
