

 arpsyndicate/kenzer
自動化されたWebアセットの列挙&スキャン [DEPRECATED]



git clone https://github.com/ARPSyndicate/kenzer /home/ubuntu/kenzer && cd /home/ubuntu/kenzer を実行してください (推奨)Settings > Your Bots > Add a new bot に移動してください。kenzerという名前の新しい汎用ボットを作成してください。configs/kenzer.confにすべての設定を追加してください。./install.sh -b [kenzer互換のバイナリをインストールする必要がある場合] (推奨)./install.sh [kenzer互換のバイナリをインストールする必要がない場合]./run.sh [インストールが不要な場合]./service.sh [インストール後にサービスとして初期化する場合] (推奨)bash swap.sh [メモリの問題が発生している場合]kenzerと対話してください。@**kenzer** manをテストして、利用可能なコマンドを表示してください。@**kenzer**(チャットボットの名前)を使用してチャットボットにメンションすることで使用できます。
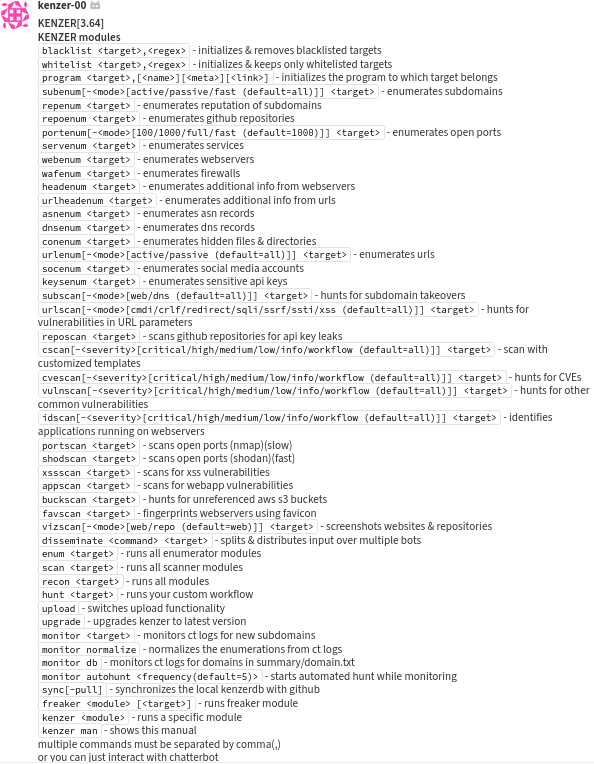
blacklist <ターゲット>,<正規表現>- ブラックリストのターゲットを初期化して削除しますwhitelist <ターゲット>,<正規表現>- ホワイトリストのターゲットを初期化して保持しますprogram <ターゲット>,[<名前>][<メタ>][<リンク>]- ターゲットが属するプログラムを初期化しますsubenum[-<モード>[active/passive (デフォルト=all)]] <ターゲット>- サブドメインを列挙しますrepenum <ターゲット>- サブドメインのレピュテーションを列挙しますrepoenum <ターゲット>- GitHubリポジトリを列挙しますportenum[-<モード>[100/1000/full/fast (デフォルト=1000)]] <ターゲット>- 開いているポートを列挙しますservenum <ターゲット>- サービスを列挙しますwebenum <ターゲット>- Webサーバーを列挙しますheadenum <ターゲット>- Webサーバーから追加情報を列挙しますurlheadenum <ターゲット>- URLから追加情報を列挙しますasnenum <ターゲット>- ASNレコードを列挙しますdnsenum <ターゲット>- DNSレコードを列挙しますconenum <ターゲット>- 隠しファイルとディレクトリを列挙しますurlenum[-<モード>[active/passive (デフォルト=all)]] <ターゲット>- URLを列挙しますsocenum <ターゲット>- ソーシャルメディアアカウントを列挙しますkeysenum <ターゲット>- 機密APIキーを列挙しますwafscan <ターゲット>- ファイアウォールをスキャンしますsubscan[-<モード>[web/dns (デフォルト=all)]] <ターゲット>- サブドメインテイクオーバーを探索しますurlscan[-<モード>[cmdi/crlf/redirect/sqli/ssrf/ssti/xss (デフォルト=all)]] <ターゲット>- URLパラメータの脆弱性を探索しますreposcan <ターゲット>- GitHubリポジトリをスキャンしてAPIキーの漏洩を検出しますbakscan <ターゲット>- バックアップファイルをスキャンしますcscan[-<重大度>[critical/high/medium/low/info/workflow (デフォルト=all)]] <ターゲット>- カスタマイズされたテンプレートでスキャンしますcvescan[-<重大度>[critical/high/medium/low/info/workflow (デフォルト=all)]] <ターゲット>- CVEを探索しますvulnscan[-<重大度>[critical/high/medium/low/info/workflow (デフォルト=all)]] <ターゲット>- その他の一般的な脆弱性を探索しますidscan[-<重大度>[critical/high/medium/low/info/workflow (デフォルト=all)]] <ターゲット>- Webサーバー上で実行中のアプリケーションを識別しますportscan <ターゲット>- 開いているポートをスキャンします (nmap)(低速)shodscan <ターゲット>- 開いているポートをスキャンします (shodan)(高速)xssscan <ターゲット>- XSS脆弱性をスキャンしますappscan <ターゲット>- Webアプリケーションの脆弱性をスキャンしますbuckscan <ターゲット>- 未参照のAWS S3バケットを探索しますfavscan <ターゲット>- ファビコンを使用してWebサーバーのフィンガープリントを取得しますvizscan[-<モード>[web/repo (デフォルト=web)]] <ターゲット>- Webサイトとリポジトリのスクリーンショットを取得しますenum <ターゲット>- すべての列挙モジュールを実行しますscan <ターゲット>- すべてのスキャンモジュールを実行しますrecon <ターゲット>- すべてのモジュールを実行しますhunt <ターゲット>- カスタムワークフローを実行しますdisseminate <コマンド> <ターゲット>- 入力を分割して複数のボットに分散しますupload- アップロード機能を切り替えますwaf- WAF回避機能を切り替えます"proxy- プロキシ機能を切り替えます"upgrade- kenzerを最新バージョンにアップグレードしますmonitor <ターゲット>- CTログを監視して新しいサブドメインを検出しますmonitor normalize- CTログからの列挙を正規化しますmonitor db- summary/domain.txt内のドメインについてCTログを監視しますmonitor autohunt <頻度(デフォルト=5)>- 監視中に自動ハントを開始しますsync- ローカルのkenzerdbをGitHubと同期しますfreaker <モジュール> [<ターゲット>]- freakerモジュールを実行しますkenzer <モジュール>- 特定のモジュールを実行しますkenzer man- このマニュアルを表示します
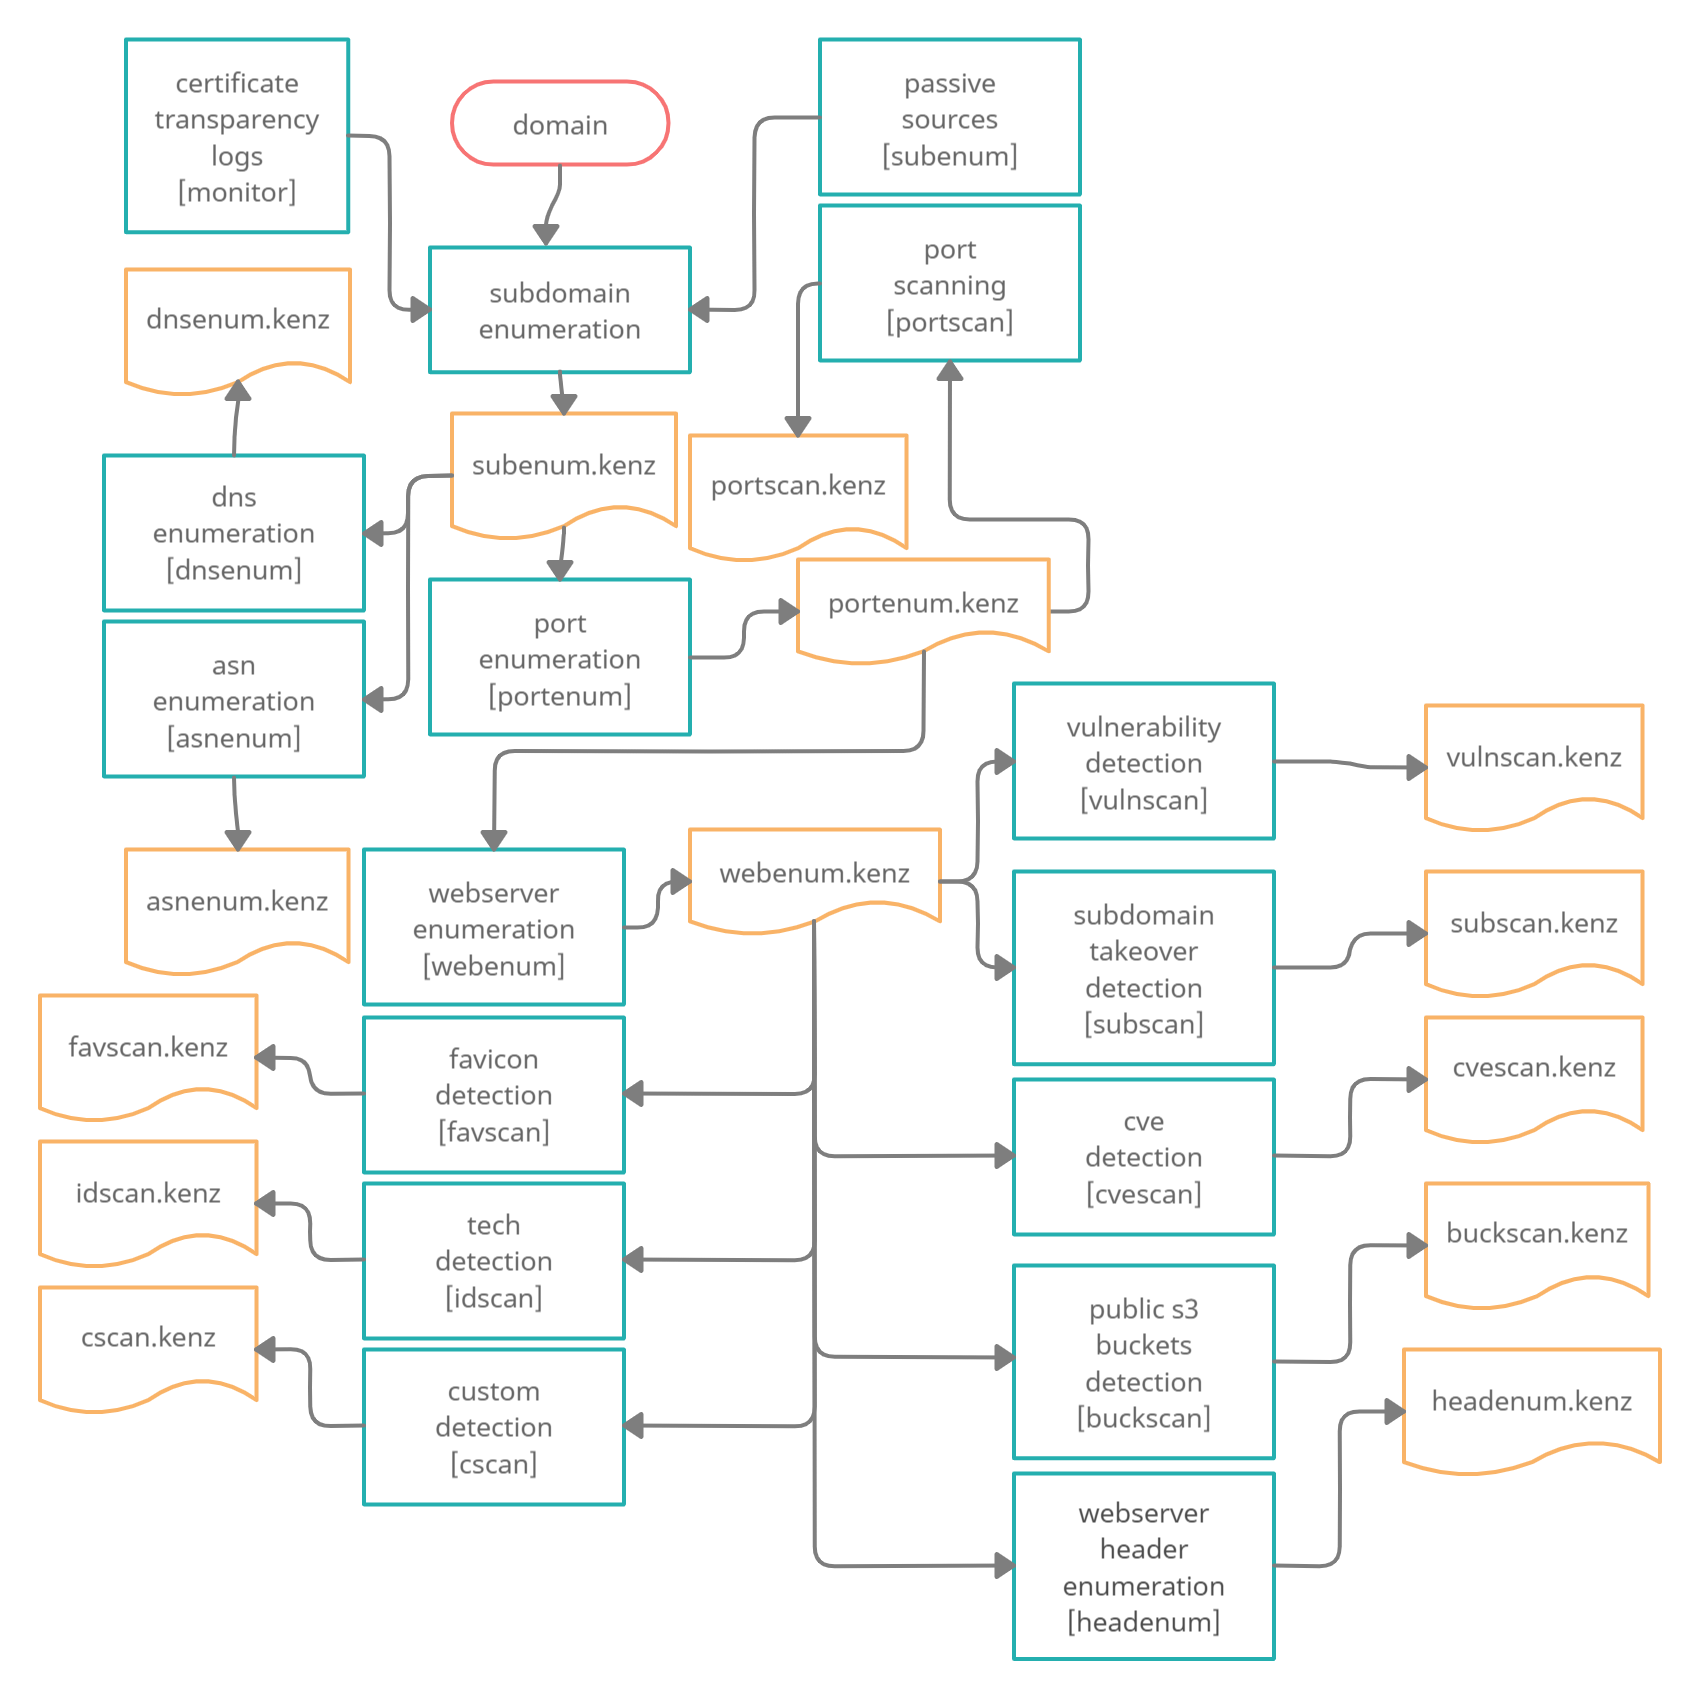
利用可能なモジュールはさらにいくつかあり、時間の経過とともにこのワークフローを進化させる多くの機能がリリースされる予定ですが、ここに示したものは開始するのに十分であり、以下にその成功したハントのいくつかを示します。

互換性はUbuntu 20.04.5 (x86_64)でのみテスト済み
ロジック上の問題が含まれています
プルリクエストを自由に送信してください
これは非常に洗練された自動化フレームワークです
AWS Ubuntu 20.04 AMD64サーバーにデプロイすることを意図しています
PythonとBashを理解していることが前提条件です
インストールに関するサポートは提供していません
インストール関連の問題は解決されずにクローズされます
