ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!
Apache パストラバーサル脆弱性 poc&exp
コミュニティで最も使われているツールを見つけましょう。
すべてのツールを探索
ツールコレクションを閲覧
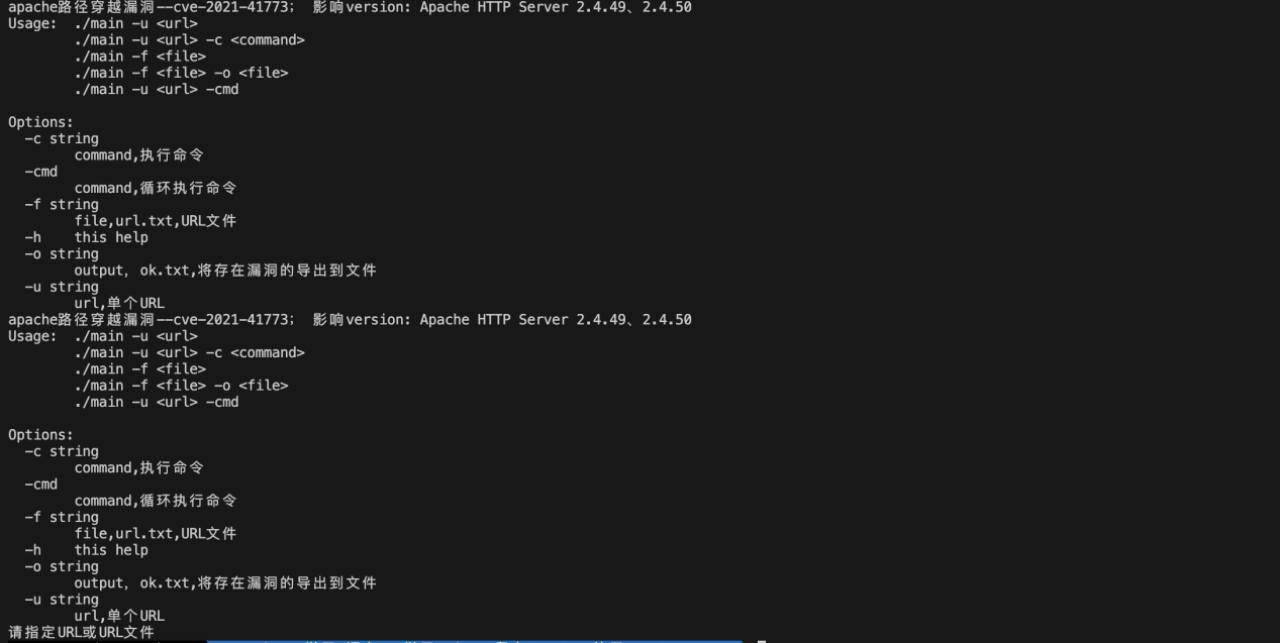
./main -u <url>   個別URL
./main -u <url> -c <command>  個別URLで単一コマンド実行
./main -f <file>  バッチ検証用URLファイル
./main -f <file> -o <file>  URLファイル検証、脆弱性のあるものをエクスポート
./main -u <url> -cmd    ループ非対話式コマンド実行
 aqiao-jashell/cve-2021-41773