CVE-2023-2732
- Mstore WordPress APIs Vulnerable Scannerは、WordPressサイトのAPIエンドポイントを調査することで潜在的な脆弱性を特定するために設計された、強力で使いやすいツールです。
このスキャナーは、ウェブサイトの所有者、開発者、セキュリティ専門家がWordPressインストールのセキュリティ上の弱点を積極的に特定し、ウェブサイト全体のセキュリティ体制を強化することを目的としています。
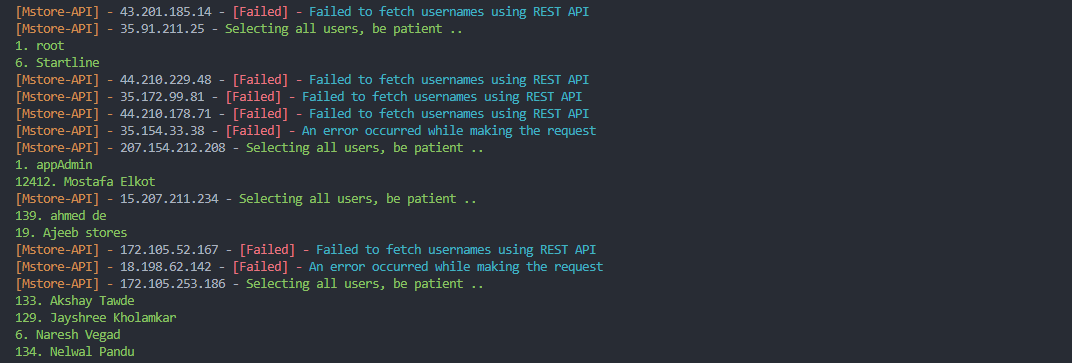
スクリーンショット
必要条件
対応OS
開始方法
$ git clone https://github.com/Pari-Malam/CVE-2023-2732
$ cd CVE-2023-2732
$ pip/pip3 install -r requirements.txt
$ python/python3 mstore.py
注意事項
- このツールを使用することにより、教育目的のみで使用し、違法行為には使用しないことに同意したものとします。また、このツールの使用に伴うすべてのリスクを負うことにも同意します。私はこのツールの使用によって生じた直接的または間接的な損害について一切の責任を負いません。私を訴えないでください!
作者
連絡先


 ap0dexme0/cve-2023-2732

