 anshumanbh/kubebot
Google Cloud Platform上のKubernetesバックエンドで構築されたセキュリティテスト用Slackbot。

Google Cloud Platform上のKubernetesバックエンドで構築されたセキュリティテスト用Slackbot
注記: このプロジェクトはもう積極的にはメンテナンスしていません。他の数人と一緒にKubebotのv2に取り組んでおり、近々のセキュリティカンファレンスのいずれかで発表される予定です。
このビデオをご覧ください - https://youtu.be/RKvtyU3CcZk
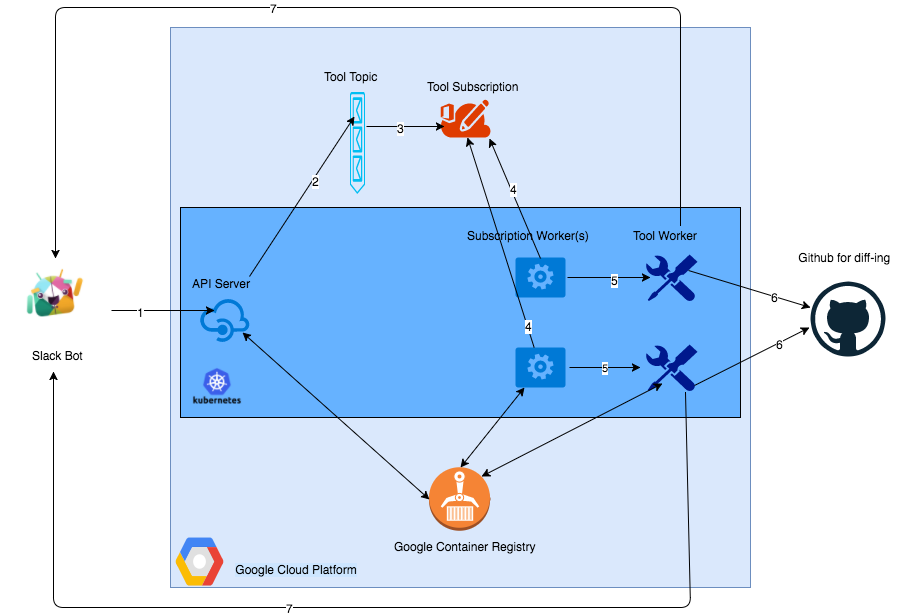
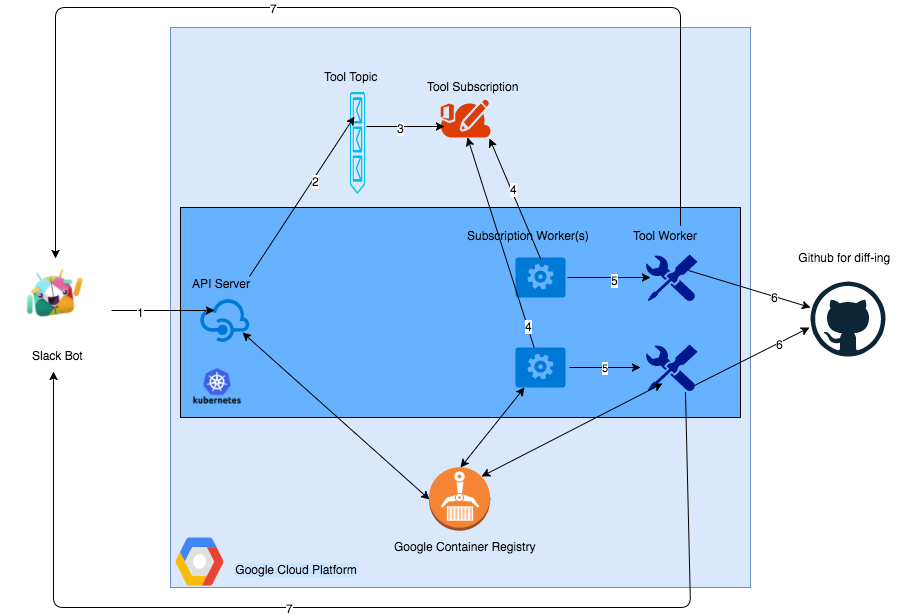
PS - APIサーバ、サブスクリプションワーカー、ツールワーカーのすべてのDockerイメージは、K8sクラスタにデプロイされる前に、そのGCPアカウントのGoogle Container Registryからダウンロードされます。
checkfileというユーティリティコンテナは、ツールの前回の実行と最新の実行との間の変更を特定するために、githubファイルの差分操作を実行するために使用されます。このコンテナはすべてのツールコンテナの後に実行されます。converttobqというユーティリティは、ツールからのデータをBigQueryで取り込み可能な形式に変換するために使用されます。このユーティリティは、各ツールの結果をBQに格納して他のツールで利用できるようにする自動化ワークフローで実行されます。wfuzzbasicauthbruteというユーティリティは、別のBQテーブルに保存されたすべてのシークレットを用いて、BQテーブルに保存されたエンドポイントの基本認証メカニズムをブルートフォースするために使用されます。.envに変更し、Kubebotをローカルでデプロイするときに、その中の値が正確であることを確認してください。Kubebotをリモートで実行する - Kubebotがローカル(Minikube使用)で期待通りに動作することに自信がつき、クラウドでその全能力を活用したい場合、Google Container Engine(GKE)クラスタにデプロイできます。ただし、現時点ではリモートデプロイの手順を提供することはできません。とはいえ、関心があれば喜んでサポートします。また、KubebotをSlackアプリとしてのみ使用し、バックエンドインフラを気にしたくない場合は、月額の少額のサブスクリプションプランでそのように手配することも可能です。その場合、バックエンドは私の個人GCPアカウントでホストし、あなたはクラウドプロバイダでVPSをホストする際の通常のコストのみを負担することになります。これらのオプションについて話し合いたい場合は、お気軽にご連絡ください。ツール名、オプション、ターゲットを指定してスラッシュコマンドを実行できることに注目してください。ターゲットは複数指定可能です。つまり、1つのスラッシュコマンドで、特定のオプションセットを持つ1つのツールを複数のターゲットに対して実行できます。例として、以下のgitrobコマンドはtestとabcに対して実行されています。
PS - 選択可能なワードリスト:

bitquark_20160227_subdomains_popular_1000000.txt
deepmagic.com_top500prefixes.txt
fierce_hostlist.txt
namelist.txt
names.txt
sorted_knock_dnsrecon_fierce_recon-ng.txt
subdomains-top1mil-110000.txt
PS - 寄付は歓迎します。Paypalメールアドレス - anshuman dot bhartiya at gmail dot com
