 anonmoty/xxstrike
XSStrikeベースのカスタム機能付きXSSスキャナー。WebアプリケーションのXSS脆弱性を検出します。

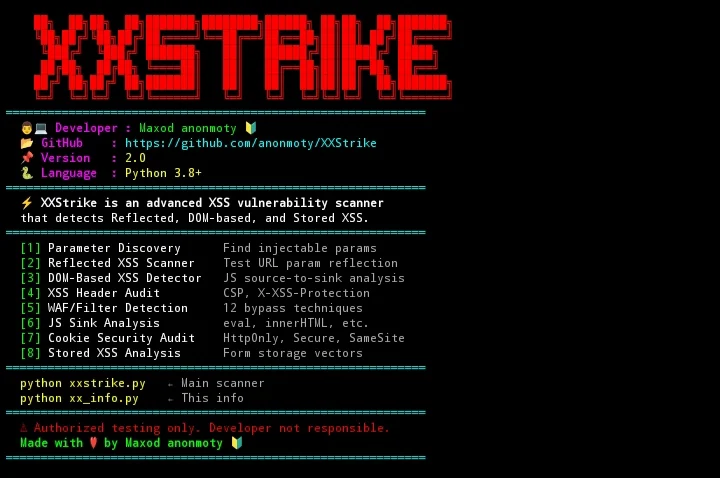
開発者: Maxod anonmoty 🔰
公式リポジトリ: https://github.com/anonmoty/XXStrike
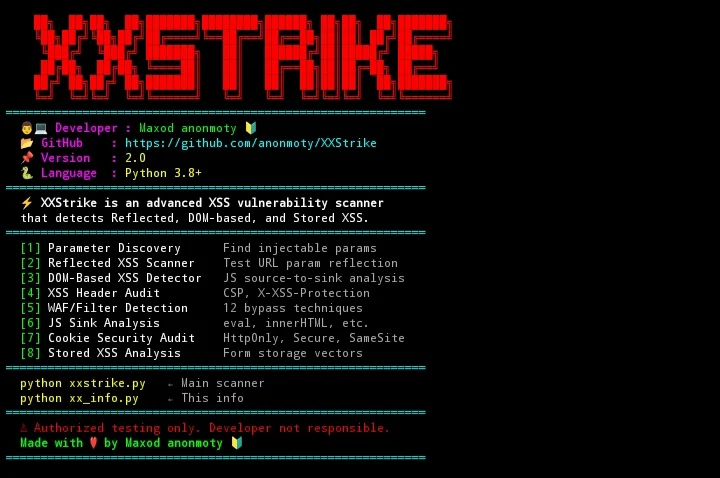
XXStrike は、ペネトレーションテスター、バグバウンティハンター、アプリケーションセキュリティエンジニア、およびDevSecOpsプロフェッショナル向けに設計された、高度なマルチスレッド**クロスサイトスクリプティング(XSS)**検出および脆弱性評価フレームワークです。
従来のXSSスキャナーの代替となる、モダンで軽量、かつ高速なツールとして設計されたXXStrikeは、インテリジェントなパラメータ探索、DOMソースからシンクへの追跡、コンテキスト対応ペイロードファジング、およびWAF/フィルタバイパスヒューリスティクスを、単一の統合されたターミナルインターフェースに組み合わせています。
Android(Termux)と標準的なLinuxディストリビューションの両方にネイティブ最適化されています。
innerHTML、document.write、eval()、postMessage)の詳細な構文解析。| # | モジュール名 | 手法と機能 |
|---|---|---|
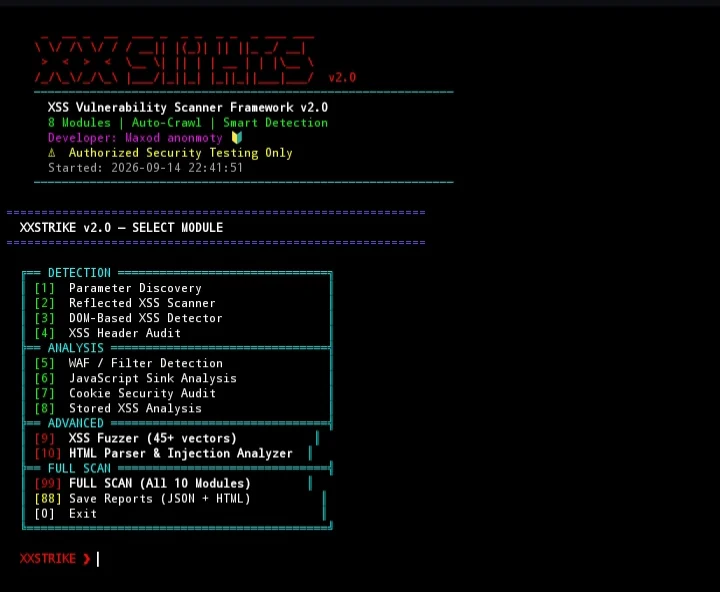
01 | パラメータ探索 | クエリパラメータ、隠しフォームフィールド、および反射された引数を発見します。 |
02 | 反射型XSSスキャナー | 境界破壊テストによるコンテキスト依存のインジェクション検証。 |
03 | DOMベースXSS検出器 | JavaScriptのソースからシンクへのフロー追跡と危険なパターンの抽出。 |
04 | XSSヘッダー監査 | Content-Security-Policy(CSP)、X-XSS-Protection、およびX-Content-Type-Optionsを評価します。 |
05 | WAF / フィルタ検出 | 12のバイパス変換(Unicode、Hex、二重エンコーディング、混合ケース)をテストします。 |
06 | JavaScriptシンク分析 | 外部スクリプトとインラインブロックをスキャンして、安全でないAPIを検出します。 |
07 | Cookieセキュリティ監査 | XSSを利用した窃取に対するセッショントークンフラグ(HttpOnly、Secure、SameSite)をチェックします。 |
08 | 蓄積型XSSベクターアナライザー | 永続ストレージのエントリポイント(フォーム、テキストエリア、コメントフィールド)を検出します。 |
09 | 高度なXSSファザー | エンコーディング、プロトコルハンドラ(javascript:、data:)、およびネストされたタグをテストする45以上の分類されたベクター。 |
10 | HTML&インジェクションポイントアナライザー | メタタグ、サンドボックス化されたiframe、イベント属性、およびサニタイザー(DOMPurify、Bleach)を解析します。 |
| 機能 | 従来のXSStrike | 汎用スキャナー | ⚡ XXStrike v2.0 |
|---|---|---|---|
| Termux / モバイルLinuxサポート | ⚠️ 不安定 | ❌ なし | ✅ ネイティブ(100%最適化) |
| 統合DOMシンクトラッカー | 部分的 | ❌ なし | ✅ 完全なソースからシンク |
| Cookieフラグ&CSPセキュリティスコアリング | ❌ なし | 部分的 | ✅ 包括的(A+からF) |
| インタラクティブCLI + 完全自動スキャン | ❌ CLIのみ | ❌ CLIのみ | ✅ デュアル(メニュー + バッチ99) |
| HTML / JSON自動レポーター | ❌ なし | 部分的 | ✅ 組み込みエクスポーター |
| 活発な開発 | 停滞 | 様々 | ✅ 活発(2025年リリース) |
# Update repository lists
pkg update && pkg upgrade -y

# Install dependencies
pkg install python git -y

# Clone repository
git clone https://github.com/anonmoty/XXStrike.git

# Navigate to project directory
cd XXStrike

# Install required Python packages
pip install -r requirements.txt

# Launch XXStrike
python XSStrike.py