בס״ד
⫷ HacKingPro ⫸
⫷ TryHackMe | KoTH ⫸
⫷ Privilege-Escalation⫸
⫷ ScanPro | Linfo | Diablo ⫸
⫷ Offensive-Security | PenTest ⫸
⫷ Goals | Studies | HacKing | AnyTeam ⫸
GitHub Security Bug Bounty
ソフトウェアセキュリティ研究者は、脆弱性を発見するためにインターネット企業との関わりをますます深めています。
当プログラムはこうした研究者に敬意を表し、重大な脆弱性に対して30,000ドル以上の報奨金を提供します。
さまざまなバグバウンティツールを厳選したリスト
バグバウンティプログラムと、バグバウンティハンターによるwrite-upを包括的に厳選したリストです。
Capture The Flag(CTF)のフレームワーク、ライブラリ、リソース、ソフトウェア、チュートリアルを厳選したリストです。このリストは、CTF初心者から熟練プレイヤーまで、CTF関連のすべてを一箇所で見つけられるようにすることを目的としています。
Awesome Bug bounty builderプロジェクト - 脆弱性を見つけるための一般的なツールをすべて集約。

The Threat Hunter Playbookは、検知ロジック、攻撃者の戦術、リソースを共有し、検知開発をより効率的にすることを目的とした、コミュニティ主導のオープンソースプロジェクトです。このプロジェクトのすべての検知ドキュメントは、侵害後の攻撃者行動を戦術グループに分類するMITRE ATT&CKの構造に従っており、インタラクティブノートブック形式で利用できます。ノートブックを使用することで、テキスト、クエリ、期待される出力だけでなく、コードも共有でき、他の人が事前に記録されたセキュリティデータセットに対して検知ロジックをローカル、またはBinderHubクラウドコンピューティング環境を通じてリモートで実行するのに役立ちます。
バグバウンティハンターのための興味深いペイロード、ヒント、テクニックのリスト。
バグバウンティハンターのための興味深いペイロード、ヒント、テクニックのリスト。
バグバウンティおよびペネトレーションテストのためのヒントとチュートリアル。
Twitchでライブのパッシブ偵察(Passive Recon)のみを実施する際に使用するツールの一部を紹介します:
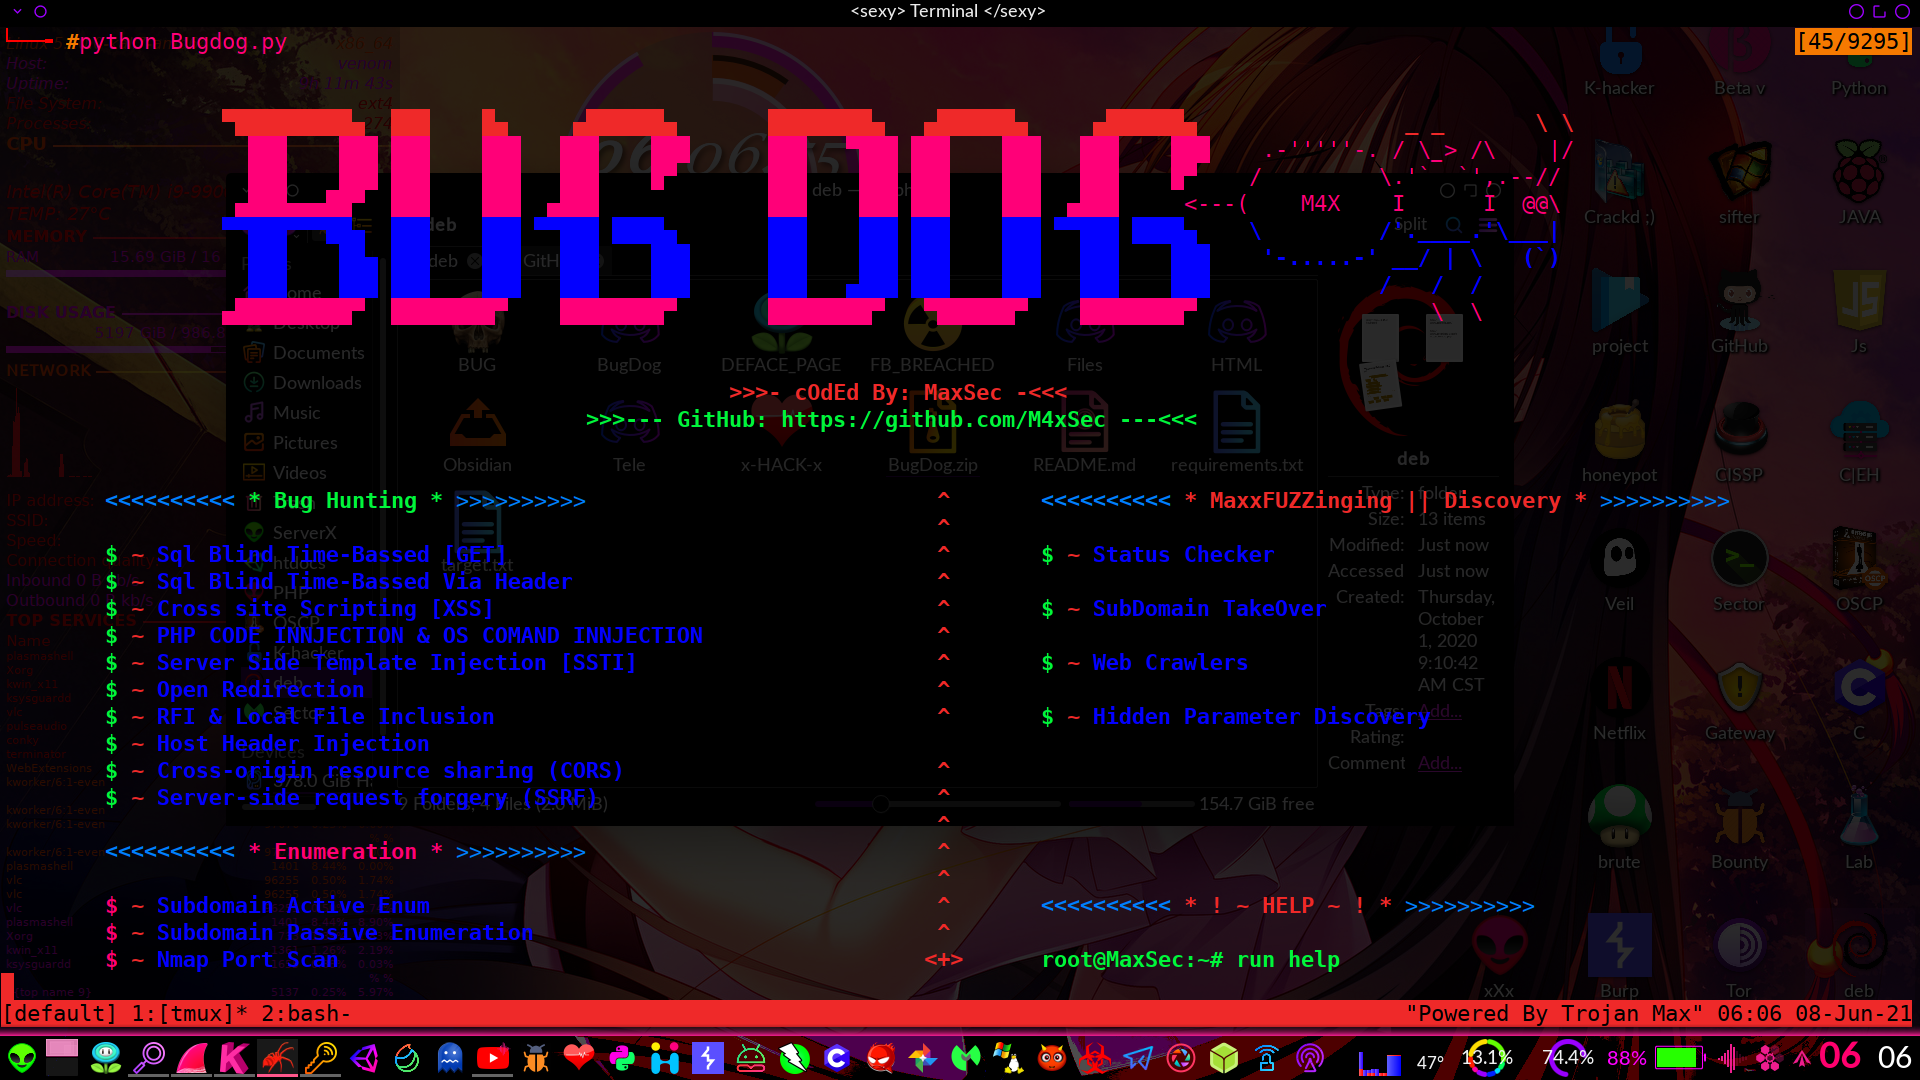
強力なバグハンティングツール。SQL、XSS、PHPコード実行、SSRFなどに対応。バグハンティング中に発見した独自のペイロードも追加してあります。もちろん、あなた独自のカスタムペイロードも追加できます ;)
注:BugDogはPythonで作られており、完全に動作させるにはpython2が必要です。
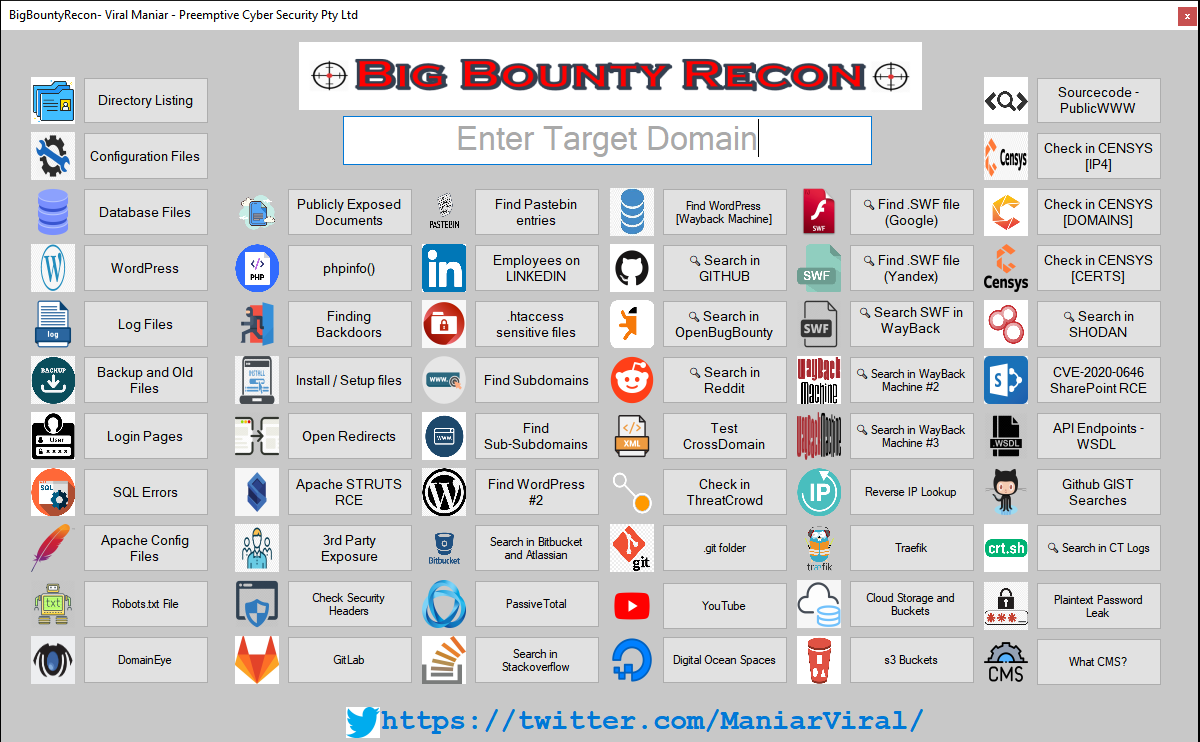
BigBountyReconツールは、さまざまなGoogle dorkとオープンソースツールを使用した58の異なるテクニックを活用して、対象組織に対する初期偵察プロセスを迅速化します。
hack-petは、ハッカーやバグバウンティハンターに役立つコマンドスニペットのコレクションです。
recon_profileに似ていますが、petを使用します。petはコマンドセットをより段階的に管理できます。

Capture The Flag(CTF)フレームワーク、ライブラリ、リソース、ソフトウェアを厳選したリスト。
バグバウンティやペネトレーションテストで使用できるさまざまなツールのリストはこちらです。
カテゴリやツールは随時追加していきます。
質問や提案があれば、お気軽にTwitter(https://twitter.com/_sehno_)でご連絡ください。
バグハンター向けのツールです。このツールには、バグハンターが使用するツールが含まれています。
バグバウンティのための偵察自動化