 amalmurali47/cve-2025-4664
CVE-2025-4664 の PoC とセットアップ

このリポジトリには、ChromiumベースのブラウザがLinkヘッダーのプリロードリクエストを通じて機密性の高いURLパラメータを漏えいさせる脆弱性であるCVE-2025-4664を悪用するPoCが含まれています。
このエクスプロイトがどのように機能するかについての詳細な説明は、ブログ記事をご覧ください: https://amalmurali.me/posts/cve-2025-4664e。
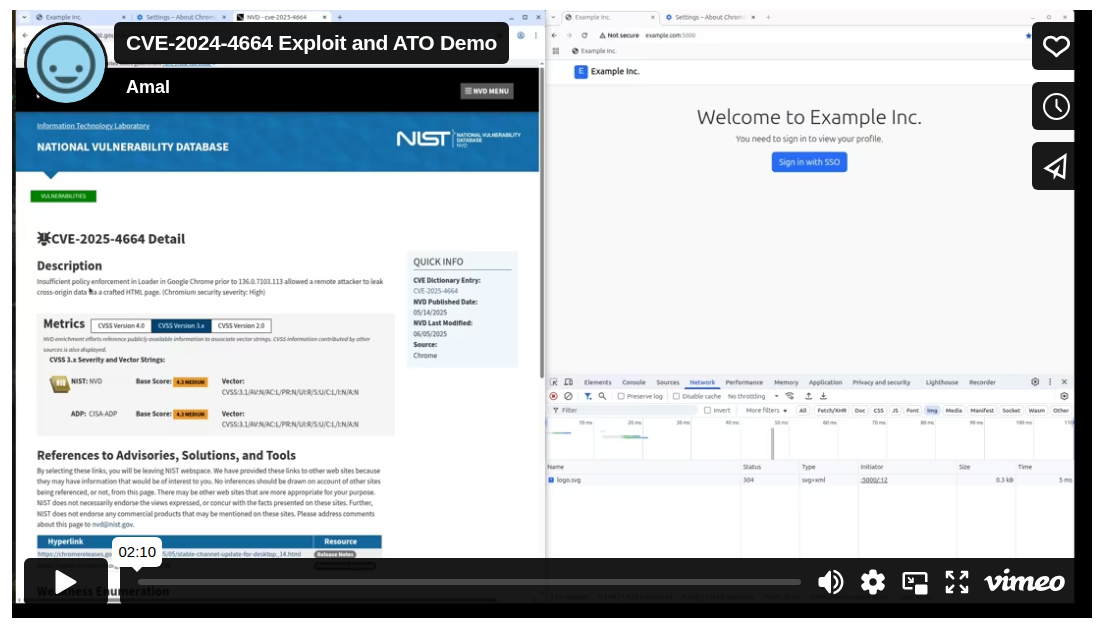
フローを理解するには、このビデオをご覧ください:
target.py - 脆弱なWebアプリケーションidp.py - SSOアイデンティティプロバイダーattacker.py - 漏えいしたトークンを記録する悪意のあるサーバーtemplates/ - デモ用のHTMLテンプレートstatic/ - 静的アセット (ロゴ、アバター、CSS)python3 -m venv venv
source venv/bin/activate
pip install -r requirements.txt
これらのエントリを /etc/hosts ファイルに追加してください:
127.0.0.1 example.com
127.0.0.1 sso.example.com
127.0.0.1 attacker.test
3つのサーバーをそれぞれ別のターミナルで起動します (venvを有効化した後):
# Terminal 1: Target application
python target.py

# Terminal 2: SSO Identity Provider
python idp.py

# Terminal 3: Attacker server
python attacker.py
このリポジトリは教育目的のみで提供されています。ここで提供される情報は、開発者がこの脆弱性を理解し、システムを保護するのに役立つことを目的としています。このエクスプロイトを悪意を持って、または許可なく使用しないでください。このPoCの使用は自己責任です。著者は、この情報の使用から生じるいかなる損害や法的問題についても責任を負いません。
