
 am-i-being-pwned/pgp-tools
オープンソースのブラウザ拡張機能。PGP暗号化、復号、署名のための。Rust/WASMエンジン、WebAuthn PRFアンロック、Argon2idパスワード保護、ゼロ化メモリを搭載。

PGPおよびAGEの暗号化・復号化のためのオープンソースブラウザ拡張機能。
Rust/WebAssemblyで構築。秘密鍵は必要な場合を除き、JSヒープに触れることはありません。




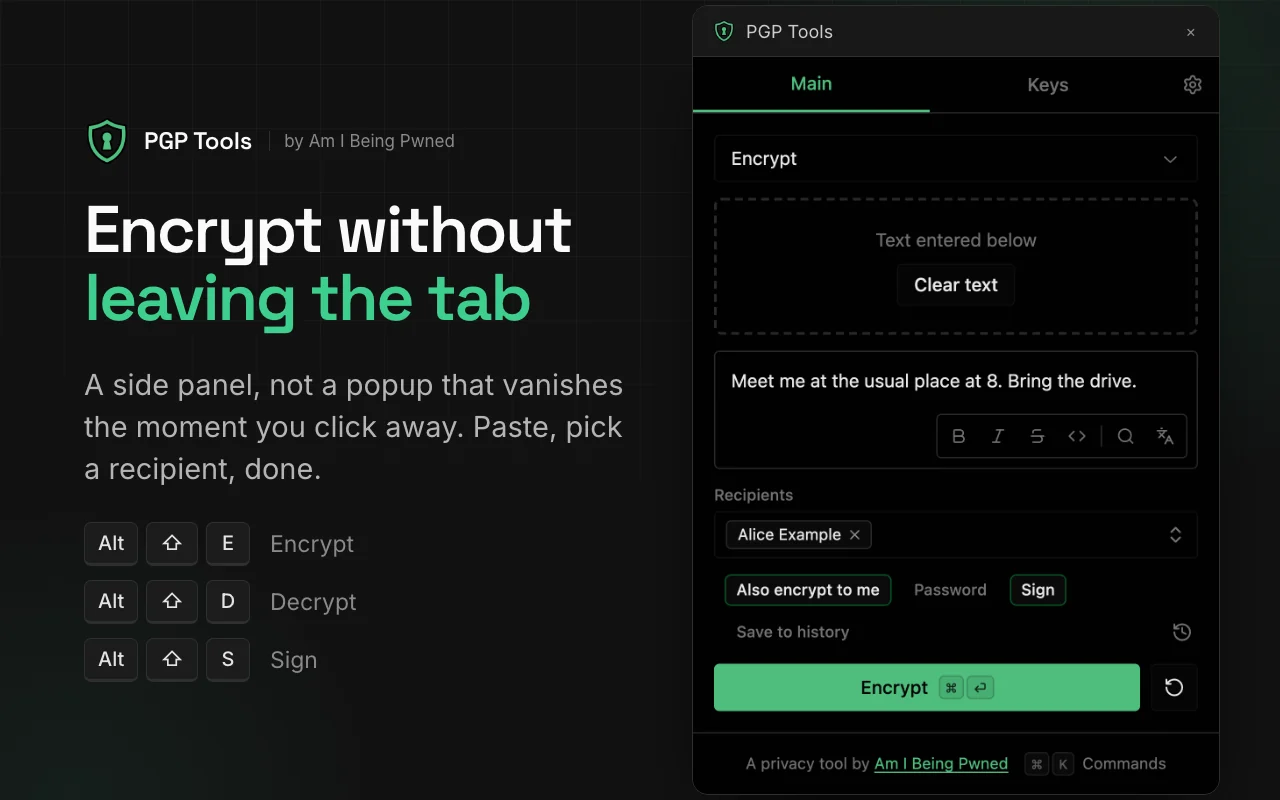
オープンソースで透明性がある。 ほとんどのPGPブラウザ拡張機能はクローズドソースです。ブラックボックスに秘密を預けるべきではありません。
暗号処理はJavaScriptではなくWASMで実行される。 すべてのPGP操作はRust/Sequoia-PGPのWebAssemblyサンドボックス内で実行されます。JSが保持するのは鍵への不透明な整数ハンドルのみで、実際のバイト列はWASMのリニアメモリ内に存在し、ドロップ時にゼロ化されます。秘密鍵は生成およびインポート時に暗号化・保存される前に、一時的にJSを通過します。
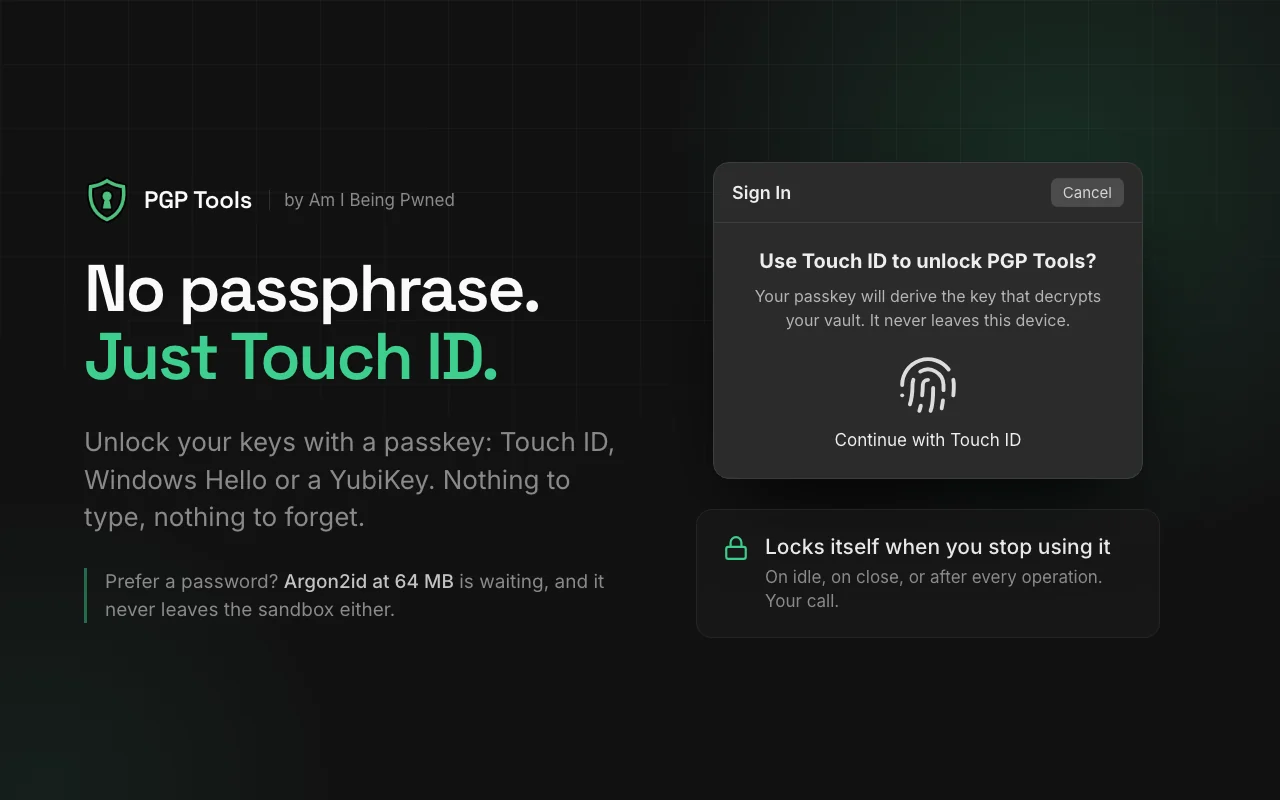
パスキーによるロック解除。 WebAuthn PRFで鍵を保護し、パスワードの代わりにTouch ID、Face ID、Windows Hello、またはYubiKeyでロック解除できます。PRF出力はHKDF-SHA256を介して保存されたシークレットと結合され、ロック解除フロー全体がWASM内で実行されます。
パスワードにはArgon2idを使用。 メモリ64 MB、3イテレーション - GPUによるブルートフォース攻撃に耐性があります。KDF、復号化、鍵の保存はすべてWASM内で行われます。パスワードのバイト列は使用直後に両側でゼロ化されます。
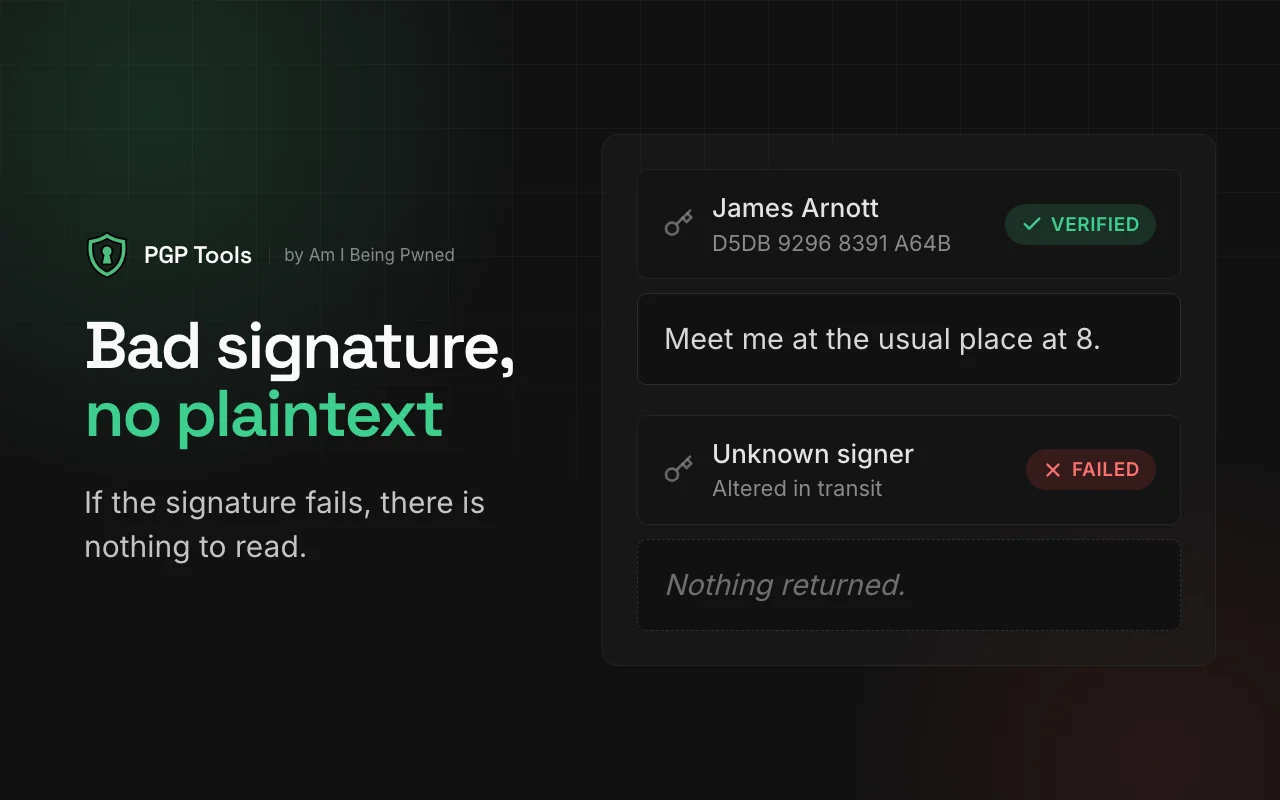
アトミックな復号化+検証。 平文と署名結果は単一のパックされたレスポンスとして一緒に返されます。署名が不正な場合、平文は返されません。TOCTOUの隙間はありません。
あらゆる箇所でゼロ化。 保存されたすべての鍵と中間値にはzeroizeクレートを使用(Rust)。パスワード、PRF出力、派生鍵にはUint8Array.fill(0)を使用(JS)。WASMメモリはGCされないため、ゼロ化は確定的です。
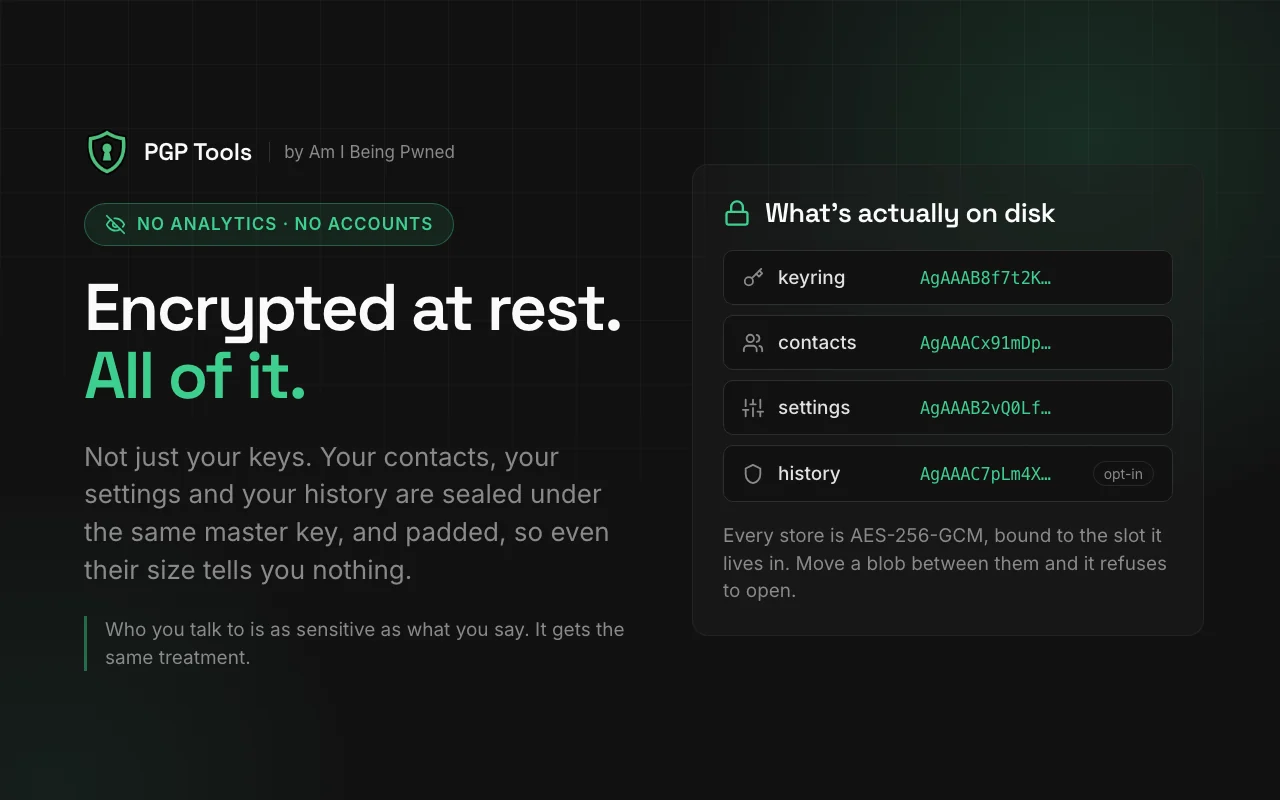
鍵ごとのAAD。 各秘密鍵は、そのフィンガープリントにバインドされたAdditional Authenticated Dataを用いてAES-256-GCMで暗号化されます。鍵スロット間でブロブを入れ替えると失敗します。
 |
 |
 |
 |
.crx) の署名と検証 (オプション、デフォルトでオフ)ssh-ed25519 または ssh-rsa 鍵をインポートし、age ファイル (バイナリまたは armored) を暗号化/復号 (Go の age CLI と相互検証済み)。インポートのみ (アプリは SSH 鍵を生成しません)、暗号化/復号のみ (age には署名機能がありません)。ネイティブの age1… 鍵は対象外で、ECDSA、DSA、FIDO の sk-* 鍵は拒否されます| レイヤー | メカニズム |
|---|---|
| 暗号エンジン | WASM 上の Sequoia-PGP(鍵が JS 上に存在するのは生成/インポート時のみ) |
| 第2エンジン | 同じ WASM サンドボックス内の age。インポートされた SSH 鍵のみを対象とし、署名や鍵生成は行わない。age ファイルは暗号化先の SSH 公開鍵名を含むため、その鍵と紐付け可能 |
| 鍵のロック解除 | WebAuthn PRF(パスキー)または Argon2id 64 MB(パスワード) |
| 鍵の保存 | 鍵ごとの AAD を用いた AES-256-GCM。PGP、CRX、SSH 鍵で1つの共有エンベロープを共有し、鍵タイプごとに異なる AAD プレフィックスを持つ |
| メモリ | zeroize クレート(Rust)+ 手動ゼロ化(JS) |
| 署名 | アトミックな復号+検証(TOCTOU なし) |
| セッション | 非アクティブ時、パネルクローズ時、または操作ごとの自動ロック |
| ブルートフォース | Argon2id 64 MB / 3 イテレーション - コストは KDF にあり、盗まれた blob に対するオフライン攻撃にも耐える |
| スコープ | コンテンツスクリプトなし - 拡張機能サンドボックスのみ |
age + ssh-key / WebAssembly - ssh-ed25519 および ssh-rsa の受信者のみ





