
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Mysql-Readfile — Mysql-Readfile | Kitploit
ツール/GitHubGitHub/al1ex/mysql-readfile
エクスプロイトデータ流出ポストエクスプロイトペネトレーションテストレッドチーミングデータベースセキュリティ
GitHubal1ex/mysql-readfile

Mysql-Readfile

Mysql-Readfile

リポジトリを見る
11194年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

Introduction

このプロジェクトは主に load data local infile を使用して、攻撃者のホスト(Windows プラットフォーム)上の任意のファイルを取得します。アクセスするファイルは file.txt にリストアップできます。これは、何らかの状況で Mysql の接続設定を制御できる場合に非常に有意義です。

Project usage

Step 1: 偽の Mysql サーバーを起動する

python2 Mysql-Read.py
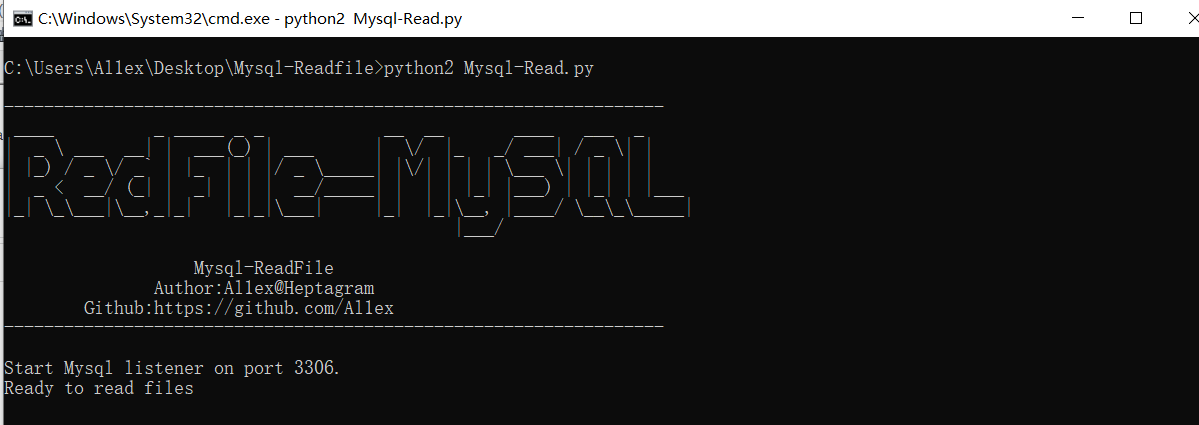
start

Step 2: 悪意のあるサーバーに接続する

read

Referer

https://mp.weixin.qq.com/s/rQ9BpavBeMnS6xUOidZ5OA

https://mp.weixin.qq.com/s/m4I_YDn98K_A2yGAhv67Gg

ツールをダウンロード