
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Graver — Grav CMS (CVE-2024-28116) における認証済み SSTI+RCE を悪用する Proof of Concept スクリプト | Kitploit

ツール/GitHubGitHub/akabe1/graver
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストレッドチーミング
GitHubakabe1/graver

Graver

Grav CMS (CVE-2024-28116) における認証済み SSTI+RCE を悪用する Proof of Concept スクリプト

リポジトリを見る
82772年前未レビュー
共有

Graver

説明

Grav CMS (CVE-2024-28116) の認証されたSSTI+RCEを悪用するPoCスクリプトです。 脆弱なGrav CMSが動作しているサーバーに悪意のあるRCEページを作成します。

参考文献:

  • https://nvd.nist.gov/vuln/detail/CVE-2024-28116

注意事項

認証された脆弱性であるため、Grav CMSの編集者ユーザーの有効な認証情報(スクリプトにハードコード)を使用する必要があります。

使用方法

以下にツールの使用例を示します:

# python3 graver.py -t <target_url> -p <target_port>

出力付きの簡単な例:

# python3 graver.py -t http://www.mygrav.local -p 8000

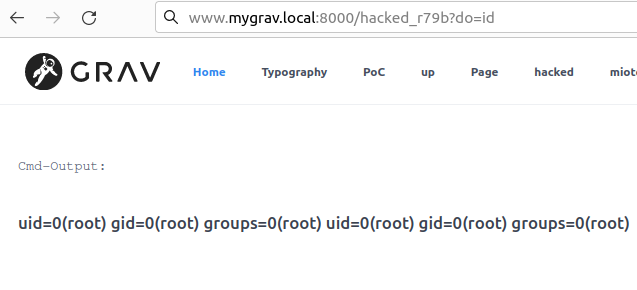
RCE payload injected, now visit the malicious page at 'http://www.mygrav.local:8000/hacked_r79b?do='
image

作者

graver は Maurizio Siddu によって開発されました

GNUライセンス

著作権 (c) 2024 graver

このプログラムはフリーソフトウェアです。あなたは、フリーソフトウェア財団によって公開されたGNU General Public Licenseのバージョン3、または(あなたの選択により)それ以降のバージョンの条件の下で、再配布または変更することができます。

このプログラムは有用であることを期待して配布されていますが、いかなる保証も提供しません。商品性または特定目的への適合性の暗黙の保証も含みません。詳細はGNU General Public Licenseを参照してください。

あなたはこのプログラムと共にGNU General Public Licenseのコピーを受け取っているはずです。受け取っていない場合は、http://www.gnu.org/licenses/ をご覧ください。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




