| 項目 | 内容 | 備考 |
|---|---|---|
| 許可されたペネトレーションテスト範囲 | http://192.168.88.141/ | ローカルテスト |
| ソースコードのダウンロード | https://www.seacms.net/SeaCMS_V13.1_install_f.zip | オープンソースプロジェクト |
| 脆弱性の影響範囲 | SeaCMS_V13.1 |
| カテゴリ | 内容 | 備考 |
|---|---|---|
| 脆弱性の場所(URL) | http://192.168.200.141/reg.php?action=reg | |
| 脆弱性の種類 | ロジックホール | |
| 脆弱性の説明 | SeaCMSにはロジック上の欠陥が存在し、攻撃者がこれを悪用することで、任意のユーザーがアカウントを一括登録できる可能性があります |
登録ページにアクセスし、「登録」をクリックしてパケットをキャプチャします(これは後から追加した写真です)
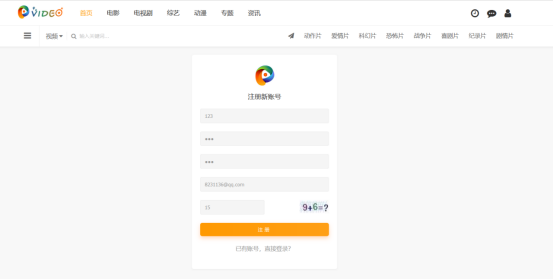
*ここでの認証コードは14です*
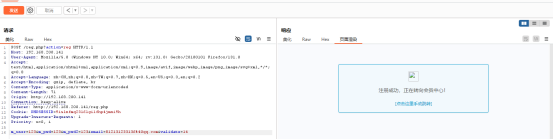
*アカウント番号とメールアドレスを変更します*

*ここで最初のアカウントへのログインを試みます*
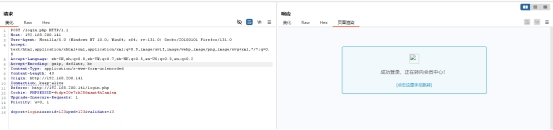
*2番目のアカウントへのログインを試みます*