 adityabhatt3010/cve-2025-54253-inside-the-adobe-aem-forms-zero-day
CVE-2025-54253の分析 — Adobe AEM-FormsのXXEから完全なリモートコード実行に至るエクスプロイトパスとその現実世界への影響

TL;DR: JEE上のAdobe Experience Manager (AEM) Forms(≤ 6.5.23.0)には、誤用されたStruts/OGNLエンドポイントを介して認証なしのリモートコード実行を可能にする深刻なネットワークアクセス可能な脆弱性(CVE-2025-54253)が存在しました。関連するXXE(CVE-2025-54254)は任意のファイル読み取りを可能にします。これらは影響の大きいエンタープライズ問題です — 直ちにパッチを適用し、兆候を調査し、強化された構成と検出制御を適用してください。
AEMは大企業の至る所で使用されています:マーケティングサイト、ドキュメントワークフロー、そして多くの場合PIIやビジネスクリティカルなコンテンツを保持するフォームです。したがって、AEM-Formsにおける認証なしのRCEは攻撃者にとっての大当たりです — 侵入、横移動の準備、機密データの流出がすべて現実的な結果となります。Adobeは公開PoCが出回り始めた直後にパッチとアドバイザリを発行し、これにより緊急かつ現実世界のリスクへと格上げられました。
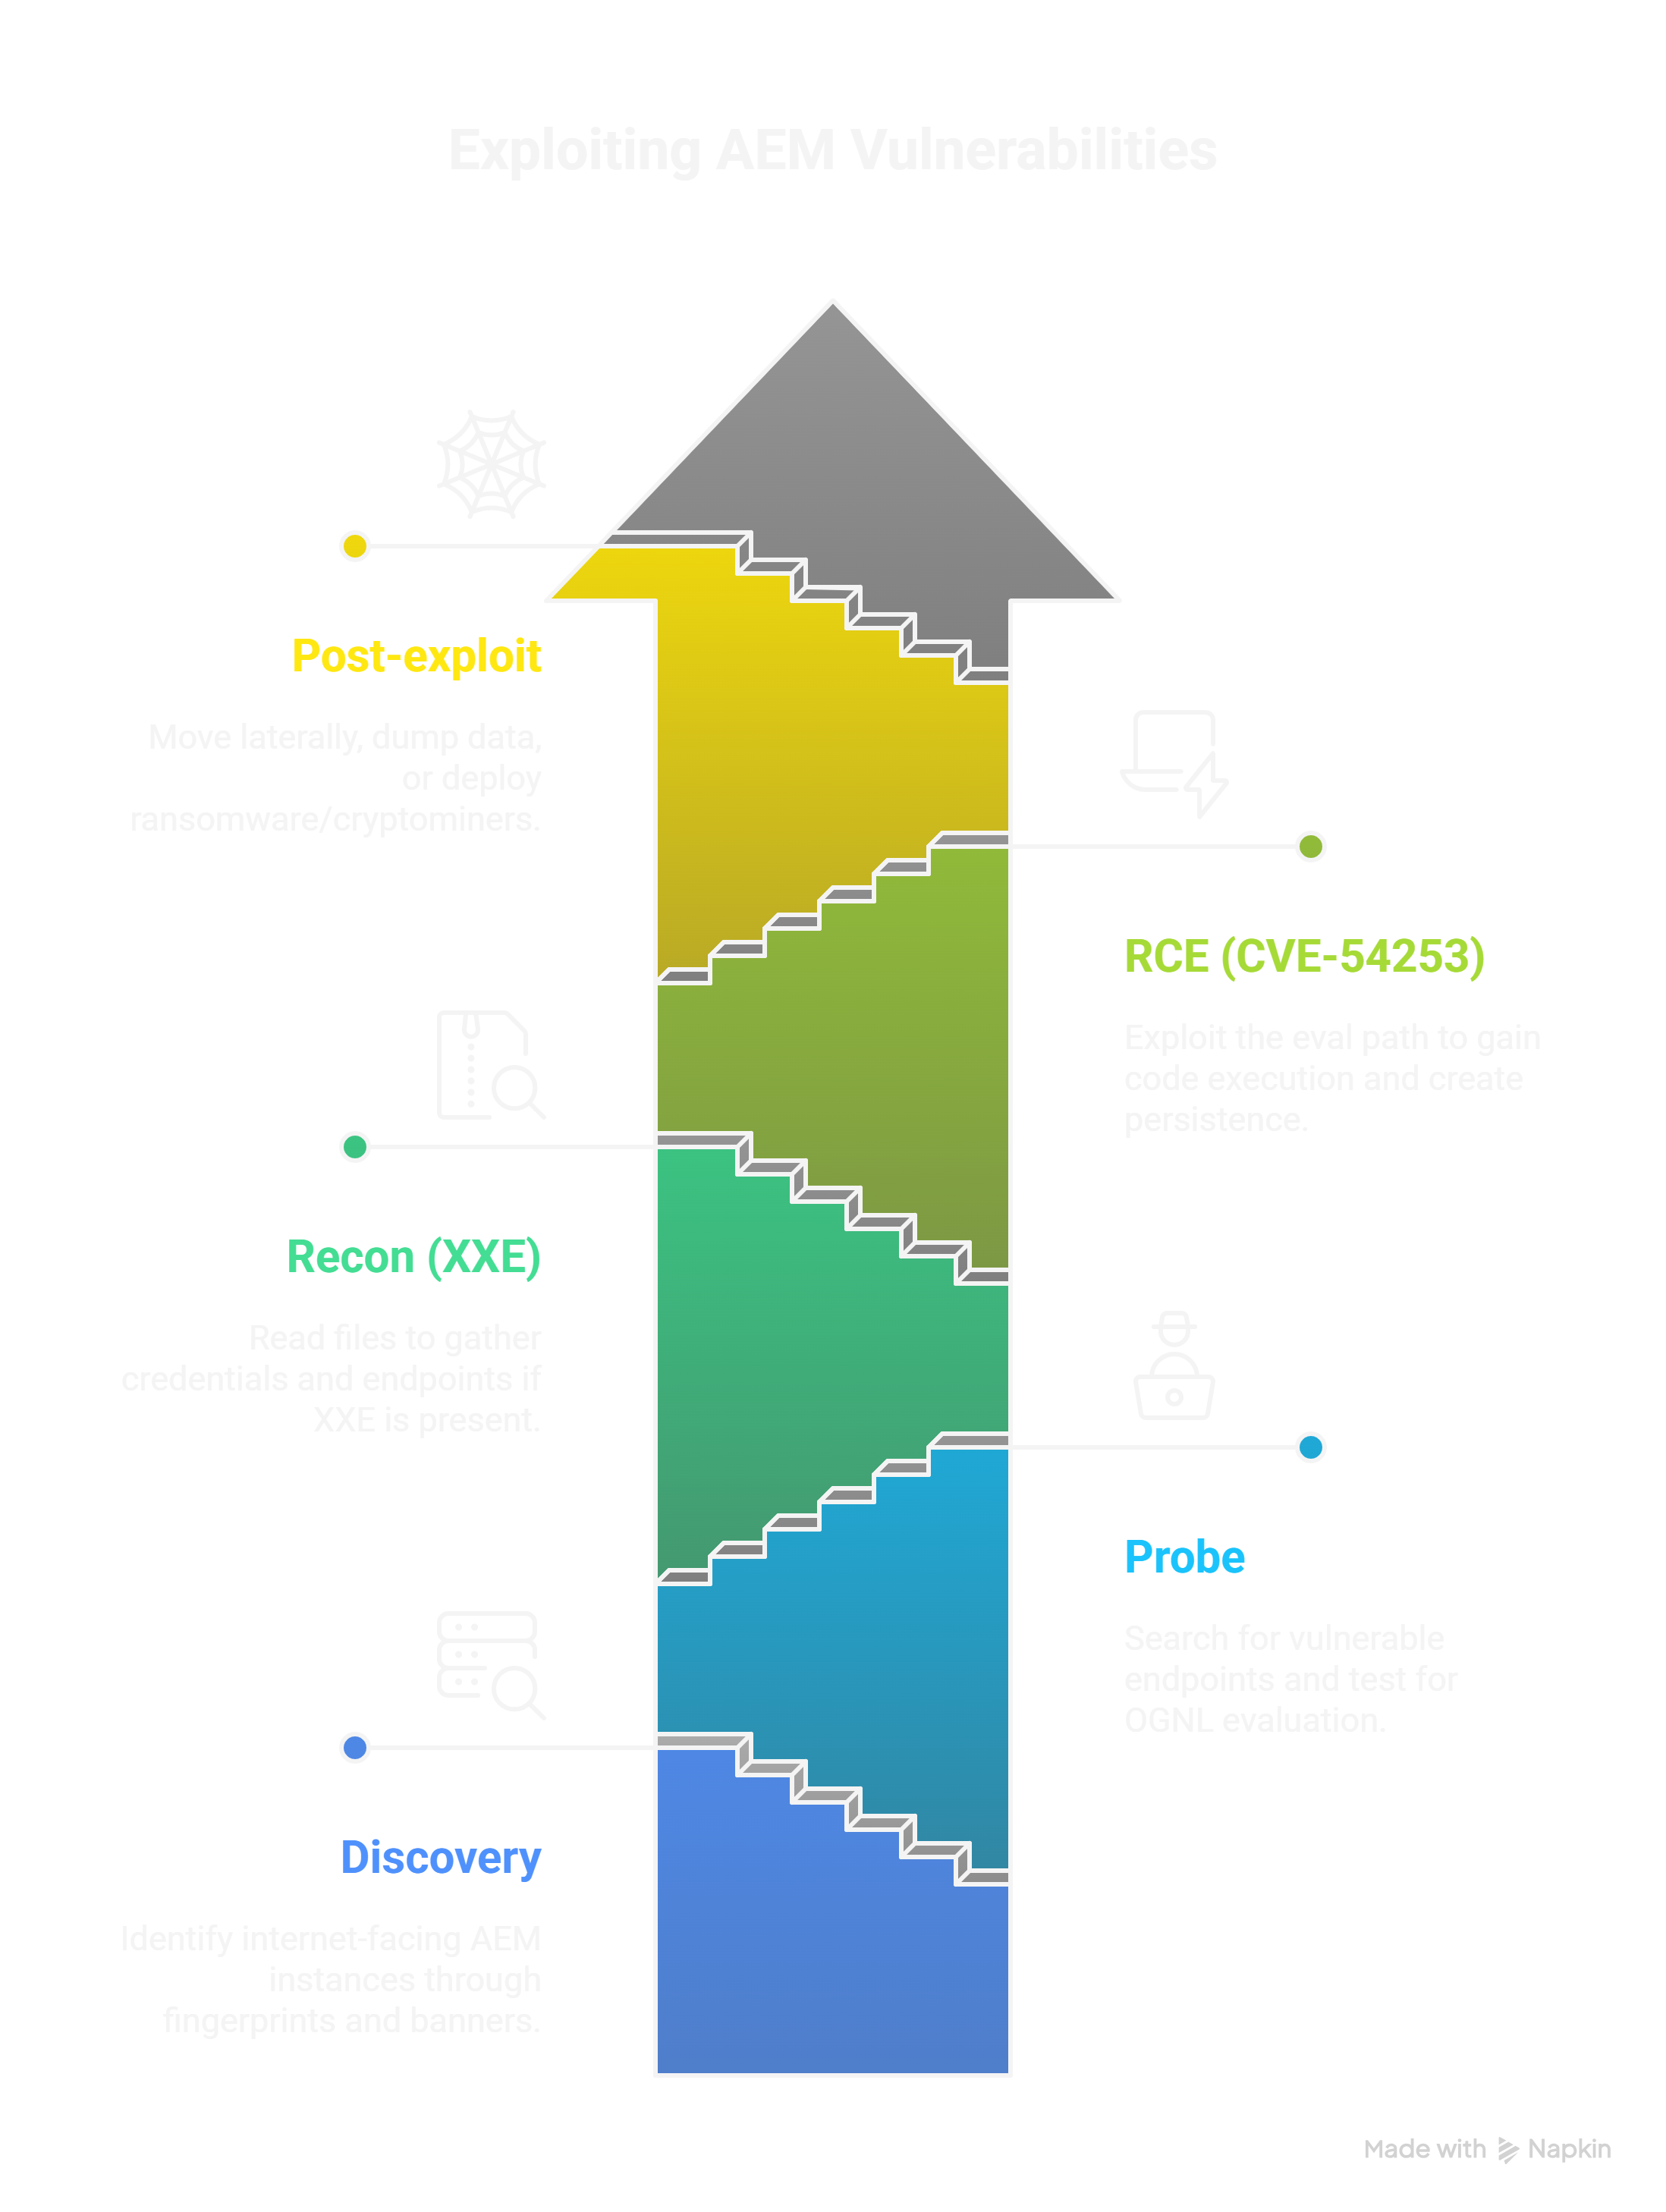
技術的なレベルでは、CVE-2025-54253は、JEE上で動作するAEM Formsによって公開されたサーバーコンポーネントがユーザー制御の入力を安全でない方法で評価することに起因します — これにより、適切にゲートされていないOGNL/Strutsスタイルの評価パスが事実上有効になります。実用的には:攻撃者はネットワーク経由でアクセス可能なエンドポイントに到達し、サーバーサイドの評価をトリガーして任意のコマンド実行を引き起こすことができます。CVE-2025-54254は古典的なXML External Entity(XXE)であり、サーバーからのファイル読み取りを許可します。これは通常、昇格前に秘密ファイル、資格情報、環境詳細を探索するために使用されます。NVDおよびAdobeのアドバイザリが脆弱性のメタデータと重大度スコアを提供しています。
公開された概念実証とデモは、PoCを集約するリポジトリやトピック検索で公開されています — これらは研究/文脈のためだけに調査し、悪意を持って再利用しないでください。
環境をテストする際、私は防御担当者に示して公開しても安全な短い反復可能なチェックリストに従います:
これらのチェックにより、リスクを迅速にトリアージし、破壊的なアクションを実行せずに是正のための証拠セットを構築できます。
防御担当者はいくつかの高シグナル指標に焦点を当てるべきです:
/etcファイルの予期しない読み取り。ProjectDiscovery/Nucleiやコミュニティの検出テンプレートがこの問題に対して迅速に登場しました;防御担当者は非エクスプロイトテンプレートを使用して脆弱なホストをフィンガープリントし、エクスプロイトコードを実行せずにアラートを生成できます。
これはデュアルユース研究の典型的な例です:技術的な解説、PoC、エクスプロイトのデモが一般に出回っており、学習には不可欠ですが、広く展開されているエンタープライズソフトウェアのゼロデイに対する武器化されたステップバイステップのエクスプロイトコードを公開することは攻撃者に利益をもたらします。私の記事では実行可能なエクスプロイトコードを避け、代わりに検出、緩和策、安全なテストパターンに焦点を当てています。文脈のためにアドバイザリやPoCリポジトリを引用しますが、エクスプロイトペイロードを自分で公開しないでください。
エンタープライズWebプラットフォームを運用または監査する場合、AEMを高価値資産として扱ってください:すべてのインスタンスをインベントリし、迅速にパッチ適用または緩和し、私が概説した特定のリクエストフィンガープリントと異常な攻撃後動作を探す検出制御を追加してください。執筆者の方へ:技術概要、安全な検出レシピ、そしてバージョンのみをチェックする自動化スクリプトを組み合わせたCVE中心の記事は、レッドチームとブルーチームの両方の読者に強く響くでしょう。
