adityabhatt3010/cve-2025-49706-sharepoint-spoofing-vulnerability-under-active-exploitation
CVE-2025-49706 の詳細な分析 — 現在実際に悪用されている SharePoint スプーフィングの脆弱性。ステルス型ウェブシェルの展開と特権昇格に利用されています。

著者: Aditya Bhatt – VAPTスペシャリスト | レッドチーマー
Microsoft SharePointは現在活発な脅威に直面しています。CVE‑2025‑49706はSharePoint Serverのスプーフィング脆弱性であり、中程度の深刻度から現実の武器化へと進化し、変種 (CVE‑2025‑53770) が現在実際に悪用されています。オンプレミスのSharePoint 2016、2019、またはSubscription Editionを実行している場合は、直ちにパッチを適用するか、完全な侵害のリスクがあります。
CVE‑2025‑49706 の影響:
この問題は不適切な認証処理 (CWE‑287) にあります。認証された攻撃者はネットワークリクエストをスプーフィングでき、なりすましや権限昇格の可能性をもたらします。
🚫 免責事項: 以下の手順は教育および防御目的に厳格に限定されます。同意なしに本番システムに対して無許可で使用することは違法かつ非倫理的です。
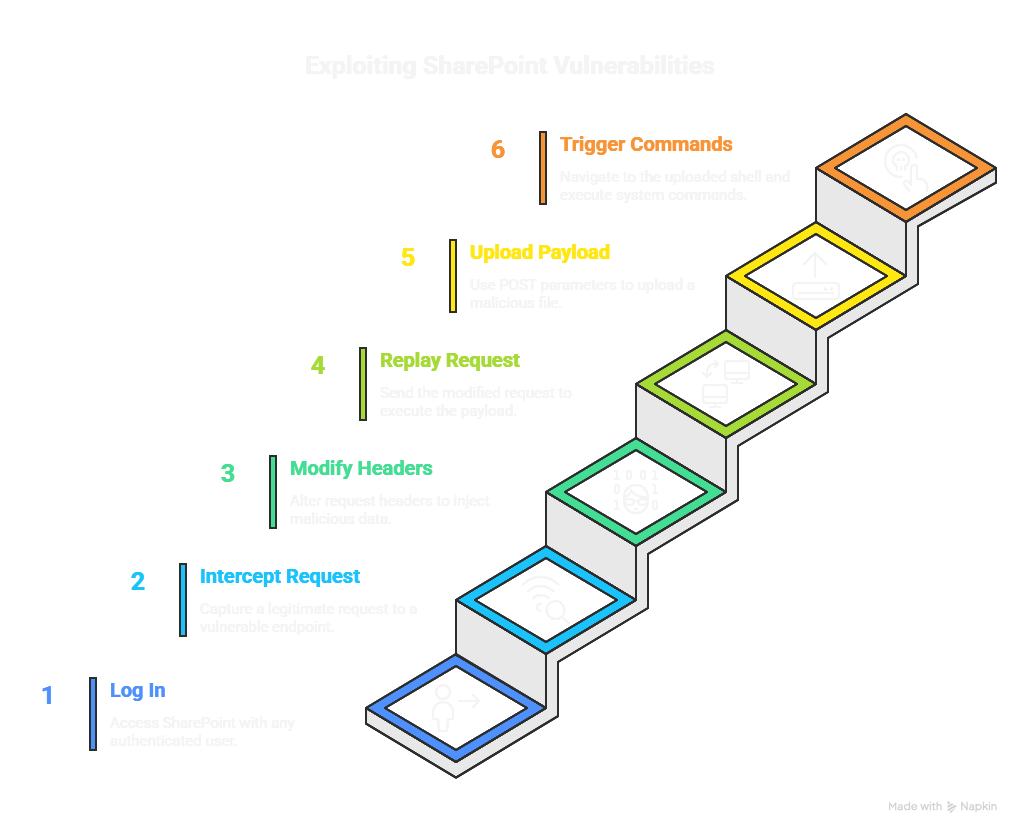
POSTリクエストを悪用し、チェーンされたWebシェルのドロップを介してシステムレベルのコード実行を引き起こす。/sites/<vuln-site>/_layouts/15/SignOut.aspx へのアクセス認証済みユーザー(管理者不要)でSharePointにログインします。
Burpを使用して既知の脆弱なエンドポイント(SignOut.aspx、UserProfileService.asmxなど)への正当なリクエストをインターセプトします。
次のようなヘッダーを変更します:
X-UserToken: spoofedtoken
X-Ms-Client-Request-Id: {malicious-guid}
埋め込まれたペイロード(例:ドロッパーコマンドや隠しaspxページのインジェクション)を使用してリクエストを再送信します。
POSTパラメータを使用してアップロードします:
<form action="/_layouts/15/upload.aspx" method="POST" enctype="multipart/form-data">
  <input type="file" name="webshell.aspx">
</form>
ドロップされたシェル(spinstall0.aspx)に移動し、クエリパラメータを介してシステムコマンドを実行します。
Microsoftとセキュリティ研究者は、CVE‑2025‑49706が**「ToolShell」と呼ばれるアクティブなキャンペーンで他のバグと連鎖**していると報告しています。この多段階攻撃は:
spinstall0.aspx などのWebシェルをドロップSuspSignoutReq.exe などのマルウェアペイロードをインストール📌 完全な侵害シナリオです。
Defender for EndpointまたはDefender AVを実行している場合:
Possible web shell installationSuspicious IIS Worker BehaviorHijackSharePointServerC:\inetpub\wwwroot\wss\VirtualDirectories\*📁 その他の指標:
SuspSignoutReq.exe、sharepoint_helper.dll.onion またはランダムなDNSトラフィック2025年7月のPatch Tuesday更新プログラムをインストール:
KB5002744KB5002741リアルタイム保護のため:
Set-MpPreference -EnableScriptScanning $true
Set-MpPreference -DisableRealtimeMonitoring $false
パッチ適用が遅れる場合は、初期ペイロードの配信を防ぐためにSharePointサーバーをインターネットから隔離してください。
DeviceFileEvents
| where FileName contains "spinstall0.aspx" or FolderPath contains "inetpub"
| where ActionType == "FileCreated"
このKQLをMicrosoft 365 Defenderの高度なハンティングで使用して、Webシェルのドロップを検出します。
これは単に6.3の評価のCVEではありません — これは真の横展開の有効化手段であり、高度な脅威アクターによってすでに悪用されています。オンプレミスのSharePointインスタンスを実行しており、2025年6月以降パッチを適用していない場合 — あなたはすでに標的です。
🛡️ 迅速にパッチを適用。ログを監視。脅威をハント。安全を確保。
私はレッドチーム活動、脆弱性評価、攻撃的セキュリティに重点を置いたサイバーセキュリティ実践者です。TryHackMeで上位2%にランクインし、キー漏洩検出、AIモデル回避、暗号操作に焦点を当てたKeySentry、PixelPhantomX、ShadowHashなどのツールを構築しました。
CEH、CompTIA Security+、IITカンプールのレッドチーム認定資格など、複数の認定資格を保有しています。InfoSec WriteUpsに積極的に寄稿し、セキュリティコミュニティ向けの技術コンテンツを共有しており、サイバーセキュリティとAIに関するScopus掲載研究にも貢献しています。また、ハッカソンや実践的なセキュリティチャレンジにも定期的に参加しています。
🔗 GitHub: @AdityaBhatt3010
✍️ Medium: @adityabhatt3010
💼 LinkedIn: Aditya Bhatt